
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit

 maosasagawa/pmx110-cve-2026-64560
PMX110 (OPPO MT6995, kernel 6.18.21) investigación de CVE-2026-64560: port, evidencia, scripts de ejecución acotada
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
Reproducción de CVE-2026-43499 en Xiaomi 17T. (kernelsu incompleto)
 dorlow/hazel-cve-2026-43499
Exploit de root temporal específico de firmware para Toshiba/Amazon Fire TV (hazel) mediante CVE-2026-43499. Implementa UAF de futex-PI en ARM32,…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595: desbordamiento de entero en múltiples ubicaciones del Framework de Android.
 4onurdemir/tcl-androidtv-root-attempts
Documenta la ingeniería inversa de una capa de fábrica de TCL Android TV: protocolo IR de 56 kHz, demonio tclfactoryos, controlador IR del kernel y…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
Esta es una aplicación de exploit que hice para resolver el desafío DocumentViewer (CVE-2021-40724) de MobileHackingLab. Descargará la librería…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Vulnerabilidad CVE-2014-7911 y vulnerabilidad CVE-2014-4322 para obtener privilegios de root!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM para el Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 bizdak/silverboxcc
Malware de Android con ingeniería inversa, y este es un servidor C&C para el mismo
 crackercat/rootsmart-v2.0
Desarrollo de Ransomware para Android - Cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: una vulnerabilidad de alta gravedad «run-as any app» que afecta a las versiones 12 y 13 de Android. Este repositorio demuestra cómo…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Cadena de explotación completa para Chromium en Android que combina la fuga de información CVE-2026-11057 y el use-after-free CVE-2026-5281 para…
 xianwan1314/cve-2025-21479-iqoo11pro
Notas de reproducción de CVE-2025-21479 (GPU Qualcomm Adreno) para vivo iQOO 11 Pro (PD2254) - investigación autorizada
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Prueba de concepto para CVE-2026-22010, redirección de intents de Android: demuestra una actividad exportada que reenvía intents a componentes…

 aa22396584/ghostmap-research
Reproducción independiente en Android 15-17 del fallo del analizador de metadatos ZIP de GhostMap, con análisis nativo de fallos, evidencia censurada…
 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
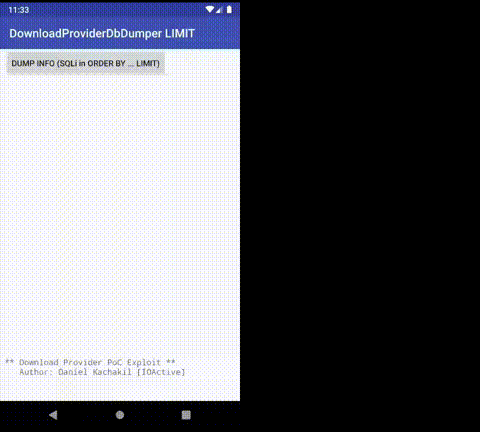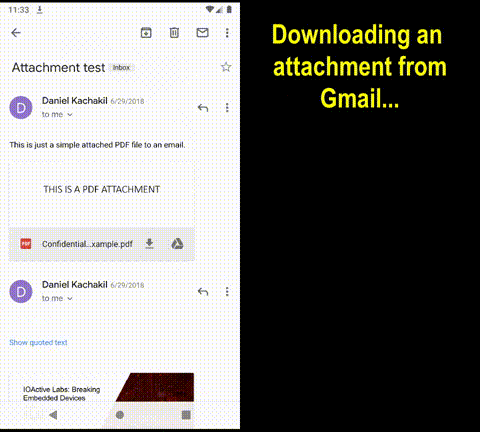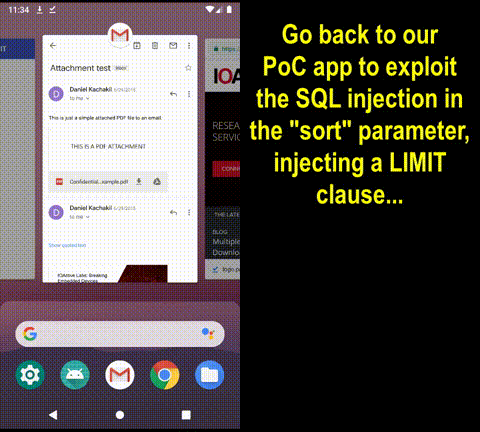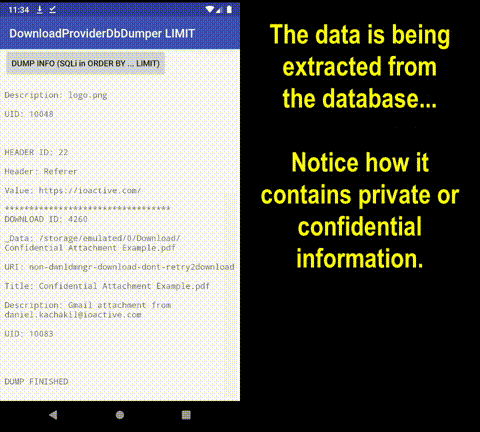 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC que explota la inyección SQL en el parámetro de ordenación del Proveedor de Descargas de Android (CVE-2019-2196)








