
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit
 nvisium-jack-mannino/owasp-goatdroid-project
*Este proyecto ya no se mantiene* OWASP GoatDroid es un entorno de entrenamiento completamente funcional y autónomo para educar a desarrolladores y…
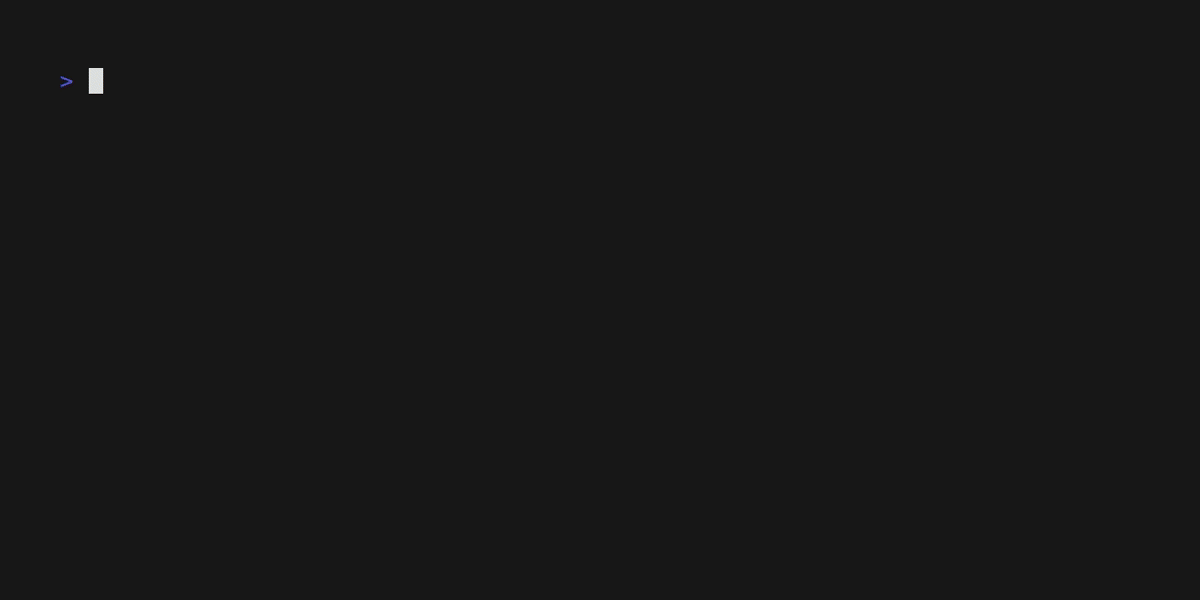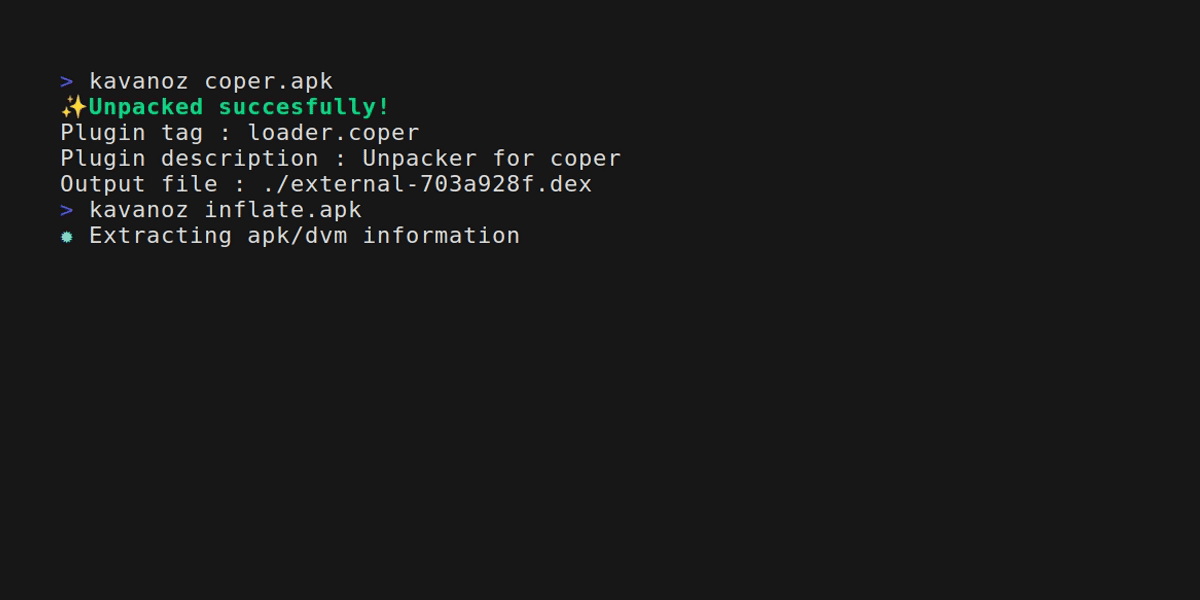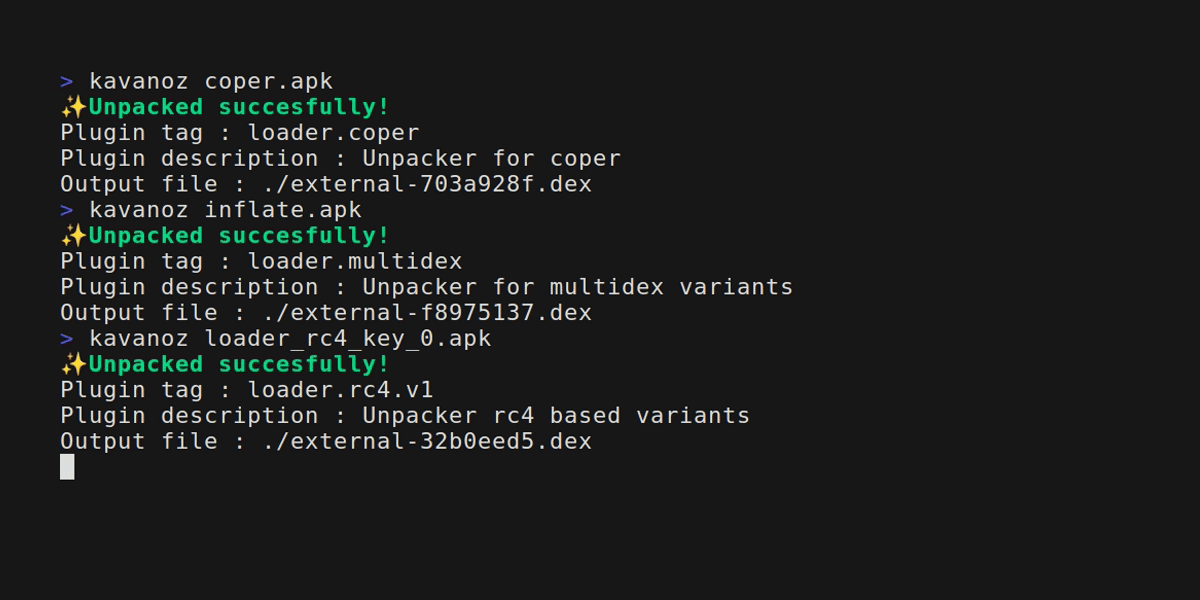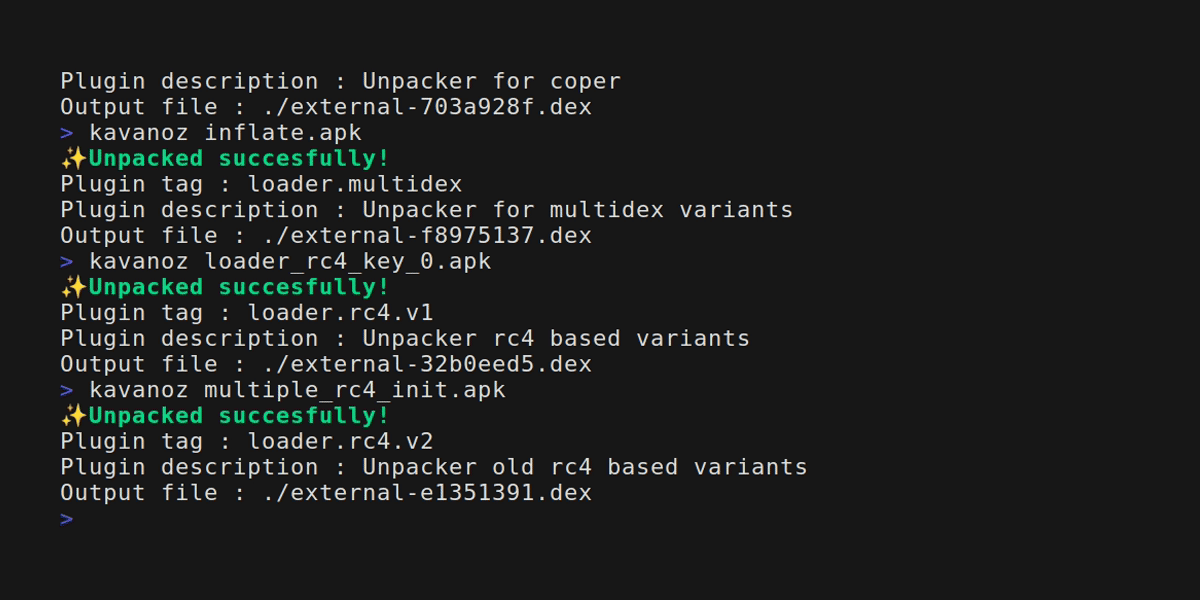 eybisi/kavanoz
Desempaquetando estáticamente malware bancario común de Android.
 labcif/fama
Análisis Forense para Aplicaciones Móviles (FAMA) -- módulo para el navegador forense Autopsy
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Herramienta auxiliar de desbloqueo automatizado para los modelos 8E5 basada en CVE-2026-43499, únicamente para investigación de seguridad autorizada…
 k0mraid3/k0mraid3s-system-shell-prebuilt
Exploit que descubrí en octubre de 2022 con el binario del administrador de paquetes de Android (pm) y la forma en que manejaba los indicadores de…
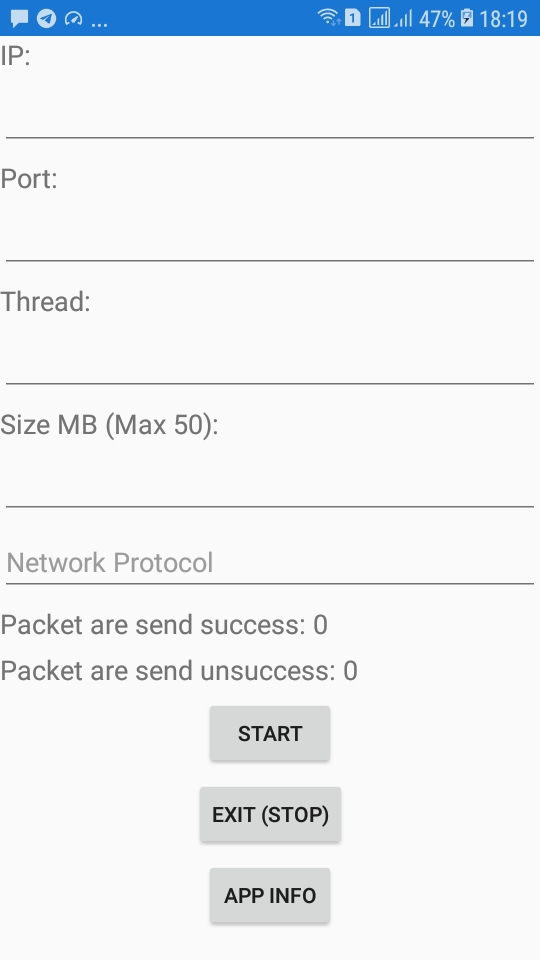 blueskychan-dev/ddospacket
Usa tu propio teléfono para un ataque DoS sin Termux! (Android 5.1+)
 davidbuchanan314/cowroot
Herramienta universal de root para Android basada en CVE-2016-5195. Esté atento a este espacio.
 liznzn/cve-2019-2215
Temproot para Bravia TV mediante CVE-2019-2215.
 ylarod/cve-2023-5521
Toma de control de root mediante suplantación de firma en KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 para Pixel 8
 lanrat/tethr
Omisión de verificación de aprovisionamiento de anclaje a red (CVE-2017-0554)
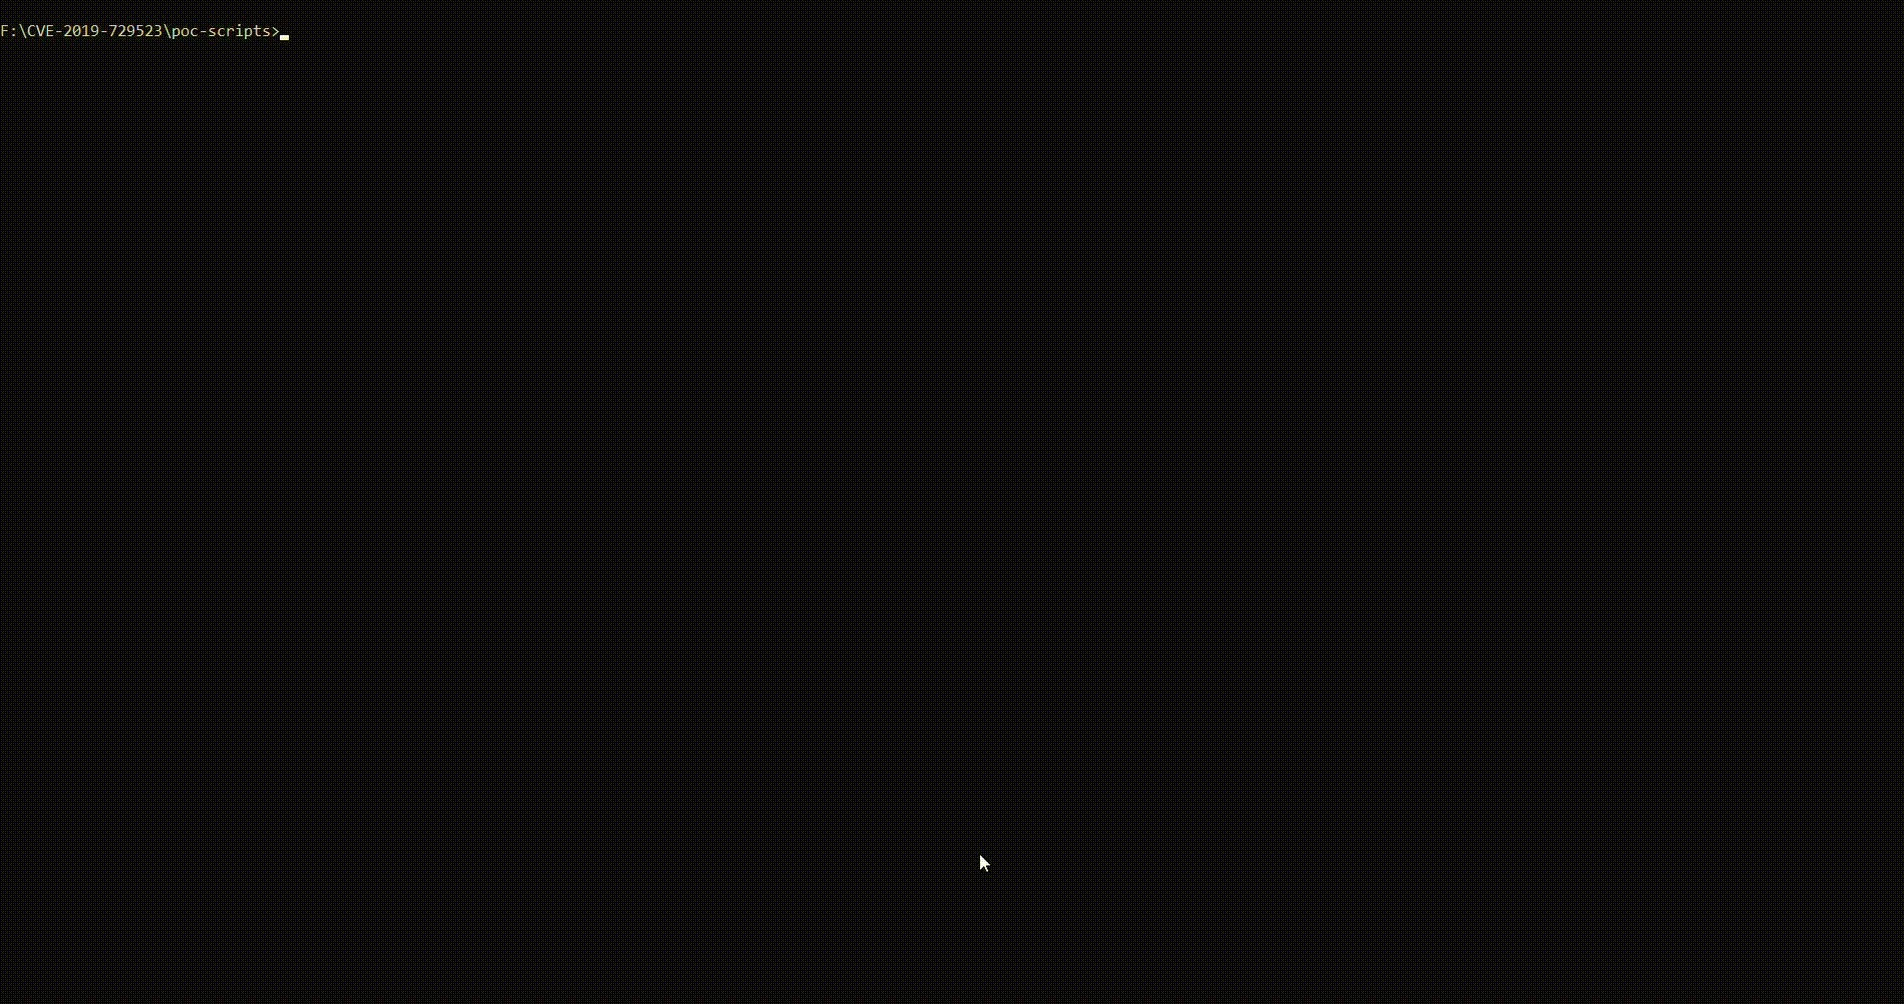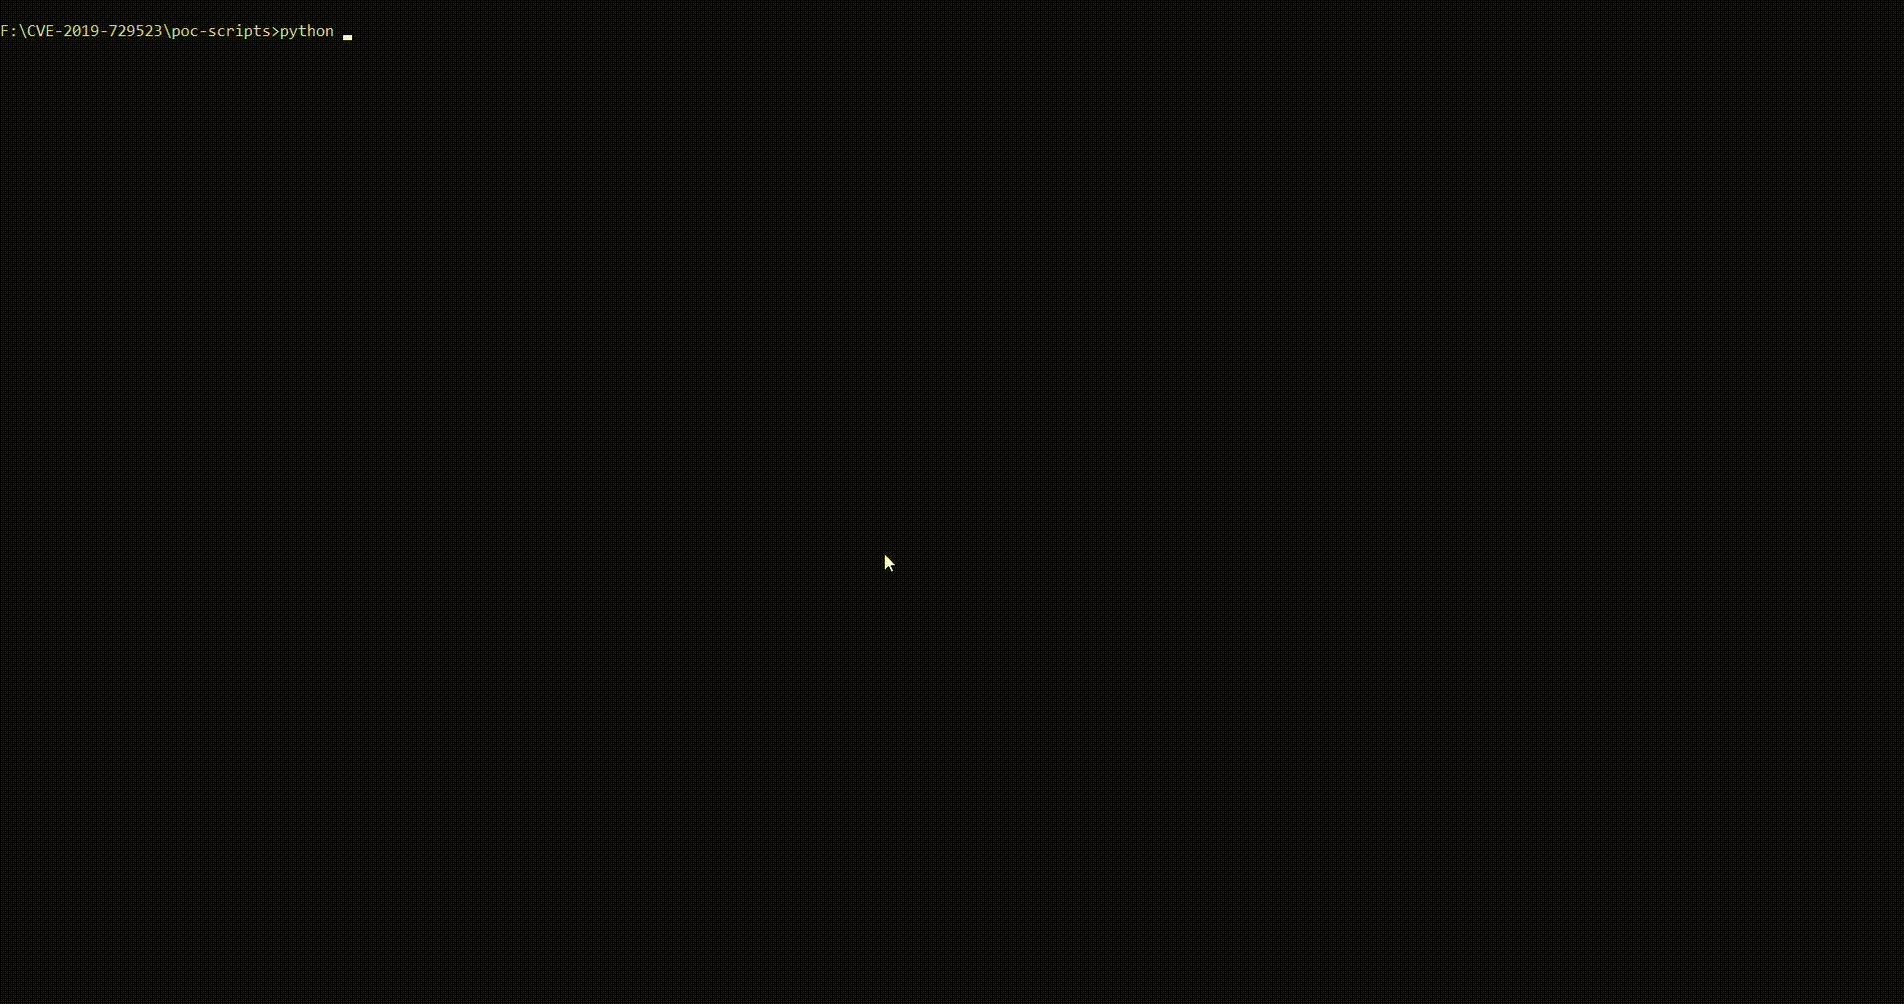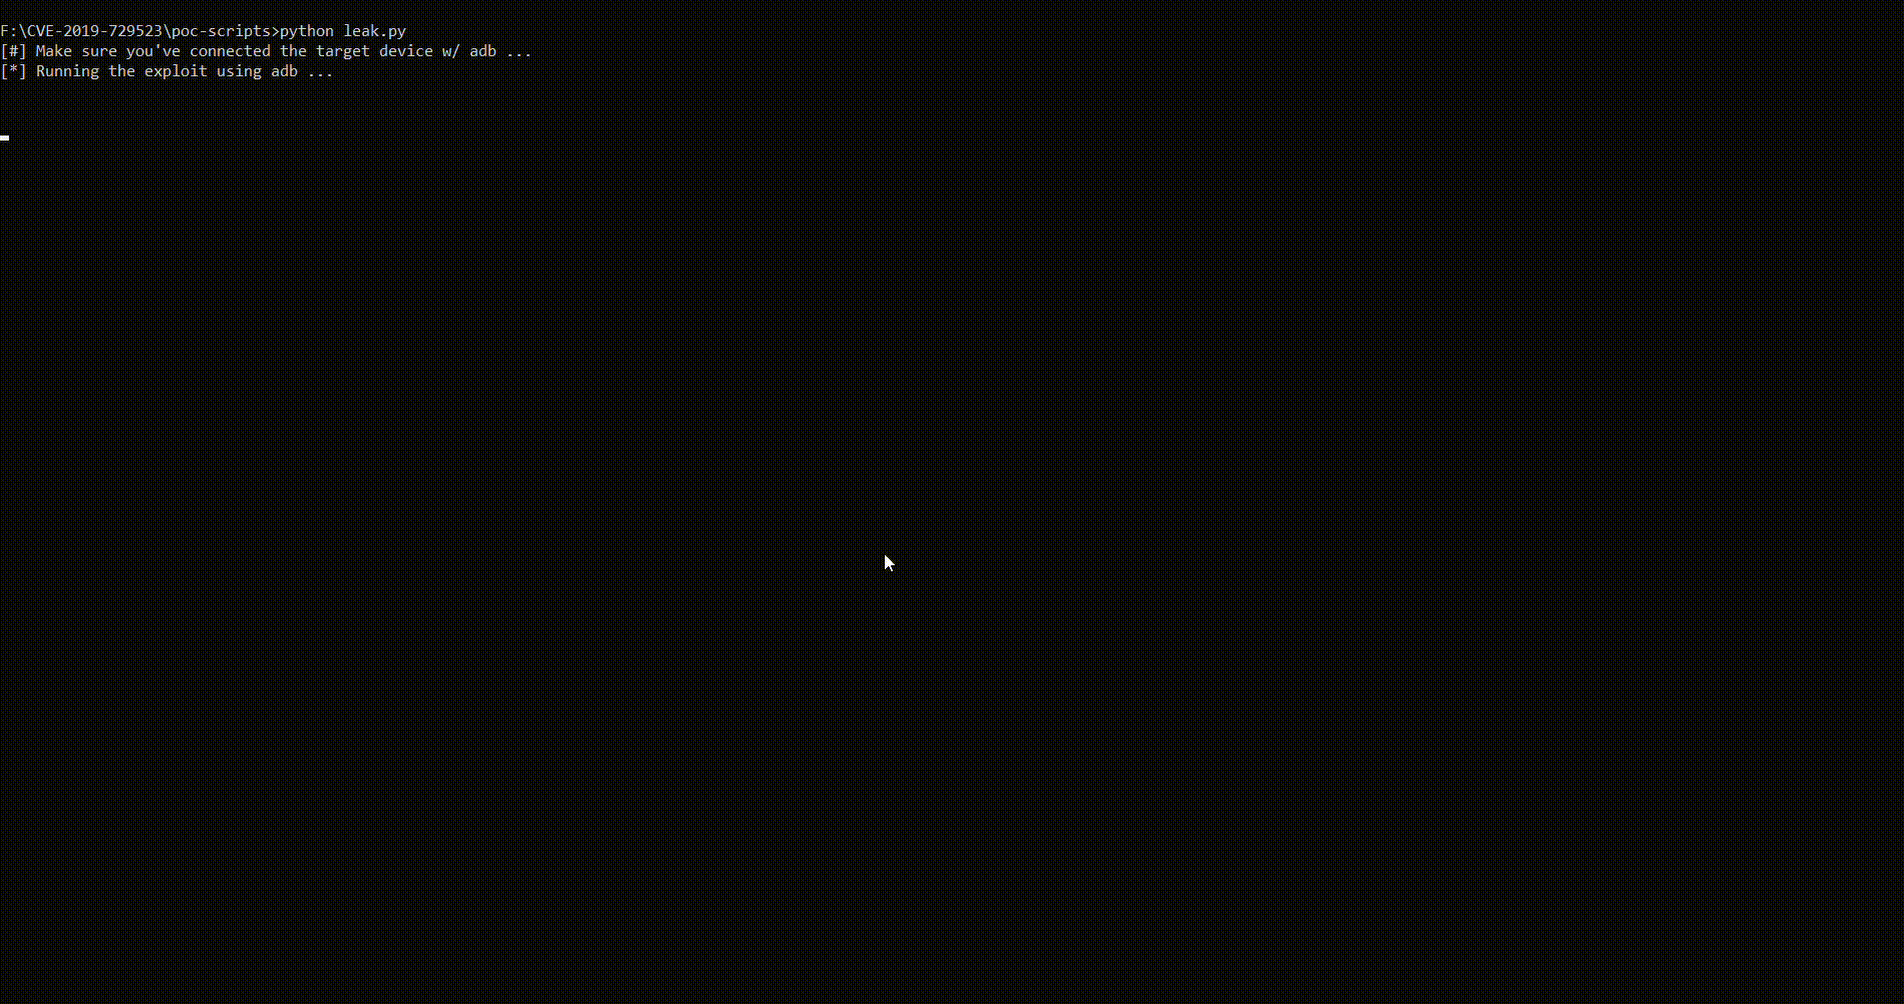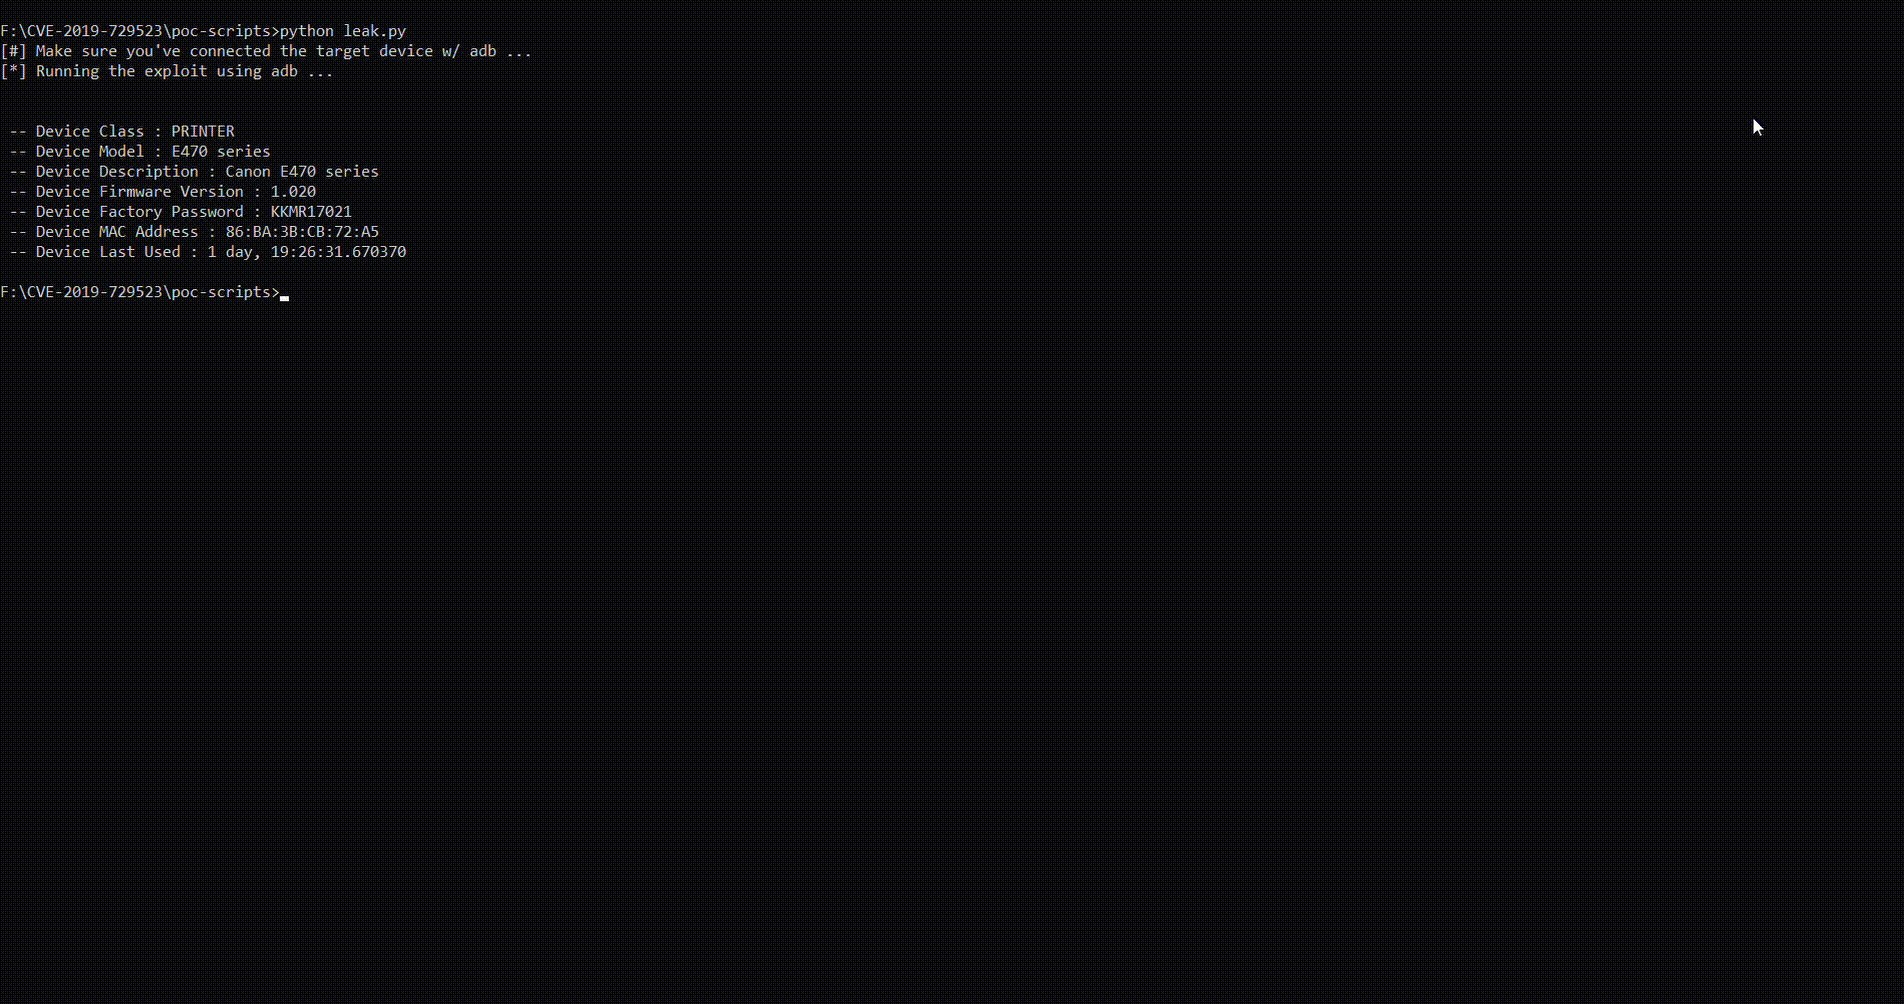 0x48piraj/cve-2019-14339
POC para CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
Aplicación Android para escanear la vulnerabilidad de bash - CVE-2014-6271 también conocida como Shellshock
 meowkis/tcp-zerocopy-sm
Adaptación híbrida de ghostlock + tcp-zerocopy del CVE-2026-43499 para el kernel de Samsung
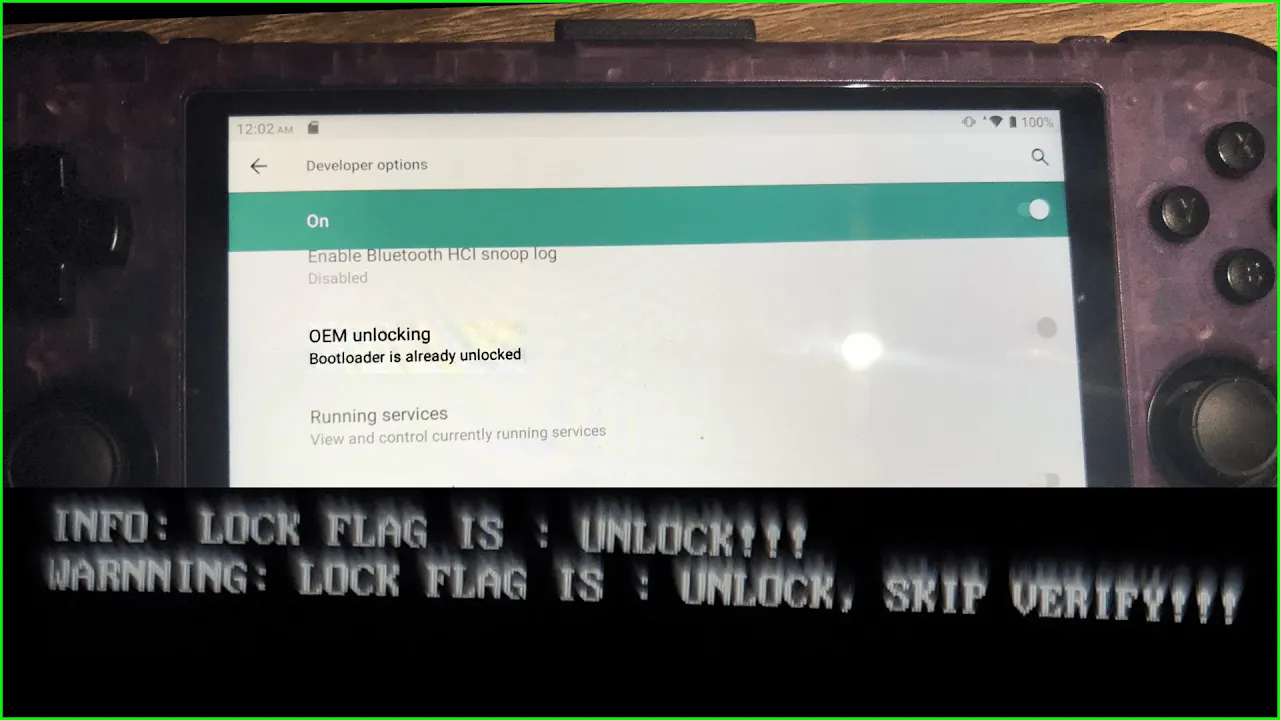 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Desbloqueo del bootloader mediante CVE-2022-38694 para Retroid Pocket 3+
 oopnv70-lab/ghostlock-apk
APK independiente: escalada de privilegios GhostLock CVE-2026-43499 + ejecución con identidad de shell de Shizuku
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adaptado para Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15). Actualizaciones detenidas indefinidamente.
 nicchongwb/rootsmart-v2.0
Desarrollo de Ransomware Android - cifrado AES256 + CVE-2019-2215 (reverse root shell) + Exfiltración de Datos








