Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/4onurdemir/tcl-androidtv-root-attempts
Seguridad AndroidSeguridad de Sistemas EmbebidosEscalada de PrivilegiosSeguridad IoTExplotaciónIngeniería InversaSeguridad de Hardware e IoTAnálisis de BinariosPapers e InvestigaciónAprendizaje y EducaciónAnálisis de Firmware
GitHub4onurdemir/tcl-androidtv-root-attempts

tcl-androidtv-root-attempts

Documenta la ingeniería inversa de una capa de fábrica de TCL Android TV: protocolo IR de 56 kHz, demonio tclfactoryos, controlador IR del kernel y evidencia de que el root por software es inalcanzable.

Ver Repositorio
152hace 14 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

cover


🌐 Idiomas: English (este archivo) · 🇹🇷 Türkçe

El mapa completo de la capa de fábrica de un TCL Android TV — y la prueba de por qué el root por software es imposible en este firmware

Ocho días, un TCL 65T61C, un Arduino Uno y cientos de puertas cerradas. Este repositorio no es una "guía de root" — es un informe de cierre: la capa de fábrica/servicio del televisor fue mapeada de principio a fin, se demostró —con pruebas— que el root por software es inalcanzable en este firmware, y todo quedó documentado para que el siguiente investigador no tenga que recorrer de nuevo el cementerio.

La historia corta: dentro del televisor corre un daemon de root llamado tclfactoryos, y dentro de él corre un procesador de comandos con una llamada a system() detrás. Tres canales conducen hasta allí: IR, UART y p2p. Hicimos ingeniería inversa completa del protocolo IR (¡56 kHz!), desensamblamos el driver del kernel y demostramos que los bytes marcadores fijos de la secuencia de teclas de fábrica simplemente no existen en la propia tabla de teclas del televisor — ninguna secuencia válida puede transmitirse jamás. UART es físico; el hilo p2p solo se genera a partir de una secuencia IR válida. La superficie de software: agotada. Este repositorio es todo el recorrido.

Una nota sobre idiomas: este README está en inglés, y también toda la documentación: los siete documentos de fase viven en docs/en/ (originales en turco en docs/). Los comentarios del código siguen el inglés donde importa.


El dispositivo

ModeloTCL 65T61C (65", Android TV 12)
PlataformaRealtek RTD2875P / rtd6748
FirmwareV8-R75PT01-LF1V618 (build STT2.230203.001 release-keys)
Kernel5.4.284+ · parche de seguridad 2025-12-05
MandoRC833A de modo dual (Bluetooth HID + IR)

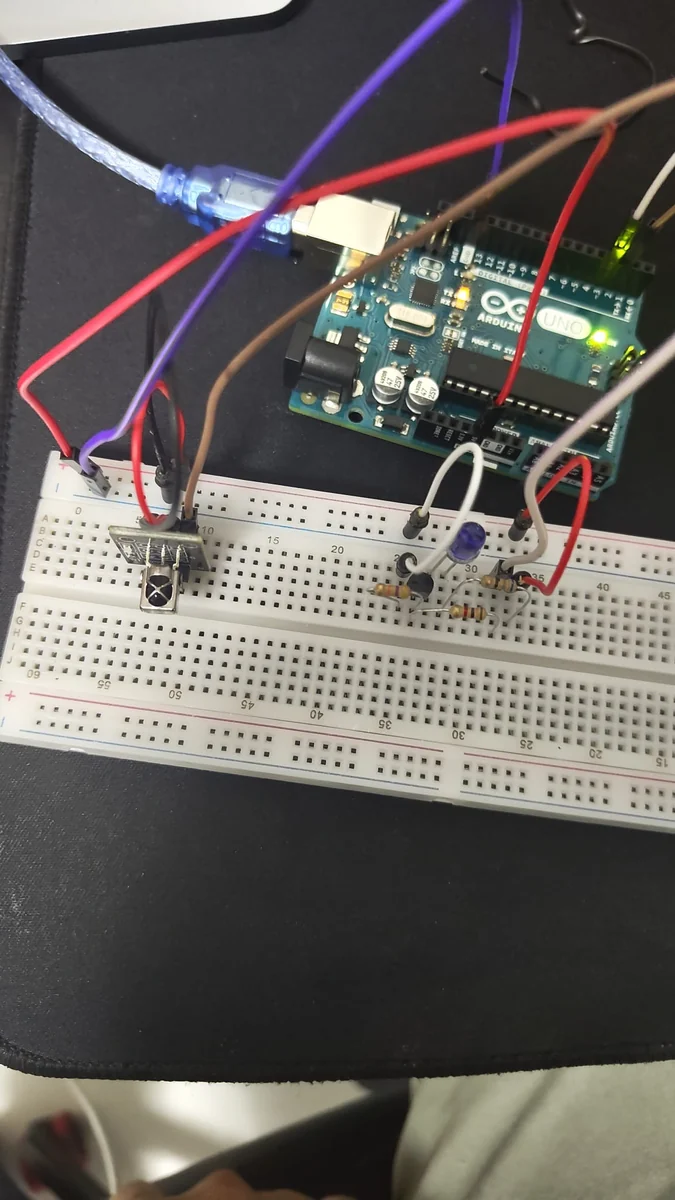
el montaje real

El montaje real que habló con el televisor: Arduino Uno + driver 2N2222A + LED IR de 940 nm — fotografiado durante las sesiones. Este circuito subió y bajó el volumen del televisor, tecla a tecla, y transportó cada sonda de fábrica en docs/04.

La investigación se realizó en un dispositivo propiedad del autor, estrictamente dentro de su propia red doméstica. El televisor nunca se abrió; sin escrituras persistentes, sin manipulación de key/MID/SN; el dispositivo se devolvió al estado de fábrica en el momento en que terminó el trabajo.

Los cinco hallazgos que importan

  1. El protocolo IR: una portadora de 56 kHz. Todas las referencias dicen 38 kHz; este receptor quiere 56. Ese único desajuste mató silenciosamente cada intento temprano. Cabecera 4000+4000 µs, ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8) de 24 bits MSB-first, bit = marca de 500 µs
    • espacio de 1000/2000 µs. Tabla completa de 40 teclas: data/TCL-kumanda-kodlari.md.
  2. El lenguaje privado del driver IR del kernel, descifrado. Las tramas se acumulan LSB-first, cada byte transformado con bitrev8, en un w19 de 32 bits; la tabla de teclas coincide con estos valores (VOL+ = 0x0b0f4f00, verificado byte a byte). Las teclas de fábrica aparecen como eventos de entrada especiales type-0x19 — y el byte de argumento proviene de la tabla de teclas, no de la trama.
  3. La prueba de imposibilidad. La secuencia de fábrica del daemon exige bytes marcadores fijos 0x01 y 0x0C; esos valores deben provenir de la familia de dígitos de la tabla ({b2,a3,f7,ac,81,58,92,ef}); no existen allí. Ninguna secuencia válida puede construirse. Además, el flag de modo de reporte que controla la emisión de type-0x19 vive detrás de un sysfs solo accesible por root.
  4. El nacimiento secreto del canal p2p. Nada en el arranque del daemon crea el hilo de conexión inversa; solo un commit IR válido lo genera. Lo que significa que ni un reinicio ni un reinicio del daemon traen de vuelta el p2p — el hallazgo que mató con pruebas la esperanza de "escribir la IP en la BD y reiniciar".
  5. Una puerta de ejecución de código con uid-1000. El servicio de diagnóstico de TCL ejecuta cualquier jar que le entregues como system_app, además de un socket de fábrica en 127.0.0.1:27856 (tramas de 144 bytes, una base de datos de propiedades sin lista blanca). No es root — pero dedos sobre la superficie de root.

Evidencia

Cada afirmación fue verificada contra registros/getevent/desensamblado; extractos de muestra: data/kanit-ornekleri.md · registro de medición IR en bruto: data/tus_kaydi_ham.log · la propia tabla de teclas del kernel: data/ir_table.bin (+ analizador: tools/arduino/ir_tablo_parse.py).

Qué hay en el repositorio

docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)


Orden de lectura

  1. docs/en/01 — Reconocimiento y puertas de acceso — obtención del firmware, la puerta uid-1000, la familia de arneses M-jar
  2. docs/en/02 — Dentro del daemon — protocolo de socket, FCMD, ts/p2p, los puntos de shell root
  3. docs/en/03 — La guerra de IR: de 38 a 56 kHz — cada muerte y el avance decisivo
  4. docs/en/04 — Fase root: pruebas de kernel — w19, tipo-0x19, la prueba de imposibilidad, el nacimiento de p2p
  5. docs/en/05 — El inventario de callejones sin salida — más de 20 vectores cerrados, con sus razones
  6. docs/en/06 — Lecciones — técnico + método + disciplina (14 lecciones)
  7. docs/en/07 — Herramientas y uso — la receta de cada herramienta

⚡ El único camino no probado que aún puede funcionar — UART físico. Pruébalo.

Descargar herramienta