

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Defenses-for-Tool-Integrated-LLM — Investigación de código y experimentos para defender agentes LLM integrados con herramientas contra ataques adversarios, ampliando Agent Security Bench con nuevas estrategias de defensa y escenarios de ataque. | Kitploit
Herramientas/GitHubGitHub/xiaoyan-lisa/defenses-for-tool-integrated-llm
Herramientas DefensivasAprendizaje AutomáticoPapers e InvestigaciónAprendizaje y EducaciónSeguridad de IAAtaque Adversario
GitHubxiaoyan-lisa/defenses-for-tool-integrated-llm

Defenses-for-Tool-Integrated-LLM

Compartir

Investigación de código y experimentos para defender agentes LLM integrados con herramientas contra ataques adversarios, ampliando Agent Security Bench con nuevas estrategias de defensa y escenarios de ataque.

Ver Repositorio
43hace 1 añoAún no revisado

Defensas universales para agentes LLM integrados con herramientas contra ataques adversarios

Este repositorio contiene el código y los experimentos de nuestro proyecto sobre la defensa de agentes de modelos de lenguaje de gran tamaño (LLM) integrados con herramientas contra ataques adversarios.
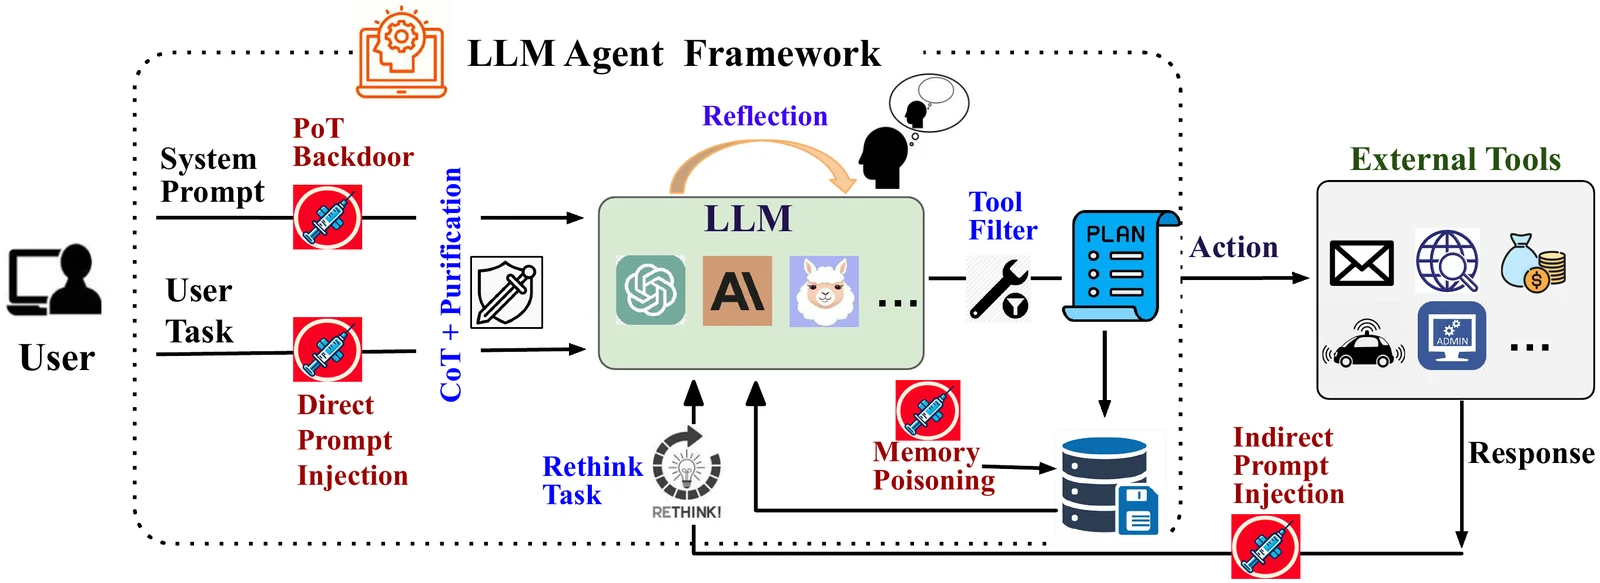
Framework overview

Descripción general

Nos basamos en Agent Security Bench (ASB) para evaluar cómo la integración de herramientas y el razonamiento estructurado (por ejemplo, cadena de pensamiento, reflexión) afecta la vulnerabilidad de los agentes LLM a los prompts adversarios en múltiples escenarios de tareas.

Este repositorio incluye:

  • Nuevas estrategias de defensa (por ejemplo, filtrado basado en herramientas, CoT+Reflection)
  • Escenarios de ataque adaptados de ASB
  • Scripts experimentales

Basado en Agent Security Bench (ASB)

Este proyecto adapta y extiende el código del repositorio oficial de ASB:

Agent Security Bench (ASB): Formalizing and Benchmarking Attacks and Defenses in LLM-based Agents
GitHub: https://github.com/agiresearch/ASBench
Paper: https://openreview.net/forum?id=V4y0CpX4hK

Agradecemos a los autores de ASB por hacer su framework disponible públicamente.

Instalar dependencias

pip install -r requirements.txt

Uso

Para evaluar el DPI:

python attack_launcher.py --cfg_path ./config/DPI.yml

Para evaluar el IPI:

python attack_launcher.py --cfg_path ./config/IPI.yml

Para evaluar el MP:

python attack_launcher.py --cfg_path ./config/MP.yml

Para evaluar el ataque de puerta trasera:

python agent_attack_pot.py

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





