

LIEF
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefPlattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
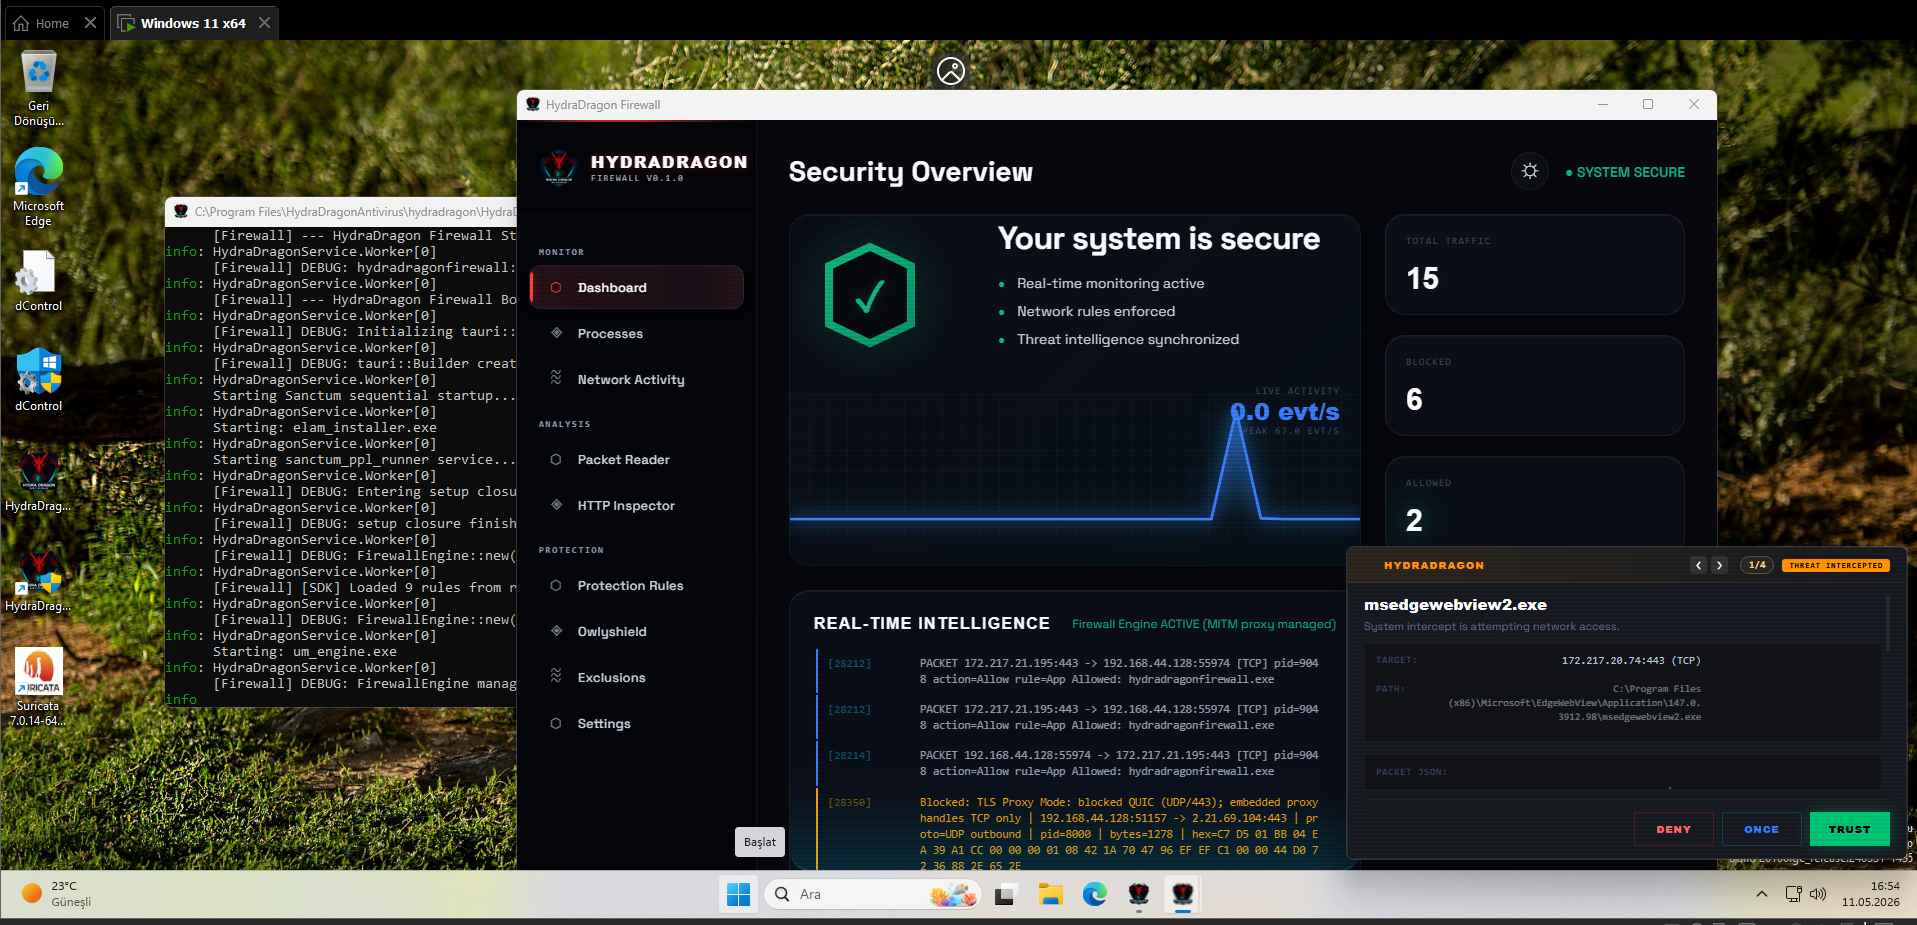 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 pmd/pmd
Ein erweiterbarer mehrsprachiger statischer Code-Analyzer.
 safedep/vet
Schutz vor bösartigen Open-Source-Paketen 🤖
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
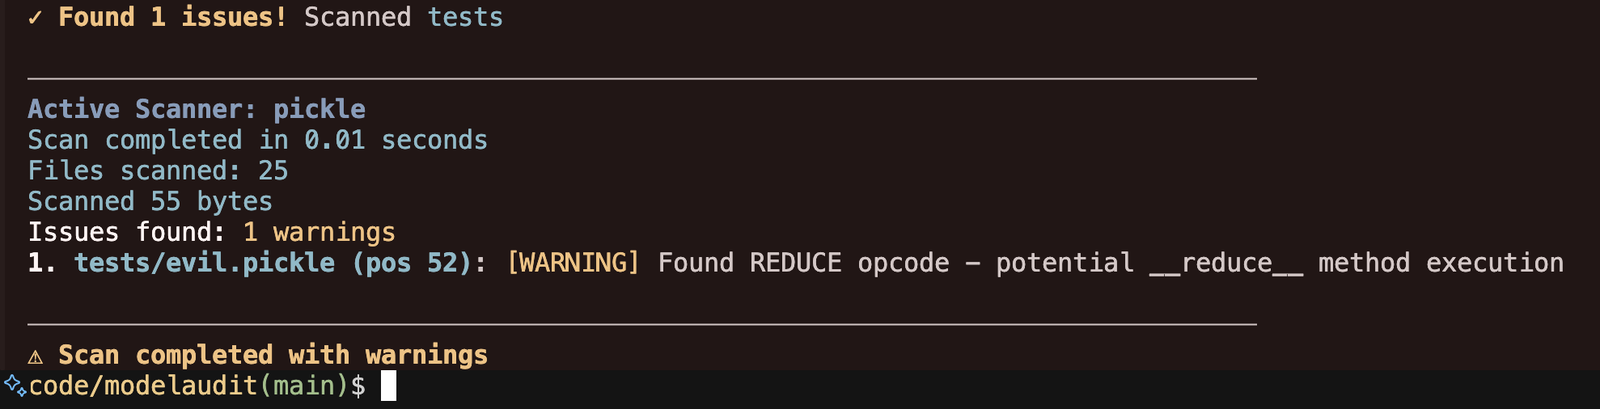 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
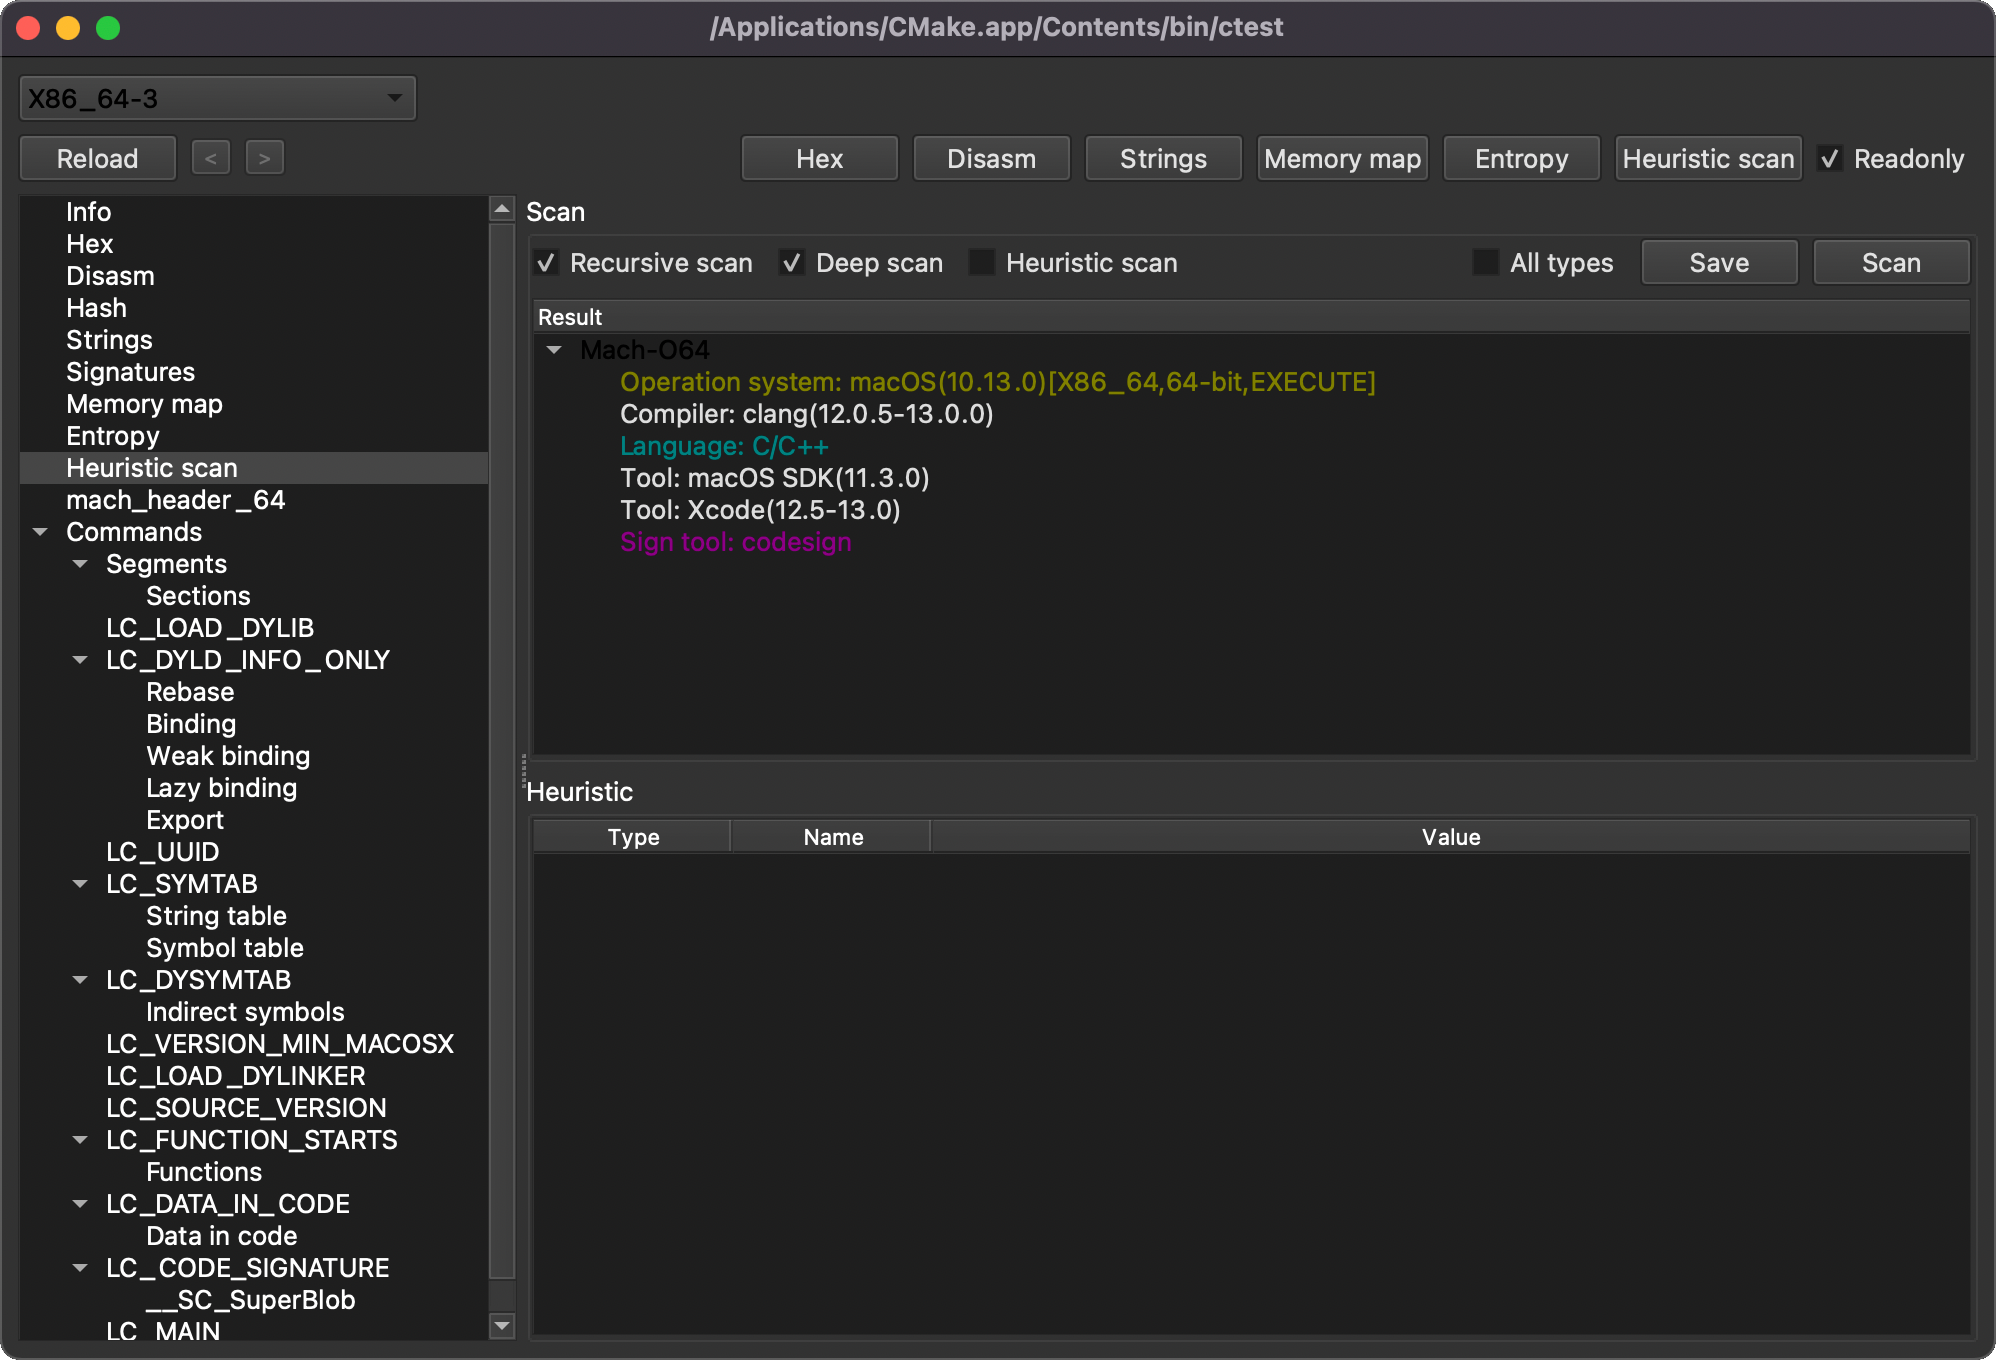 horsicq/xmachoviewer
XMachOViewer ist ein Mach-O-Viewer für Windows, Linux und MacOS.
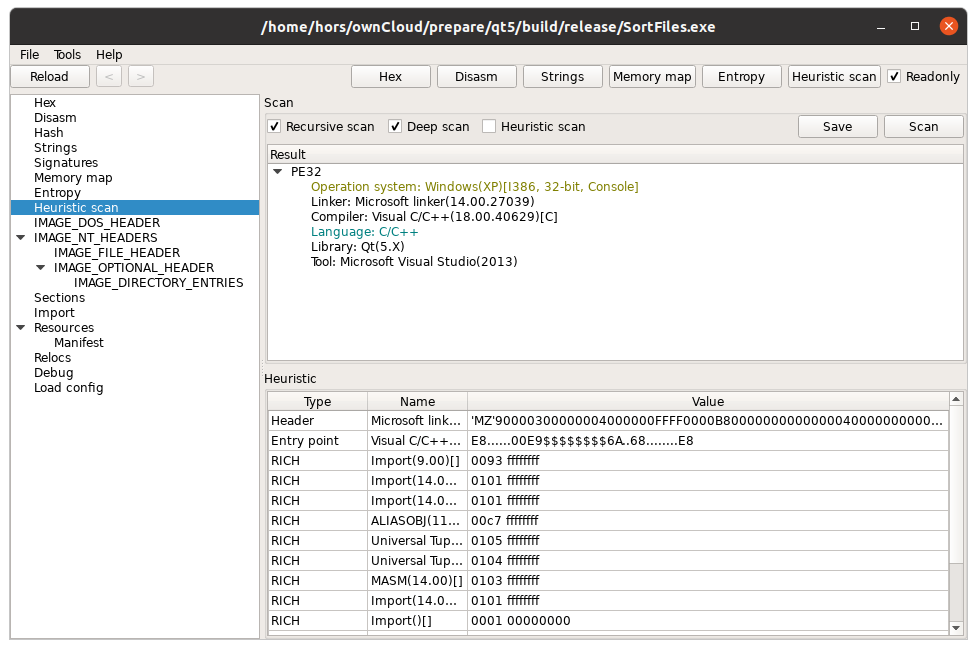 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
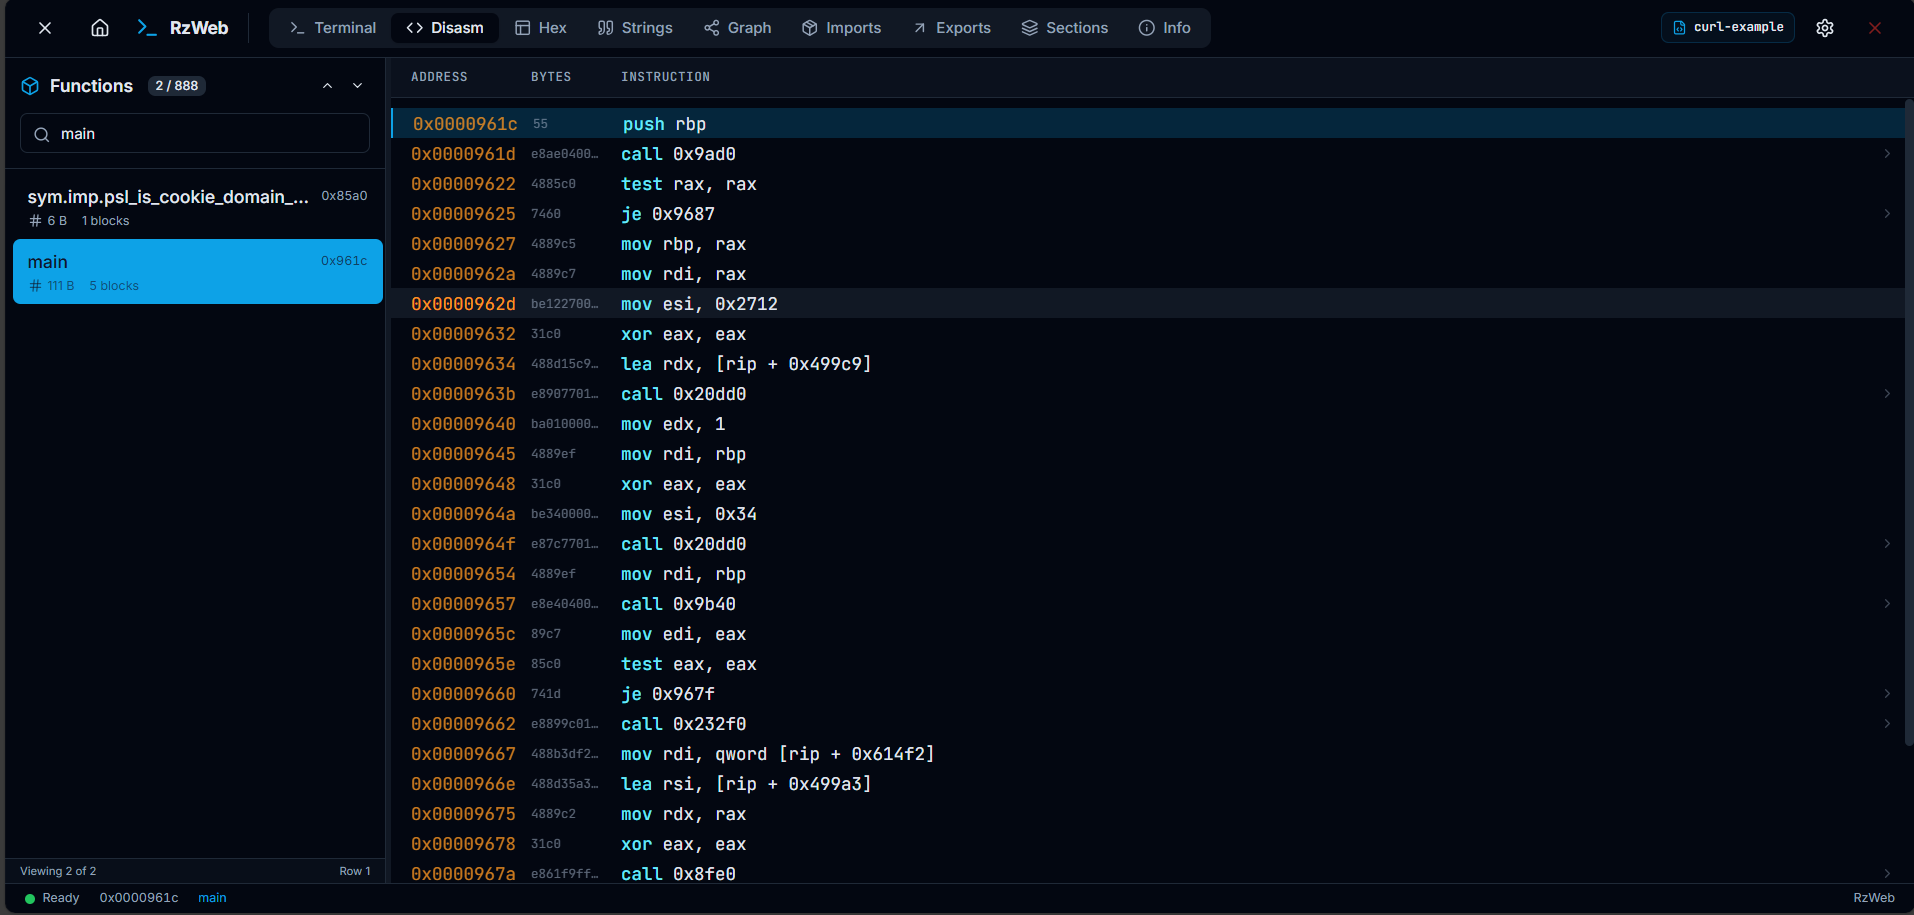 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
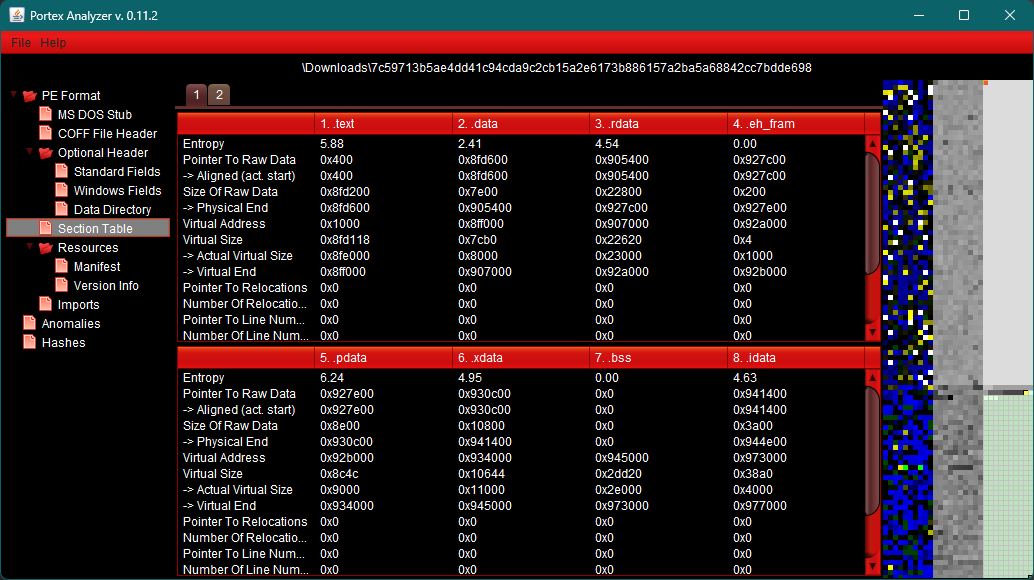 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 ablation-tool/ablation
Reverse-Engineering-Framework mit Disassemblierung, Dekompilierung, Taint-Analyse, Versionsvergleich und semantischer Suche sowie LLM-gesteuerter…