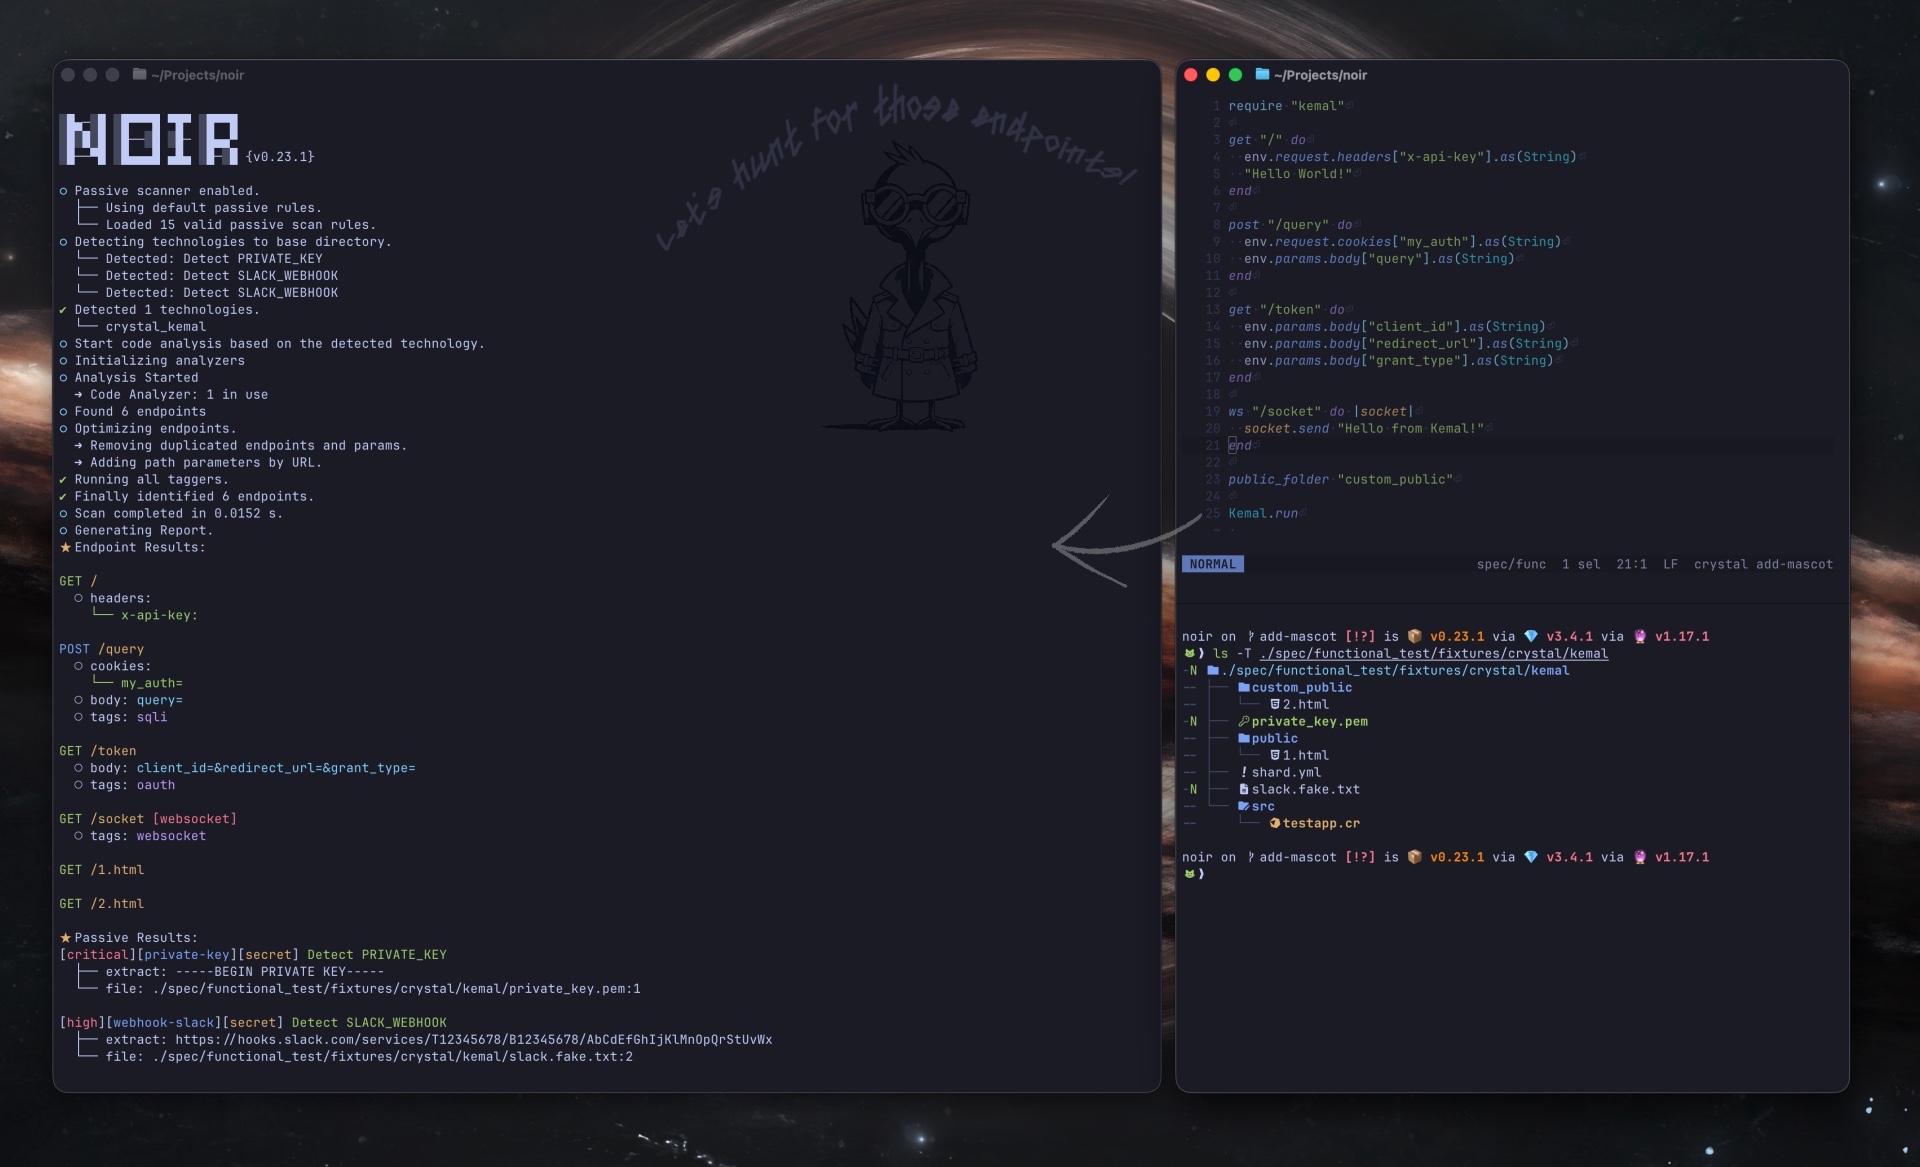
Noir ist ein SAST-Tool, das Quellcode liest und die Endpoints extrahiert, die eine Anwendung bereitstellt — Pfade, Methoden, Parameter, Header, Cookies und die dahinterstehenden Quelldateien. Shadow APIs, veraltete Routen und undokumentierte Handler erscheinen als Teil desselben Inventars; sie sind kein separater Modus.
Das Inventar richtet sich an drei Zielgruppen:
Menschliche Prüfer. Sicherheitsingenieure und Code-Auditoren erhalten eine fokussierte Liste angreifer-erreichbarer Einstiegspunkte — Pfade, Parameter, Quelldateien, Tags — statt das gesamte Repository durchsehen zu müssen.
KI-Auditoren. LLM-basierte SAST-Agenten erhalten dieselbe fokussierte Liste, plus Review-Kontext pro Endpoint (--include callee für 1-Hop-Callees, --ai-context für Guards, Sinks, Validatoren und Signale).
DAST-Tools. ZAP, Burp Suite, Caido und Gori erhalten eine echte Routenliste zum Scannen, einschließlich Pfaden, die sie durch Crawling nie erreicht hätten.
Was Noir tut
Endpoint-Extraktion. Statische Analyse über 261 Frameworks. Liefert Endpoints, Parameter, Header, Cookies und die Quelldateien, aus denen sie stammen.
LLM-Fallback. Übergib nicht unterstützte Frameworks (oder einmaliges Custom-Routing) an OpenAI / Ollama / etc., wenn statische Regeln nicht greifen.
Ausgabe für die nächste Stufe. JSON, YAML, OpenAPI, SARIF, cURL, Postman, HTML — welches Format auch immer das nächste Tool in der Pipeline liest.
DAST-Integration. Direkt in ZAP, Burp Suite, Caido oder Gori als Proxy-Ziel einspeisen oder OpenAPI für den Import durch diese exportieren.
KI-SAST-Kontext. Das Endpoint-Inventar (und mit --include callee die 1-Hop-Funktionen, die jeder Handler aufruft) ist der fokussierte Kontext, den ein LLM-Auditor benötigt, um angreifer-erreichbare Bugs zu finden. --ai-context geht weiter und hängt aggregierten Review-Kontext pro Endpoint an — Guards, Callees, Sinks, Validatoren und Signale — sodass das LLM diese nicht erneut entdecken muss.
CI/CD. GitHub Action, SARIF-Ausgabe, Exit-Codes — passt in die Pipeline, die du bereits hast.
Verwendung
noir -h
Beispiel
noir scan <source_dir>
Wenn du es mit GitHub Action verwendest, lies bitte diese Dokumentation.
Für weitere Details besuchen Sie bitte unsere Dokumentation.
Roadmap
Noir begann als Hilfsmittel für WhiteBox-Tests: Endpunkte aus dem Quellcode extrahieren, damit DAST sie genauer scannen kann. Die Aufgabe ist gewachsen – dasselbe Inventar versorgt inzwischen auch menschliche Prüfer und KI-SAST-Agenten. Das Ziel ist es von hier aus, alle drei Nutzergruppen gleichermaßen gut zu bedienen: Menschen, die den Code prüfen, LLMs, die ihn auditieren, und DAST-Tools, die ihn scannen.
Von hier aus:
Sprach- und Framework-Abdeckung erweitern; die Genauigkeit mit Fixtures pro Framework ehrlich halten.
Stärker auf LLMs setzen für die Fälle, die statische Analyse nicht erreichen kann.
Den Prüfkontext pro Endpunkt anreichern (Guards, aufgerufene Funktionen, Sinks, Validatoren, Signale), damit menschliche Prüfer und KI-Auditoren dieselbe fokussierte Sicht auf jeden Handler teilen.
Die DAST-Integration erstklassig halten – OpenAPI, Proxy-Ziele und direkte Übergaben an ZAP / Burp / Caido / Gori.
OWASP-Projekt
OWASP Noir ist im Juni 2024 der OWASP Foundation beigetreten.
Mai 2026: v1.0.0 veröffentlicht – Einführung einer stabilen 1.x-Linie über alle Analyzer, Tagger, Passive-Scan und eine brandneue verbzentrierte CLI-Struktur.
Mai 2026: Roadmap überarbeitet – Noirs Ziel ist es nun, Menschen, KI-Auditoren und DAST-Tools gleichermaßen als Nutzer desselben Endpunkt-Inventars zu dienen.

 owasp-noir/noir