

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PortexAnalyzerGUI — Graphische Oberfläche für PortEx, eine Bibliothek für Portable Executables und Malware-Analyse | Kitploit

Tools/GitHubGitHub/struppigel/portexanalyzergui
Statische AnalyseHash-AnalyseReverse EngineeringForensikMalware-AnalyseBinäranalyse
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

Graphische Oberfläche für PortEx, eine Bibliothek für Portable Executables und Malware-Analyse

Repository anzeigen
1491140vor 28 TagenVon Kitploit geprüft
Teilen

PortexAnalyzerGUI

Grafische Benutzeroberfläche für PortEx, eine Bibliothek zur Analyse von Portable Executables und Malware
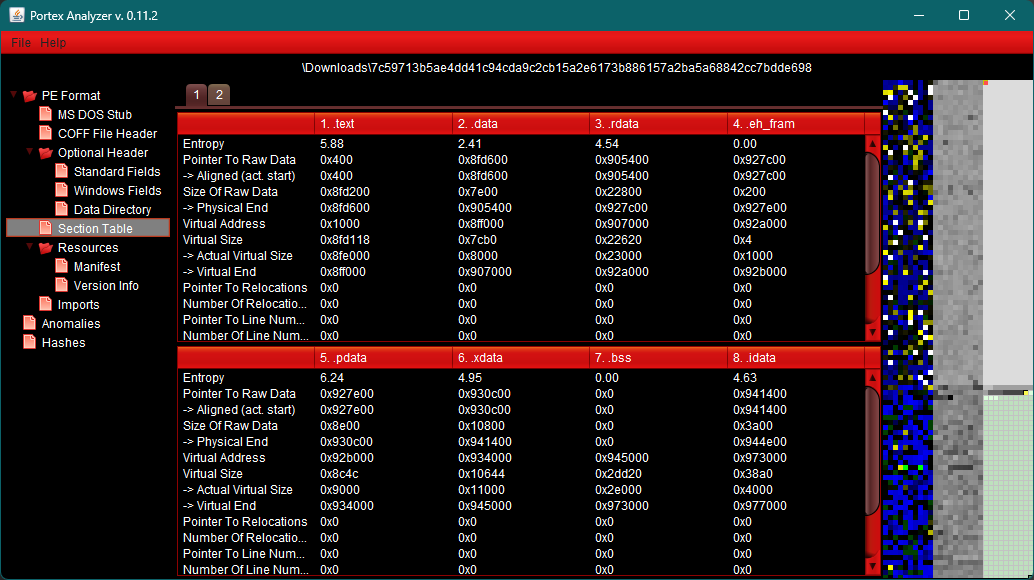
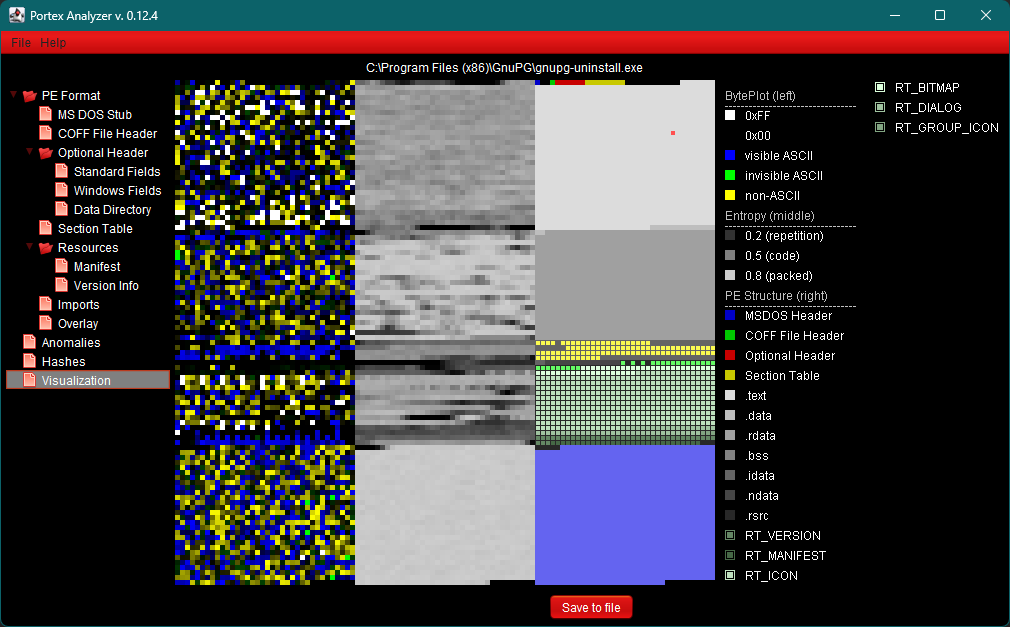
Visualisierungsbeispiel

Visualisierungsbeispiel

Download

Seite mit den Releases

Funktionen

  • Header-Informationen aus: MSDOS-Header, Rich-Header, COFF-Dateiheader, Optionalem Header, Abschnittstabelle, .NET-Metadaten
  • PE-Strukturen: Importabschnitt, Ressourcenabschnitt, Exportabschnitt, Debugabschnitt
  • Suche nach Anomalien im Dateiformat und Reversing-Hinweise für bestimmte Kombinationen
  • Visualisierung der Dateistruktur, lokaler Entropien und des Byteplots sowie Speichern als PNG
  • Berechnung von Shannon-Entropie, Imphash, MD5, SHA256, Rich- und RichPV-Hash
  • Overlay- und Overlay-Signatur-Scanning, Dumpen oder Entfernen des Overlays
  • Versionsinformationen und Manifest
  • Extraktion von Symbolen und Speichern als PNG
  • Interne Signaturscans mit PEiD-Signaturen und einem internen Dateityp-Scanner.
  • Scans mit eigenen Signaturen im Signaturformat von PortEx

Eigene Signaturen

PortexAnalyzerGUI scannt jede Datei zusätzlich zu den mit PortEx gelieferten Signaturen mit deinen eigenen Signaturen. Schreibe sie im Signaturformat von PortEx und speichere sie als .sig-Dateien im Ordner signatures neben dem Programm, z. B.:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • Alle .sig-Dateien des Ordners werden geladen, Unterordner nicht. Einstellungen > Signaturen öffnet den Ordner, erstellt ihn bei Bedarf und wählt einen anderen Ordner aus.
  • Wenn du eine Datei öffnest, werden geänderte .sig-Dateien erneut geladen. Signaturen neu laden in der Signaturansicht oder im Einstellungsmenü lädt sie erneut und scannt die geöffnete Datei damit.

Unterstütztes Betriebssystem und JRE

Ich teste dieses Programm unter Linux und Windows. Es sollte jedoch unter jedem Betriebssystem mit JRE Version 17 oder höher funktionieren.

Erstellen

Du benötigst ein JDK 17 oder höher und Maven. PortEx wird von Maven Central heruntergeladen.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • Tests, die PE-Samples benötigen, lesen diese aus ../PortEx/portextestfiles und werden übersprungen, wenn der Ordner nicht existiert. -Dportex.testfiles=<folder> liest sie aus einem anderen Ordner, -DskipTests überspringt alle Tests.
  • Um gegen deinen eigenen PortEx-Build zu bauen, führe sbt publishM2 im PortEx-Ordner aus und übergib seine Version, z. B. mvn package -Dportex.version=6.0.1-SNAPSHOT.

Zukunft

Ich werde nach und nach weitere Funktionen aufnehmen, die PortEx bereits bietet.

Zu diesen Funktionen gehören unter anderem:

  • angepasste Visualisierung
  • Extraktion und Konvertierung von Symbolen in .ICO-Dateien
  • Dumpen von Abschnitten und Ressourcen
  • Export von Berichten nach txt, json, csv

Einige dieser Funktionen werden bereits von der CLI-Version von PortexAnalyzer bereitgestellt, die du hier findest: PortexAnalyzer CLI

Spenden

Ich entwickle PortEx und PortexAnalyzer als Hobby in meiner Freizeit. Wenn es dir gefällt, spendiere mir doch bitte einen Kaffee: https://ko-fi.com/struppigel

Autor

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

Lizenz

Lizenz

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





