

Zircolite
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
forensicsthreat-intelligenceincident-response+1
841vor 1 Tag
wagga40/zircoliteA standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 stanfrbd/cyberbro
Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.
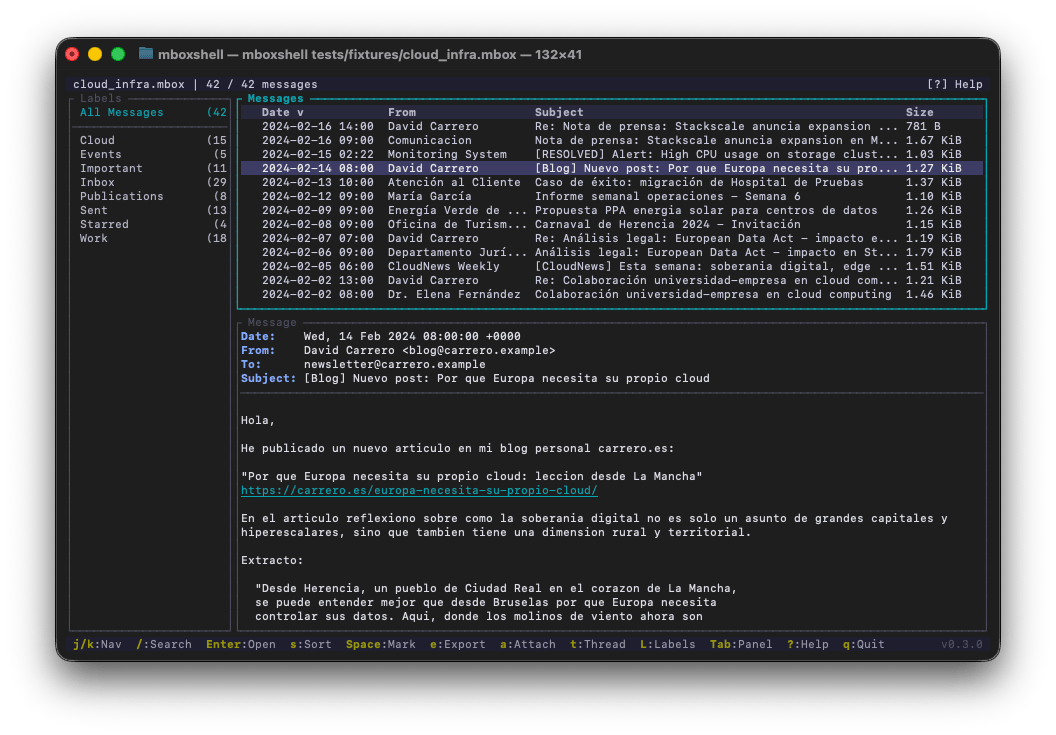 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 winsiderss/systeminformer
Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…
 arkime/arkime
Arkime ist ein Open-Source-, groß angelegtes, vollständiges Paketerfassungs-, Indizierungs- und Datenbanksystem.
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
 torvalds/linux
Linux-Kernel-Quellbaum
 tjnel/certgraveyard_yara
Automatisierte YARA-Regelgenerierung aus der Cert Central-Datenbank kompromittierter Zertifikate.
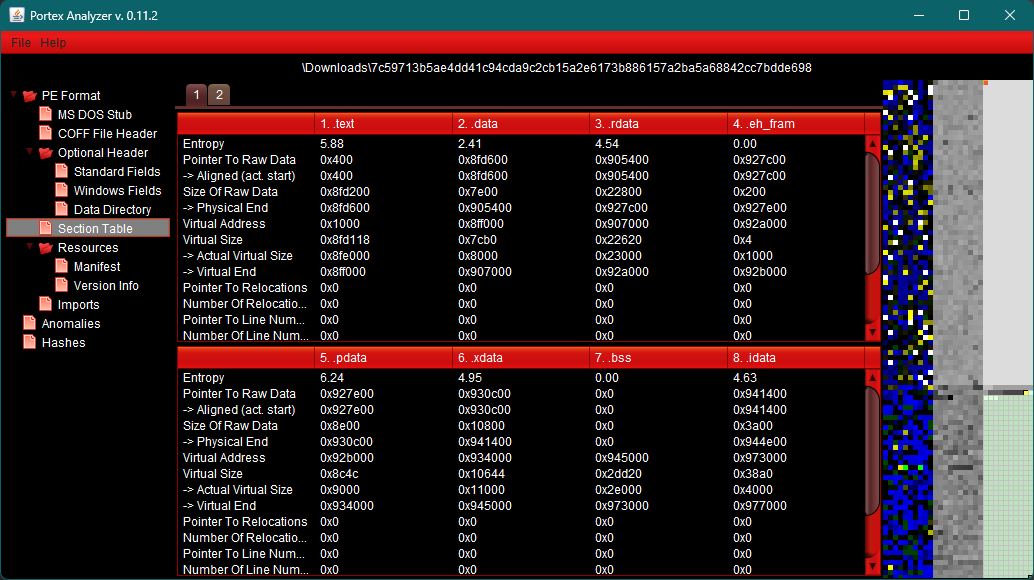 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 cristianzsh/amcache-evilhunter
Windows-Amcache.hve-Registrierungsstruktur parsen und analysieren, VirusTotal-Integration.
 hasamba/dfir-companion
DFIR-Forensik-Begleitserver + Capture-Erweiterung

 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 cleasbycode/jdvrif
Steganografie-Tool für JPG-Bilder
 google/turbinia
Automatisierung und Skalierung von Werkzeugen der digitalen Forensik
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)