
EUVA
 euva-project/euva
Ein leichter Hex-Editor und Decompiler zur Lösung Ihrer Binärdatei-Analyseprobleme.
static-analysisreverse-engineeringdebuggers+5
euva-project/euvaEin leichter Hex-Editor und Decompiler zur Lösung Ihrer Binärdatei-Analyseprobleme.
 pdb333/cortex
Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.
 knifeyspoony/ghidra-copilot
Bietet eine chatbasierte, LLM-gestützte Reverse-Engineering-Erfahrung innerhalb von Ghidra
 whokilleddb/psi_bof
Ein BOF, der entwickelt wurde, um Arbeitsspeicher und Adressen von Prozessen zu inspizieren.
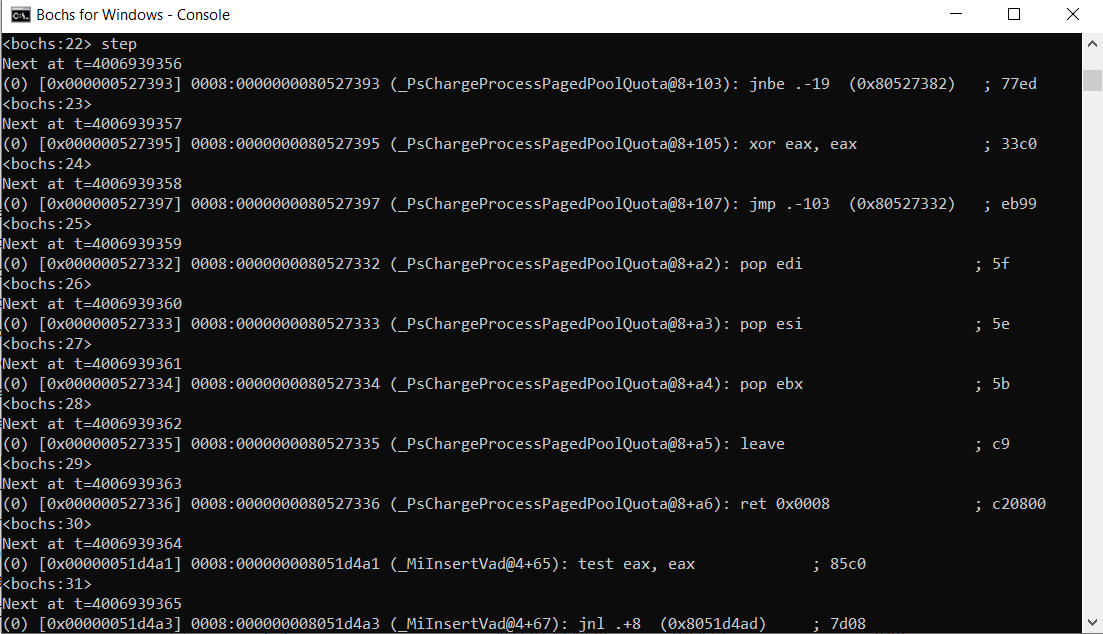 therealdreg/ida_bochs_windows
Hilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
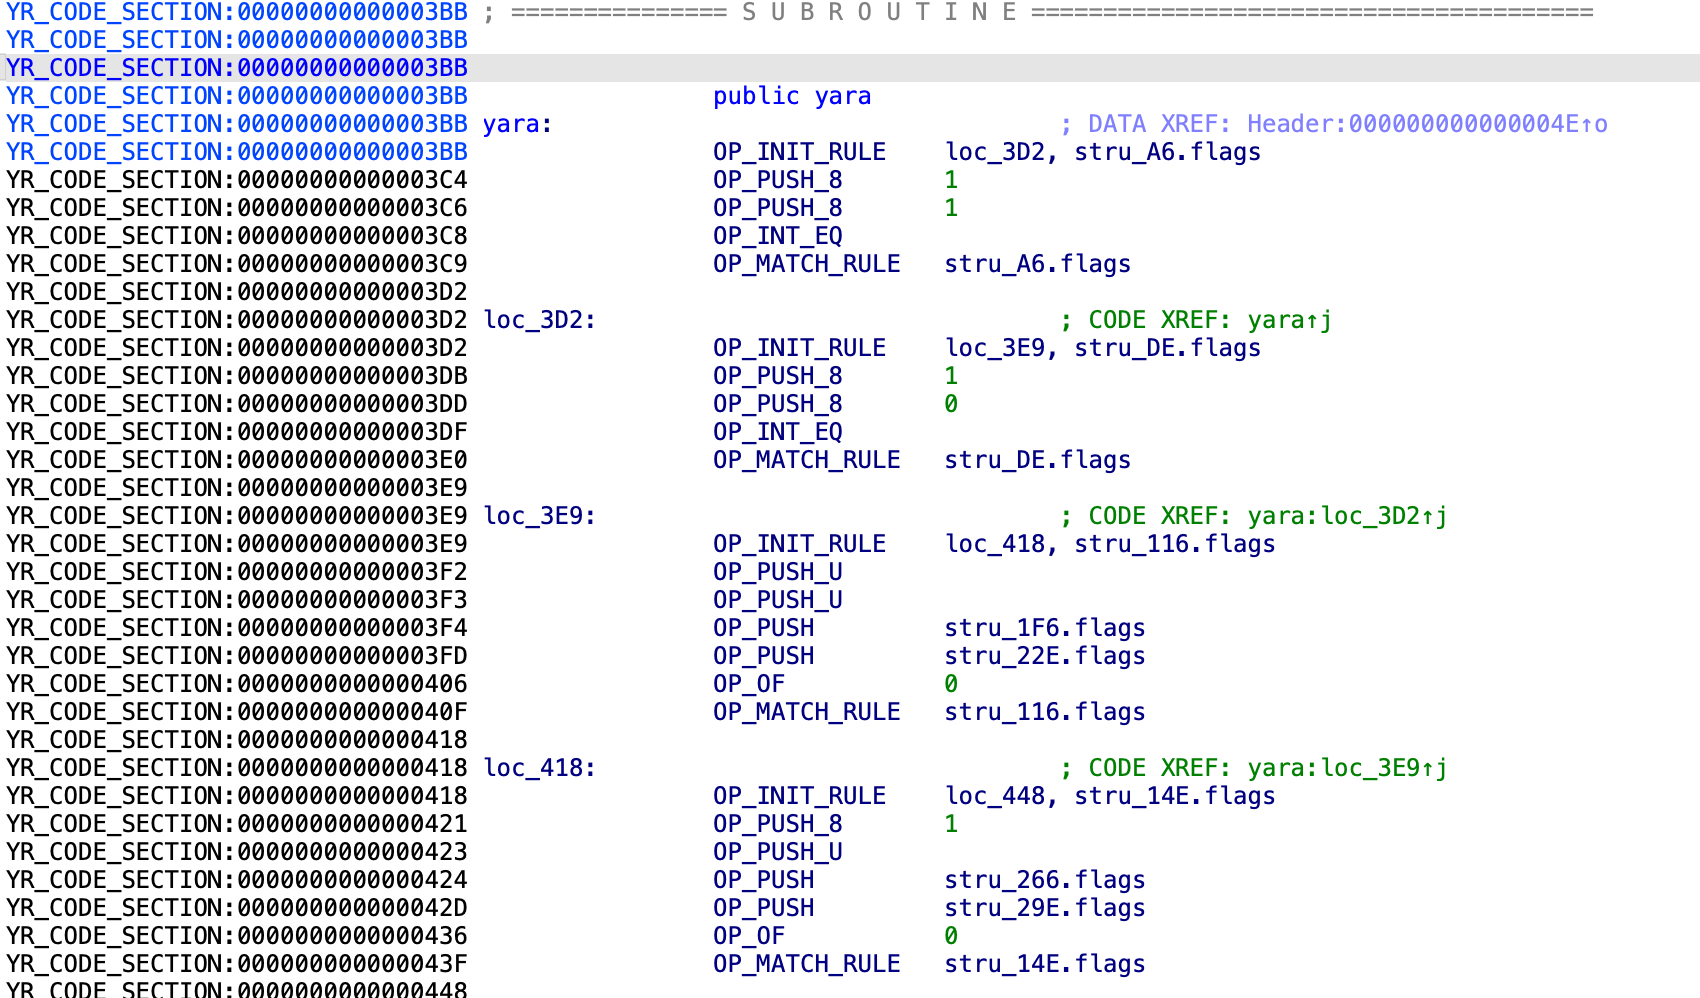 milankovo/yaravm
Dieses Repository enthält einen IDA-Prozessor zum Laden und Disassemblieren kompilierter yara-Regeln.
 ddudle/ctxdebug
MCP-basierte Reverse-Engineering-Plattform, die WinDbg, IDA Pro und x64dbg mit über 160 KI-zugänglichen Debugging- und Analysetools verbindet.
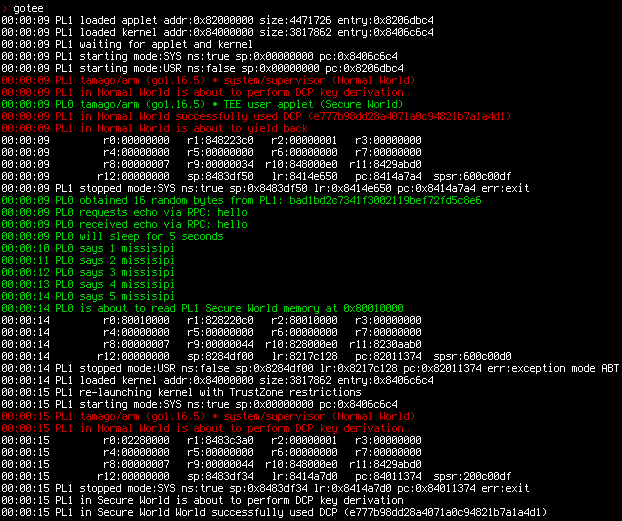 usbarmory/gotee-example
GoTEE - Beispielanwendung
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 xalicex/kernel-debug-lab-for-virtual-box
So richten Sie 2 VirtualBox-VMs ein, um Kernel-Treiber mit WinDbg zu debuggen
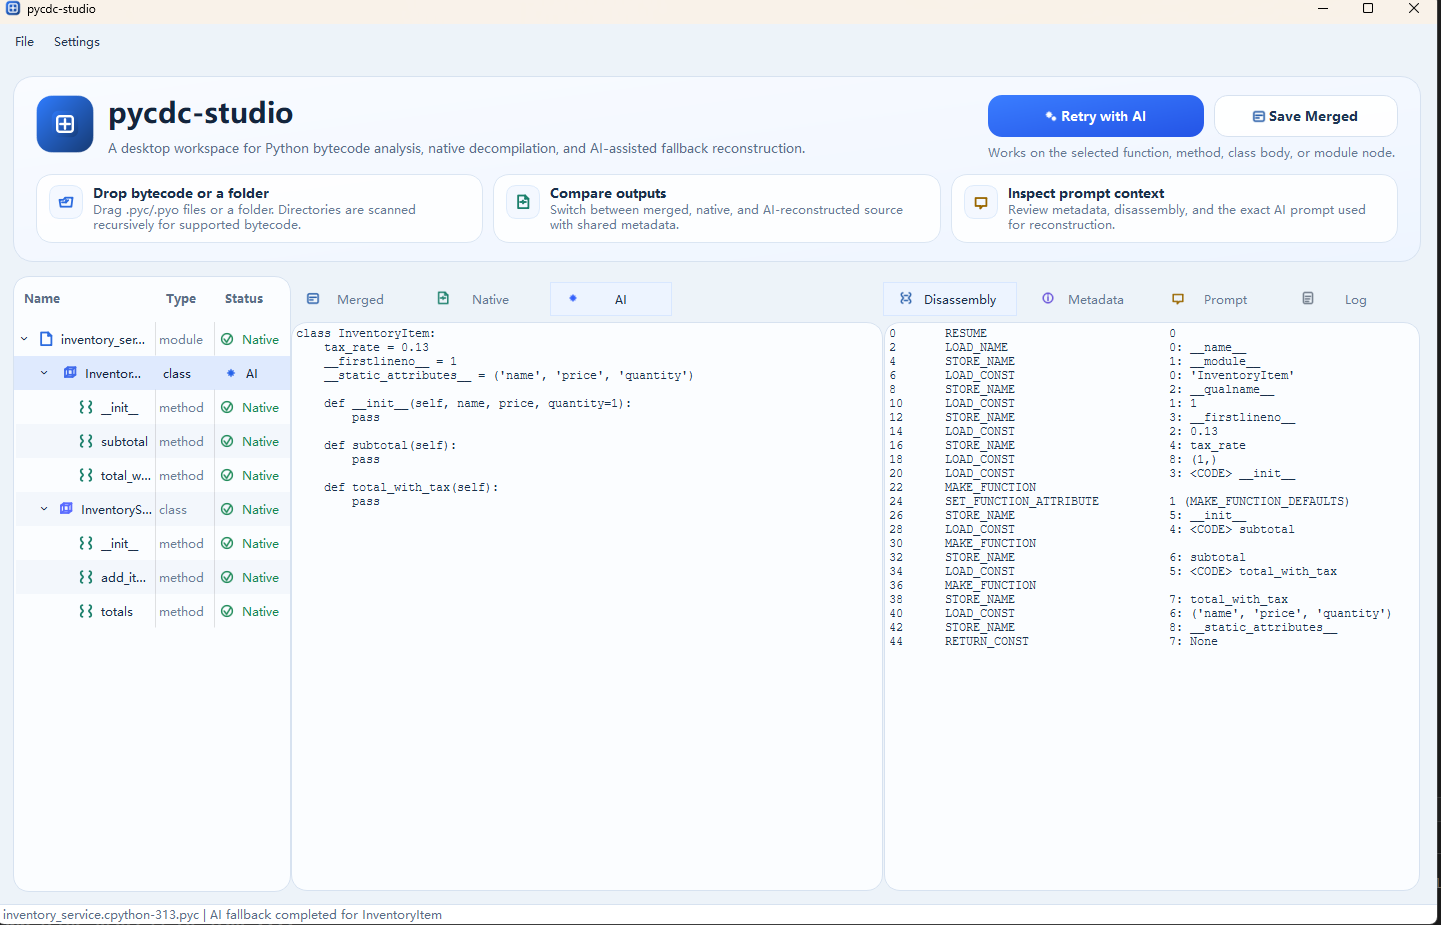 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
 kashithecomfy/comfyengine
ComfyEngine ist ein Toolkit zur Speichererkundung, das für Personen entwickelt wurde, die einen laufenden Prozess überwachen, patchen und per Skript…
 baiyibai/pico-usb-wifi
Firmware für Raspberry Pi Pico W, das einen treiberlosen USB-WLAN-Adapter mit transparenter Layer-2-Brücke, WPA2/WPA3-Authentifizierung und…
 nccgroup/libptmalloc
Heap-Analyse-Tooling für ptmalloc
 vollragm/ghostdebug
Debugger, der Stealth-Hooks einsetzt, um sich der Debugger-Erkennung zu entziehen
 icicle-emu/icicle-python
Python-Bindings für den Icicle-Emulator, die Grey-Box-Firmware-Fuzzing, Binäremulation und Reverse-Engineering-Workflows für x64- und ARM64-Ziele…
 illegal-instruction-co/processhacker-mcp
Laufzeit-Prozessanalyse und Memory-Hacking MCP-Server für KI-Agenten. Unterstützt dynamisches Laden von Erweiterungen, schreibgeschützten Modus,…
 xteardx/diaphora-mcp
MCP Server für automatisiertes binäres Diffing.