

giskard-oss
 giskard-ai/giskard-oss
🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
vulnerability-scannersfuzzingmachine-learning+3
5.9kvor 2h 35m
giskard-ai/giskard-oss🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
 microsoft/pyrit
Open-Source-Framework für Red-Teaming von generativen KI-Systemen: Angriffsprompts automatisieren, Modellantworten bewerten und Verhalten auditieren,…
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 ottosulin/awesome-ai-security
Eine Sammlung großartiger Ressourcen zur KI-Sicherheit
 goochbeater/spiritual-spell-red-teaming
Ein Repository zum Jailbreaken verschiedener LLMs, hauptsächlich Claude
 promptfoo/promptfoo
Testen Sie Ihre Prompts, Agents und RAGs. Red Teaming/Pentesting/Vulnerability Scanning für KI. Vergleichen Sie die Leistung von GPT, Claude, Gemini,…
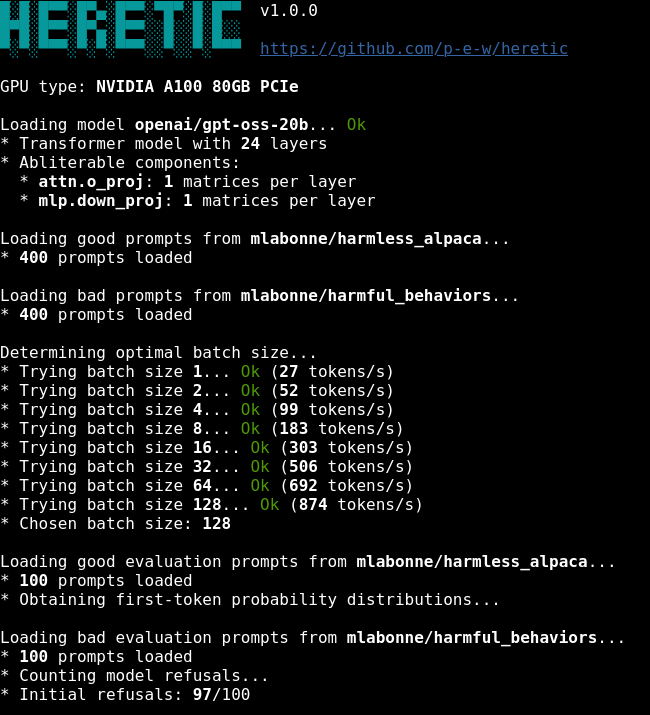 p-e-w/heretic
Vollautomatische Zensurentfernung für Sprachmodelle
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 guillaumemeyer/watermarks-remover
Eine Privacy-First-App, die KI-Wasserzeichen aus Inhalten entfernt, die dir gehören.
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 meridianlabs-ai/inspect_petri
Ein Alignment-Auditing-Agent, der in der Lage ist, Alignment-Hypothesen schnell zu erkunden
 bishopfox/sliver
Angreifer-Emulations-Framework
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 mastyf-ai/mastyf.ai
Open-Source-KI-Sicherheitsplattform, die Perimeterverteidigung für LLMs und KI-Agenten durch Schwarmanalyse, Richtliniendurchsetzung, adversariales…
 kevinchunye/prompt_injection
Benchmark-Harness zur Messung, an welcher Stelle Prompt-Injection-Abwehrmechanismen in LLM-Agent-Pipelines mit Tool-Nutzung auslösen, wobei…
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…