
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitLabGitLab/yashubitra/evil_twin_attack
Wi-Fi-PrüfungPhishingNetzwerksicherheitDrahtlose SicherheitPenetrationstestsEinbruchserkennungLernen & BildungRed Teaming
Teilen
GitLab
yashubitra/evil_twin_attack

Evil_Twin_Attack

Angriff und Verteidigung mit Rogue Access Points unter Kali Linux: Deauth mit aireplay-ng, ein airbase-ng Evil Twin mit Captive Portal sowie Echtzeit-Erkennung von BSSID/MAC-Mismatches und ein pywifi-Skript zur automatischen Trennung.

Repository anzeigenWebseite
91vor 1 JahrNoch nicht geprüft

Evil-Twin-Angriff

Projektübersicht

Dieses Projekt demonstriert die Ausführung, Prävention, Erkennung und Täuschungstechniken zur Abwehr von Evil-Twin-Angriffen auf drahtlosen Netzwerken. Ein Evil-Twin-Angriff nutzt Schwachstellen in Wi-Fi-Netzwerken aus, indem bösartige Access Points (APs) erstellt werden, die legitime nachahmen und Benutzer dazu verleiten, sensible Informationen preiszugeben.


Repository-Struktur

Kerndateien

  • Evil_Twin_Attack_Combined_Report.pdf: Umfassender Bericht, der alle Phasen des Projekts detailliert beschreibt.
  • Evil_Twin_Offense_Report.pdf: Dokumentation der offensiven Angriffssimulation.
  • Evil_Twin_Prevention_Report.pdf: Erläuterung der implementierten Präventivmaßnahmen.
  • Evil_Twin_Detection_Report.pdf: Analyse der Erkennungstechniken.
  • Evil_Twin_Deception_Report.pdf: Strategien zur Täuschung, um Informationen über den Angreifer zu sammeln.

Codedateien

  • detect_evil_twin.py: Erkennt bösartige Access Points, die legitime Wi-Fi-Netzwerke imitieren, durch Überwachung von BSSIDs.
  • prevent_evil_twin.py: Verhindert Verbindungen zu nicht vertrauenswürdigen oder bösartigen Netzwerken basierend auf SSID-Verifizierung.
  • server.py: Hostet ein Phishing-Captive-Portal, um die Datenerfassung während eines Angriffs zu simulieren.
  • index.html: HTML für die Anmeldeseite des Captive Portals, realistisch für Benutzer gestaltet.
  • Evil_Twin.txt: Befehle zum Einrichten, Ausführen und Abbauen des Evil-Twin-Angriffs.

Hilfsdateien

  • creds.txt: Protokolliert die während der Angriffssimulationen erfassten Anmeldeinformationen.
  • LICENSE: Lizenzinformationen für das Repository.

Einrichtungsanweisungen

Voraussetzungen

  • Hardware: Zwei USB-Wi-Fi-Adapter mit Atheros AR9271-Chipsatz.
  • Software: Kali Linux, Python 3.x und erforderliche Python-Bibliotheken (pywifi, tkinter).
  • Tools: airmon-ng, aireplay-ng, airbase-ng, dnsmasq, Wireshark.

Schritte

  1. Klonen Sie dieses Repository:

    git clone https://github.com/your-username/Evil_Twin_Attack.git
    cd Evil_Twin_Attack
    
  2. Klonen Sie dieses Repository:

    sudo apt update
    sudo apt install aircrack-ng dnsmasq
    pip install pywifi tkinter
    
  3. Klonen Sie dieses Repository:

    • Richten Sie die Umgebung ein: Befolgen Sie die Befehle in Evil_Twin.txt, um den Monitor-Modus zu konfigurieren, einen bösartigen AP zu erstellen und das Captive Portal zu hosten.
    • Starten Sie das Captive Portal:
      sudo python3 custom_captive_portal/server.py
      
    • Überwachen Sie Anmeldeinformationen: Erfasste Daten werden in creds.txt protokolliert.

Prävention, Erkennung und Täuschung aus Sicht des Opfers (Windows-Benutzer)

Präventivmaßnahmen

Führen Sie prevent_evil_twin.py aus, um sich automatisch von bösartigen Netzwerken zu trennen:

python3 Evil_Twin_Prevention/prevent_evil_twin.py

Erkennungsmechanismus

Überwachen Sie SSIDs und BSSIDs auf Anomalien mit detect_evil_twin.py:

python3 Evil_Twin_Detection/detect_evil_twin.py

Täuschungstechniken

Setzen Sie Honeypots und Köder mit gefälschten SSIDs ein, um Angreifer in die Irre zu führen:

  • Honeypot-Netzwerke: Angreifer anlocken.
  • Gefälschte Captive Portals: Informationen über die Methoden der Angreifer sammeln.

Visuelle Hilfsmittel

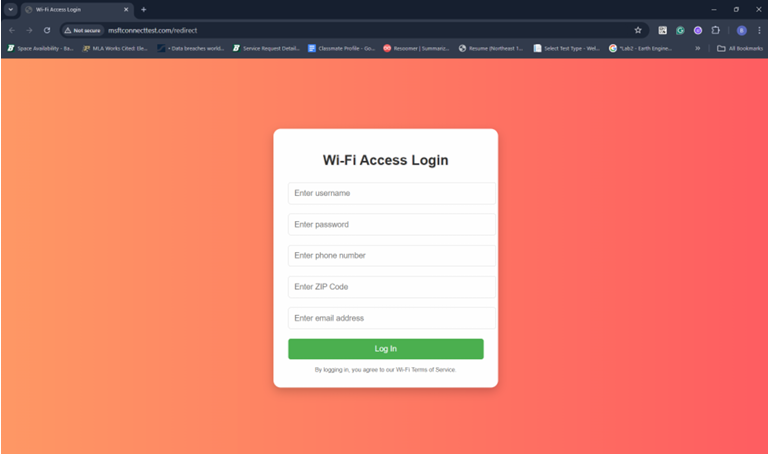
1. Anmeldeseite des Captive Portals

Dies ist die Anmeldeseite, die Opfern angezeigt wird, die sich mit dem Rogue Access Point verbinden: Captive Portal Login Page
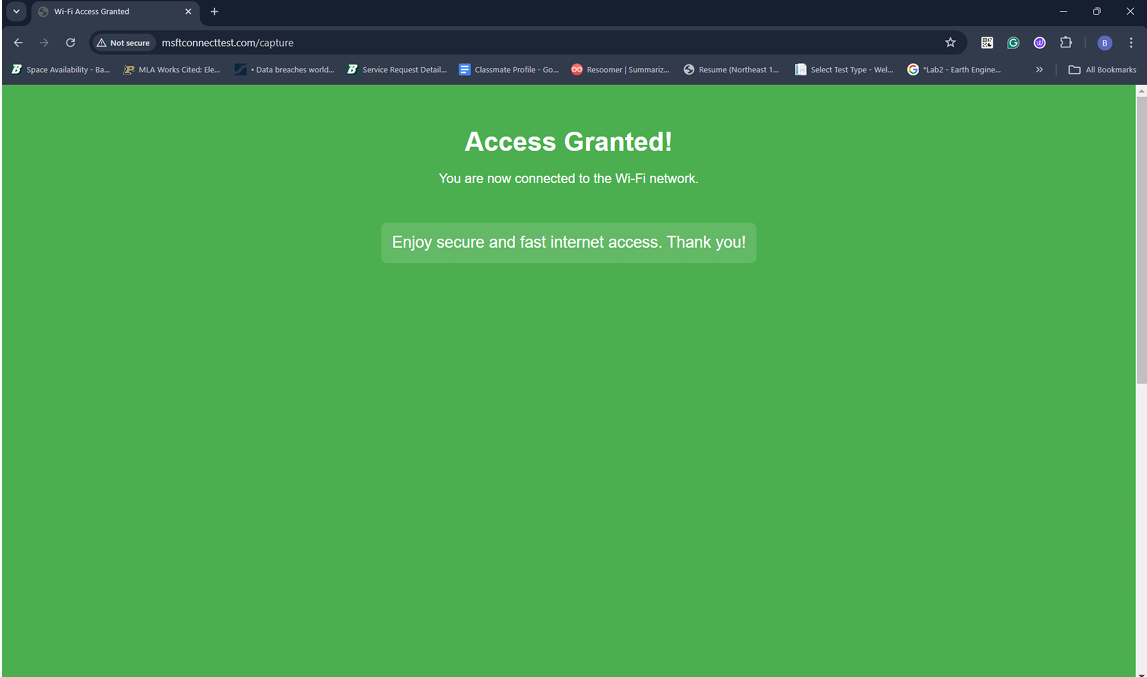
2. Erfolgreiche Verbindung mit dem Captive Portal

Dieser Bildschirm bestätigt die erfolgreiche Verbindung eines Opfers mit dem Rogue AP: Captive Portal Acceptance
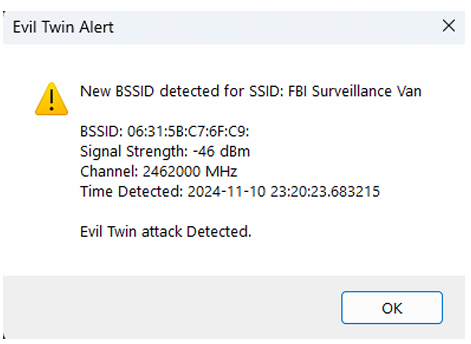
3. Erkennungsmechanismus in Aktion

Screenshot des Erkennungsskripts, das einen potenziellen Evil-Twin-Angriff identifiziert: Detection Output
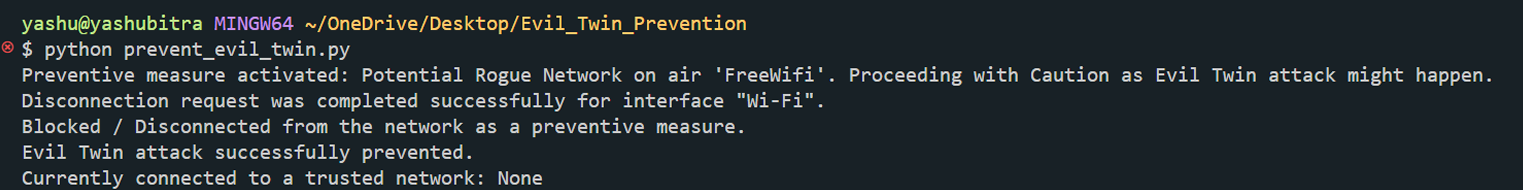
4. Präventionsmechanismus in Aktion

Screenshot des Präventionsskripts, das die Verbindung zu nicht vertrauenswürdigen Netzwerken trennt: Prevention Output

Zukünftige Arbeiten

  • Automatisierung des Angriffsaufbaus für komplexe Umgebungen.
  • Plattformübergreifende Unterstützung für Präventionstools (Windows, Linux, Android usw.).
  • Verbesserung der Sicherheit von IoT-Geräten gegen Rogue-Netzwerke.
  • Entwicklung benutzerdefinierter VPN-Lösungen für öffentliche Netzwerke.

Haftungsausschluss

Dieses Projekt dient ausschließlich Bildungszwecken. Die unbefugte Nutzung dieser Techniken ist illegal. Stellen Sie sicher, dass Sie über die erforderlichen Berechtigungen verfügen, bevor Sie diese Tools in einem Netzwerk testen.


Lizenz

Dieses Projekt ist unter den Bedingungen der im Repository bereitgestellten LICENSE-Datei lizenziert.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





