Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SharkTooth — Port Scanner mit Docker & Prometheus + Grafana Integration. Ein Tool für das Netzwerk-Auditing mit Multithreading-Unterstützung und Echtzeit-Überwachung. | Kitploit
Tools/GitHubGitHub/znakar/sharktooth
Container-SicherheitNetzwerkkartierungPort-ScanningNetzwerksicherheitDevSecOps
GitHubznakar/sharktooth

SharkTooth

Port Scanner mit Docker & Prometheus + Grafana Integration. Ein Tool für das Netzwerk-Auditing mit Multithreading-Unterstützung und Echtzeit-Überwachung.

Repository anzeigen
435vor 3 MonatenNoch nicht geprüft
Teilen

SharkTooth (In Entwicklung)

Python license stars issues GitLab Docker Prometheus Grafana

SharkTooth ist ein Portscanner mit TCP- und UDP-Unterstützung. Geeignet für grundlegende Netzwerk-Audits und Schulungen.

Was bedeutet „In Entwicklung“:

Es werden neue Funktionen hinzugefügt, während bestehende umgestaltet oder entfernt werden.

Neue Funktionen:

  • SYN-Scan, Sniffer

  • Manueller Paketaufbau: Erstellung von IP/TCP-Headern, Berechnung von Prüfsummen

Was entfernt wird:

  • Fortschrittsbalken
  • Monitoring (Prometheus + Grafana)

[!NOTE] Der Scanner funktioniert NICHT unter Windows – er benötigt Raw-Sockets, die Root-/Admin-Rechte erfordern und sich unter Windows anders verhalten.

Das Projekt wird von einer einzelnen Person ohne kommerzielle Entwicklungserfahrung bearbeitet, die diese Software schreibt, um ein grundlegendes Verständnis dafür aufzubauen, wie Dinge unter der Haube funktionieren.

Wenn du das nützlich oder interessant findest, hilft ein ⭐ auf dem Repo sehr – danke!

Derzeit ist das Projekt vollständig mit Docker und docker-compose containerisiert, was auch den Monitoring-Stack bereitstellt (wird auslaufen, siehe oben).

Das Projekt demonstriert:

  • Behandlung von Netzwerkverbindungen
  • Prüfung der Portverfügbarkeit
  • TCP- und UDP-Scanning
  • Multithreading
  • Fortschrittsbalken
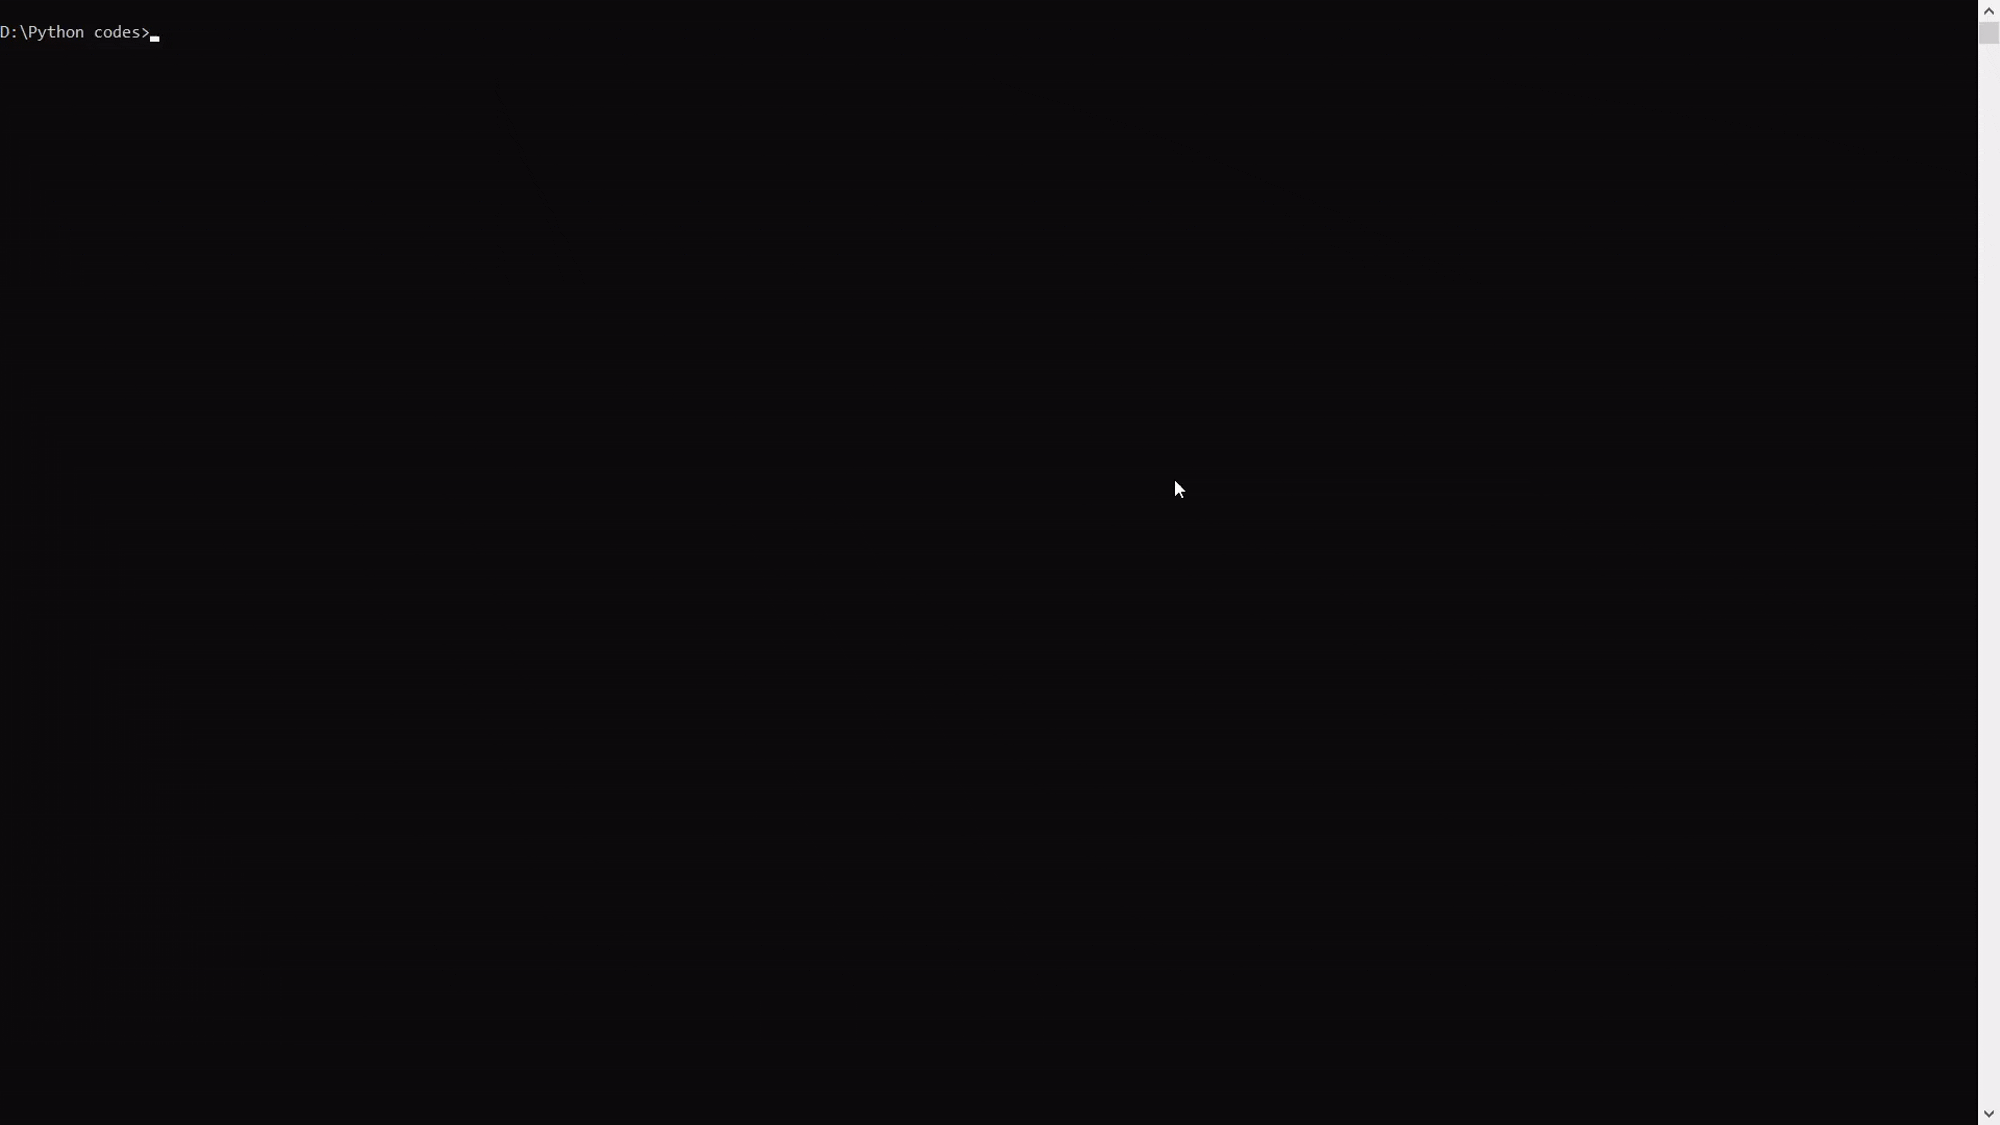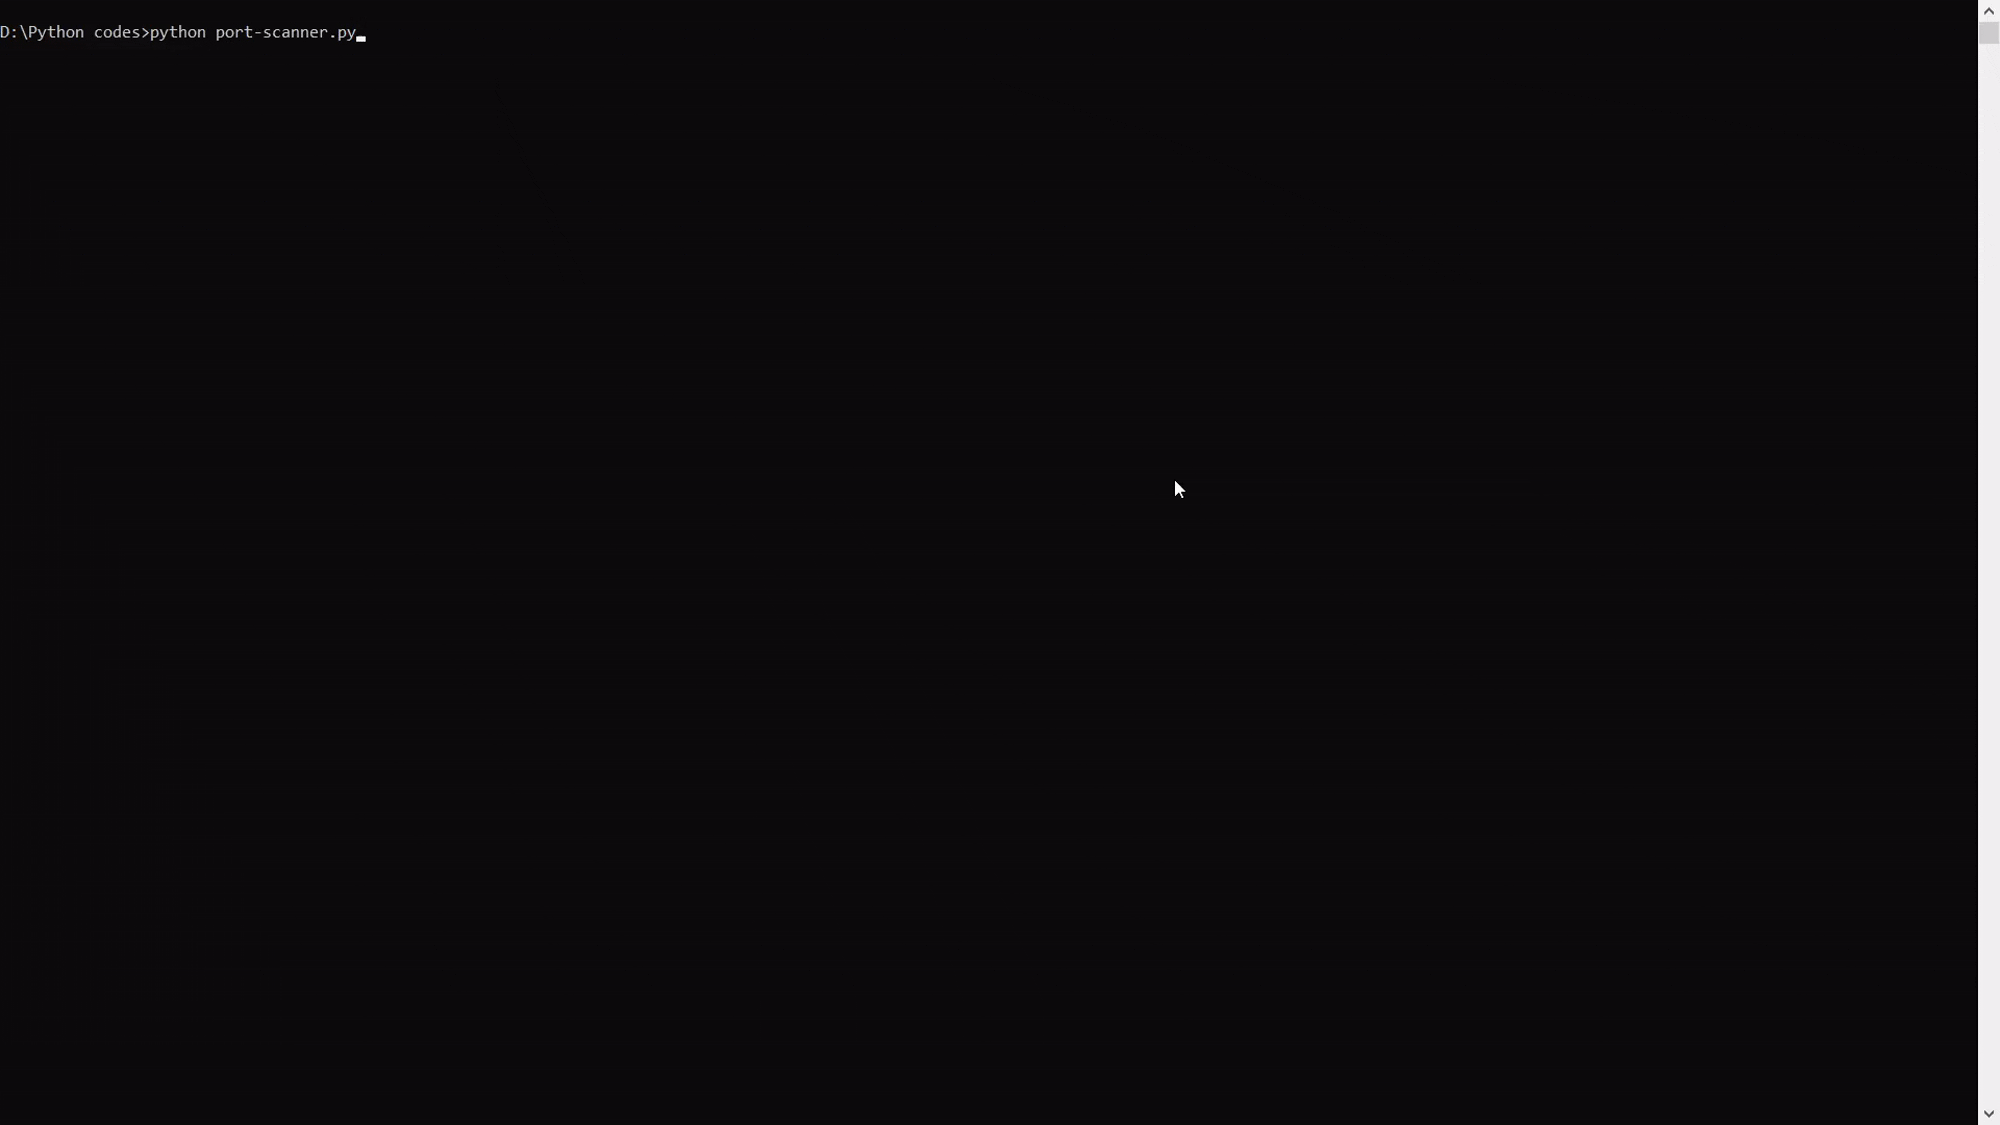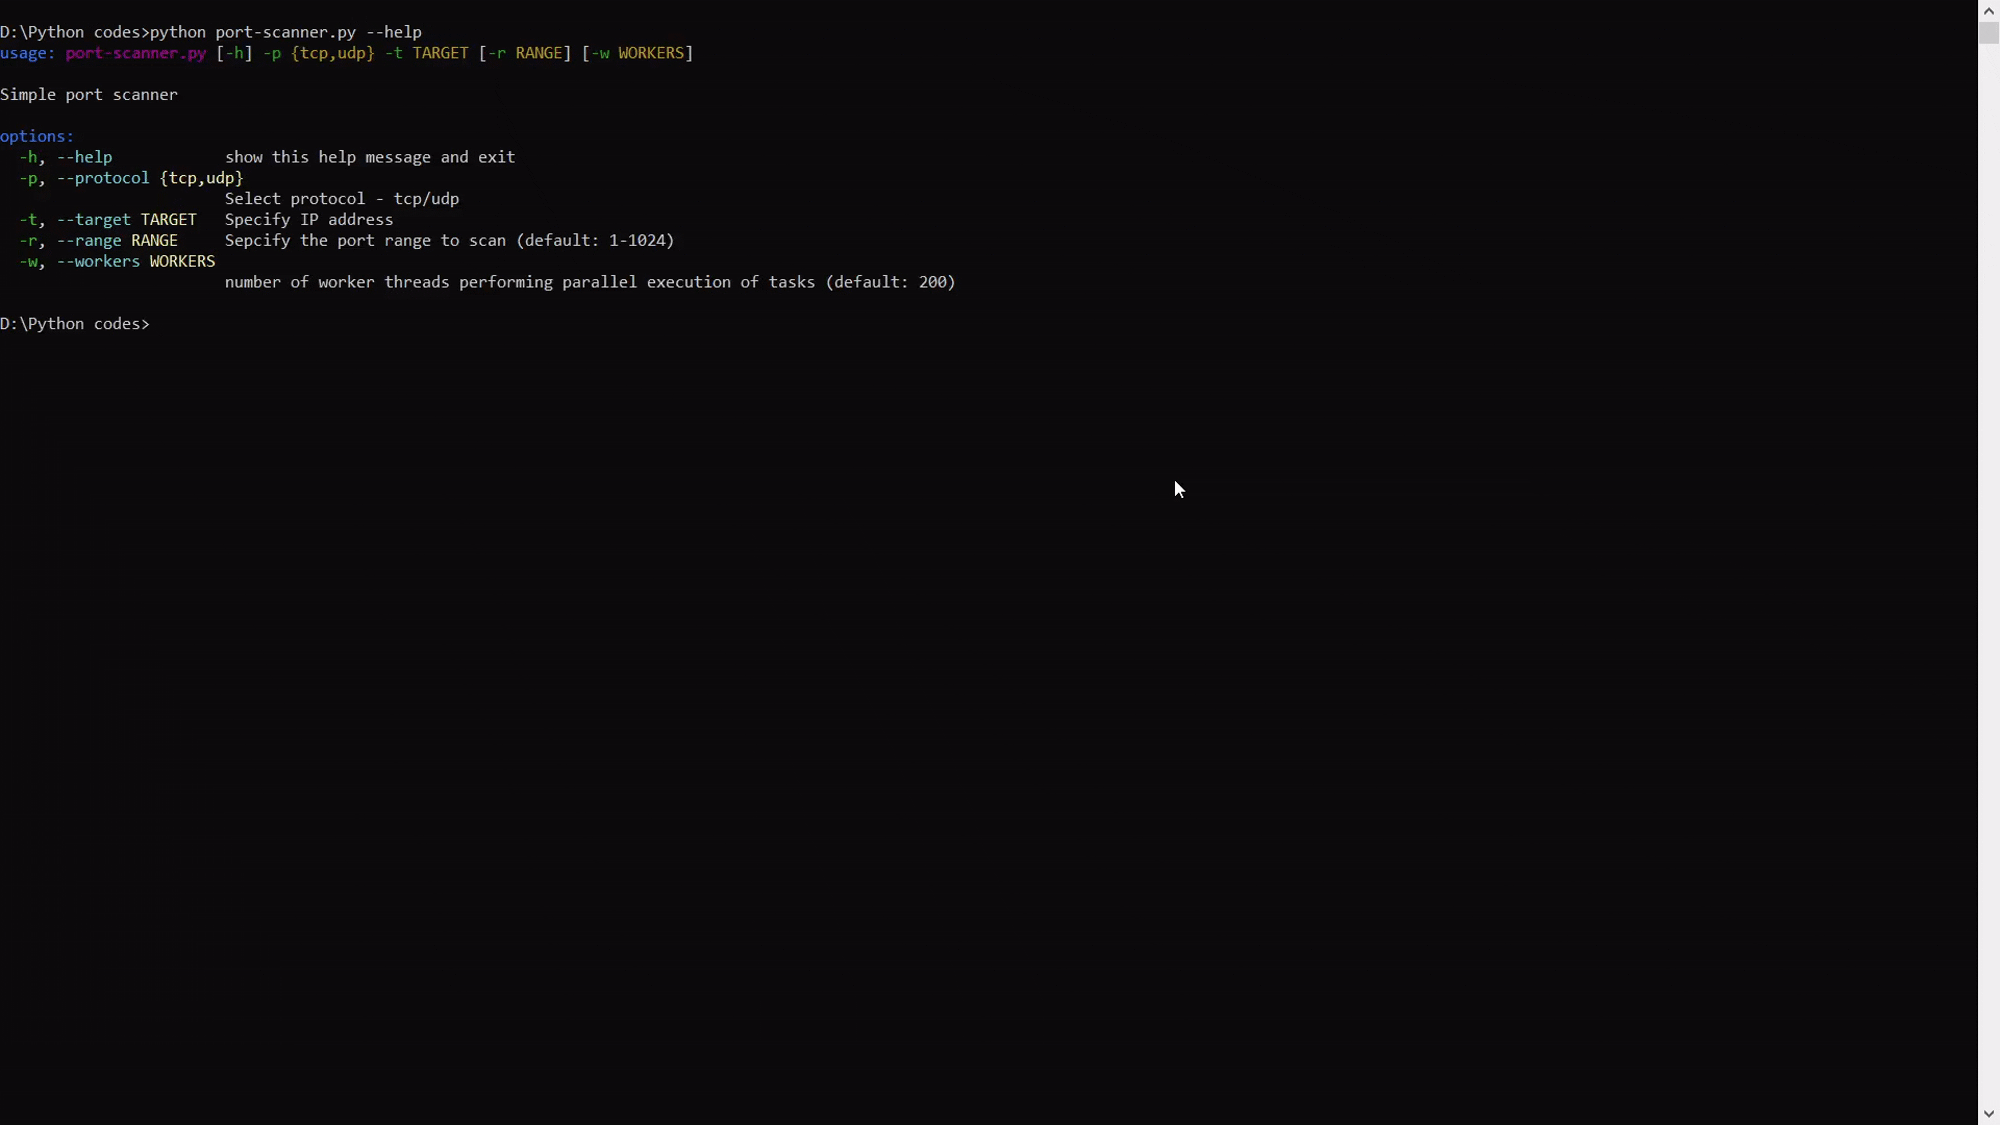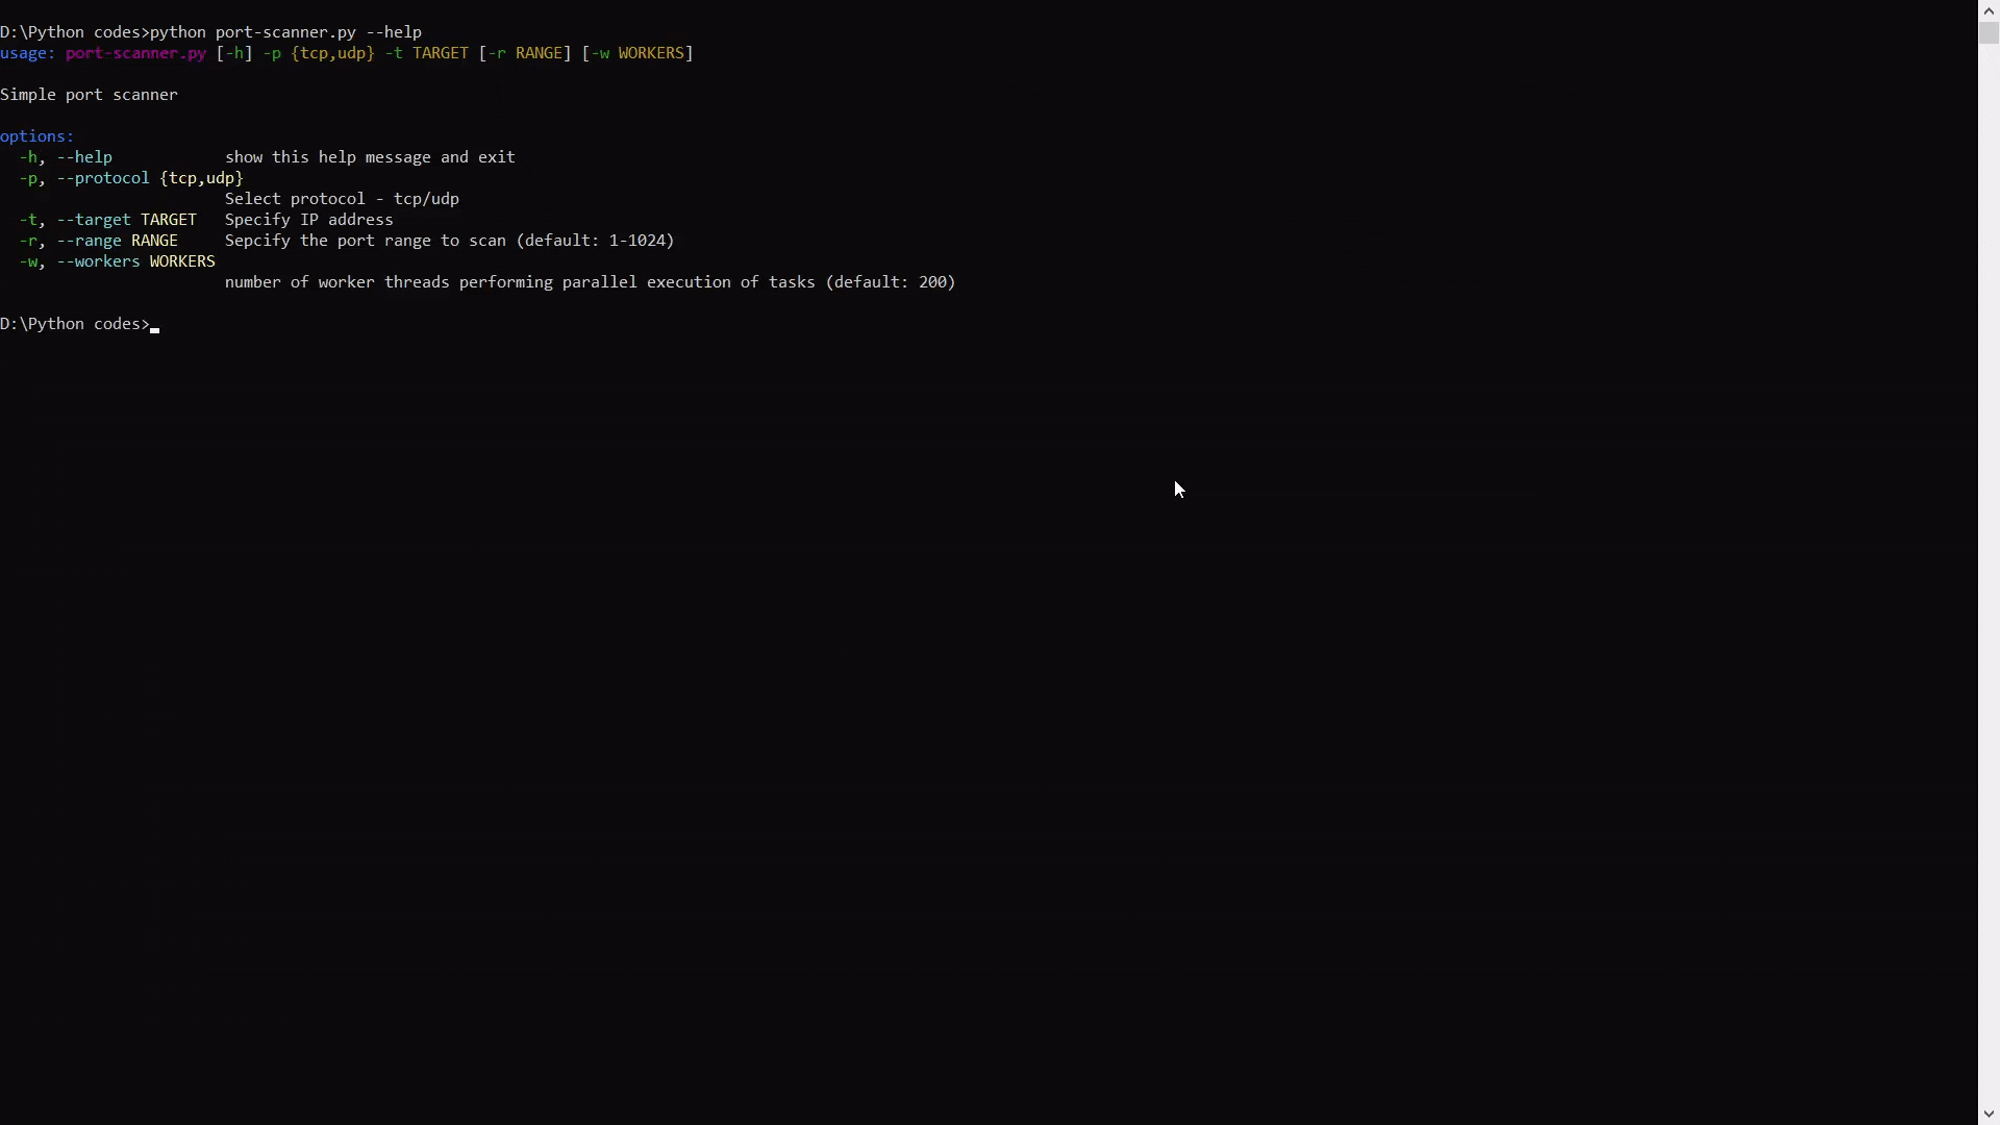
  • Befehls-Hilfe
  • Monitoring

Funktionsdemonstration

Grundlegende Hilfeausgabe Grundlegende Hilfeausgabe

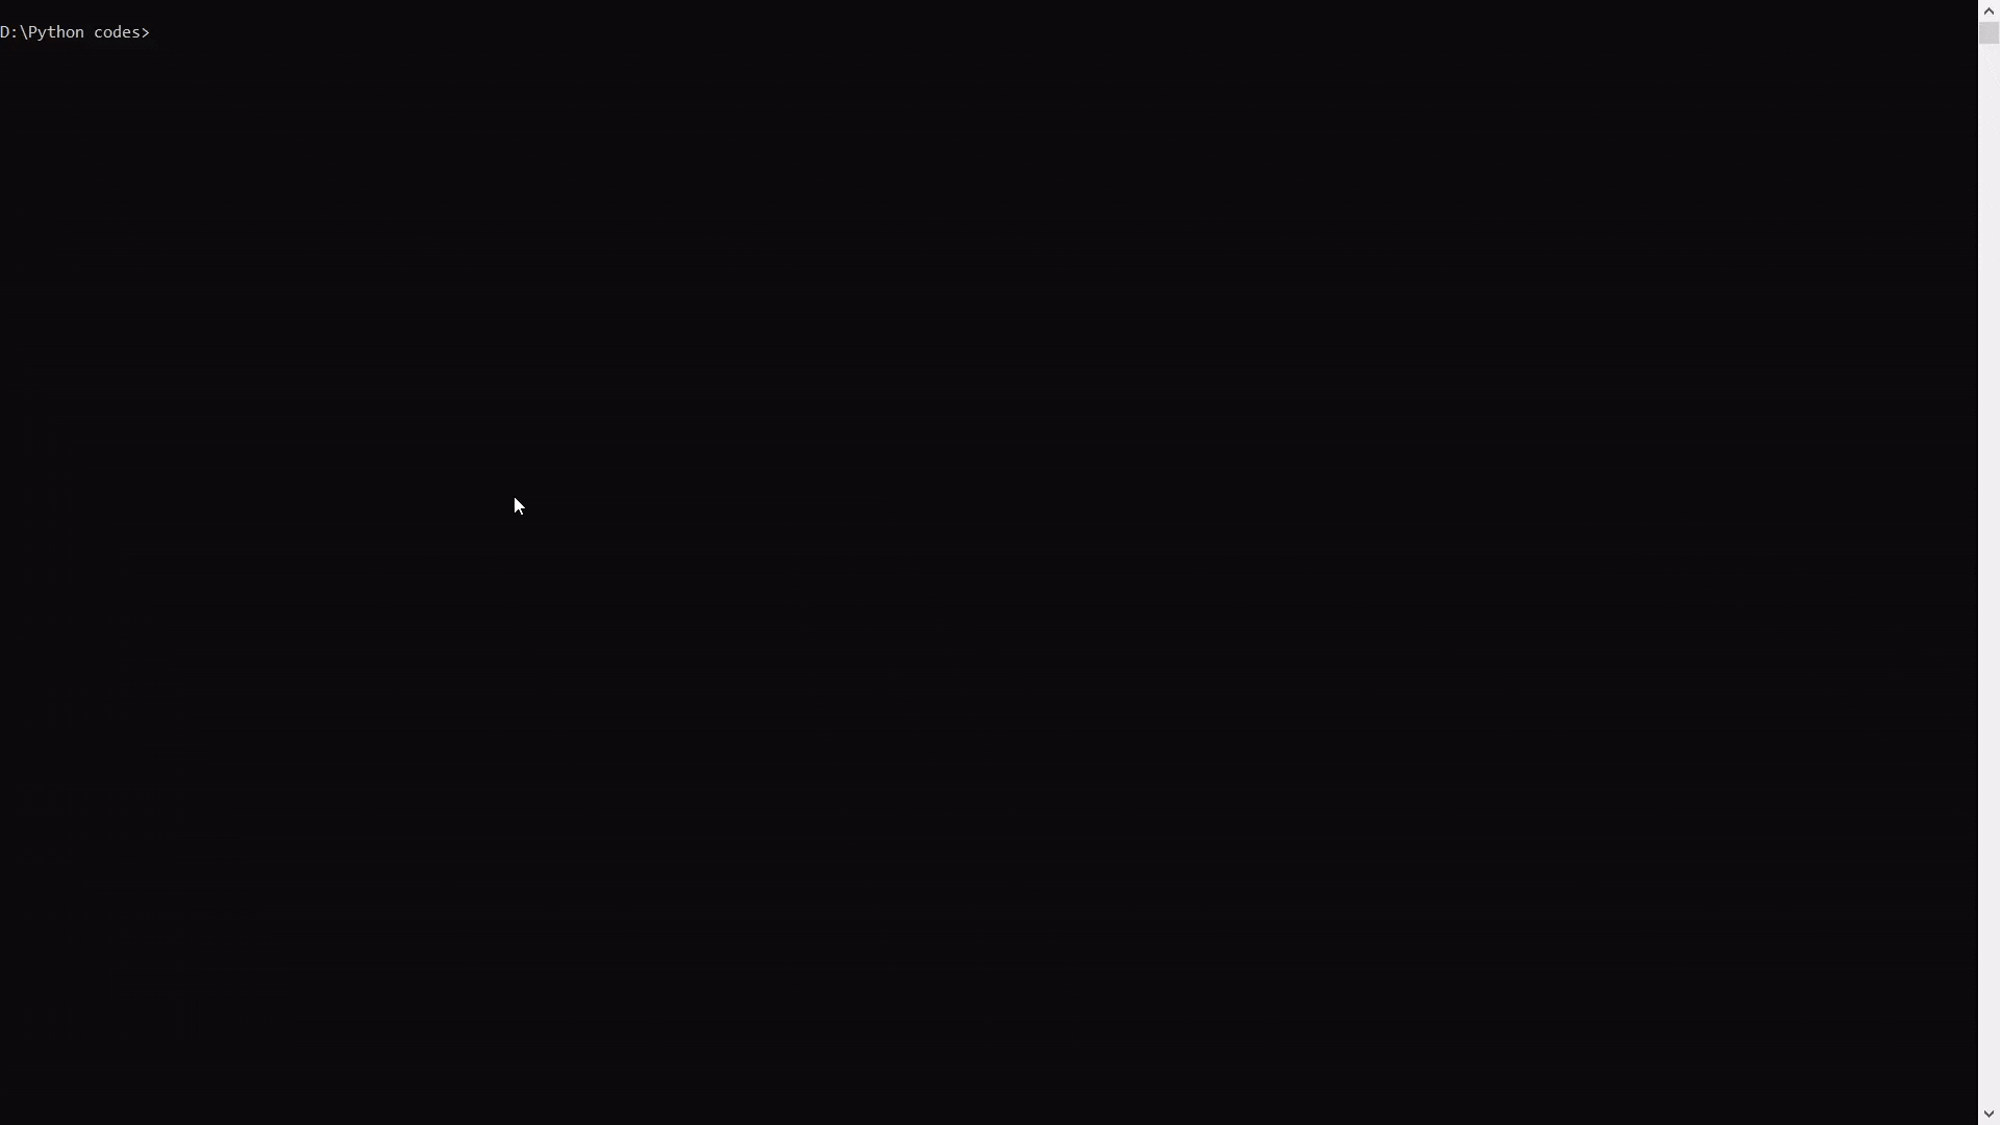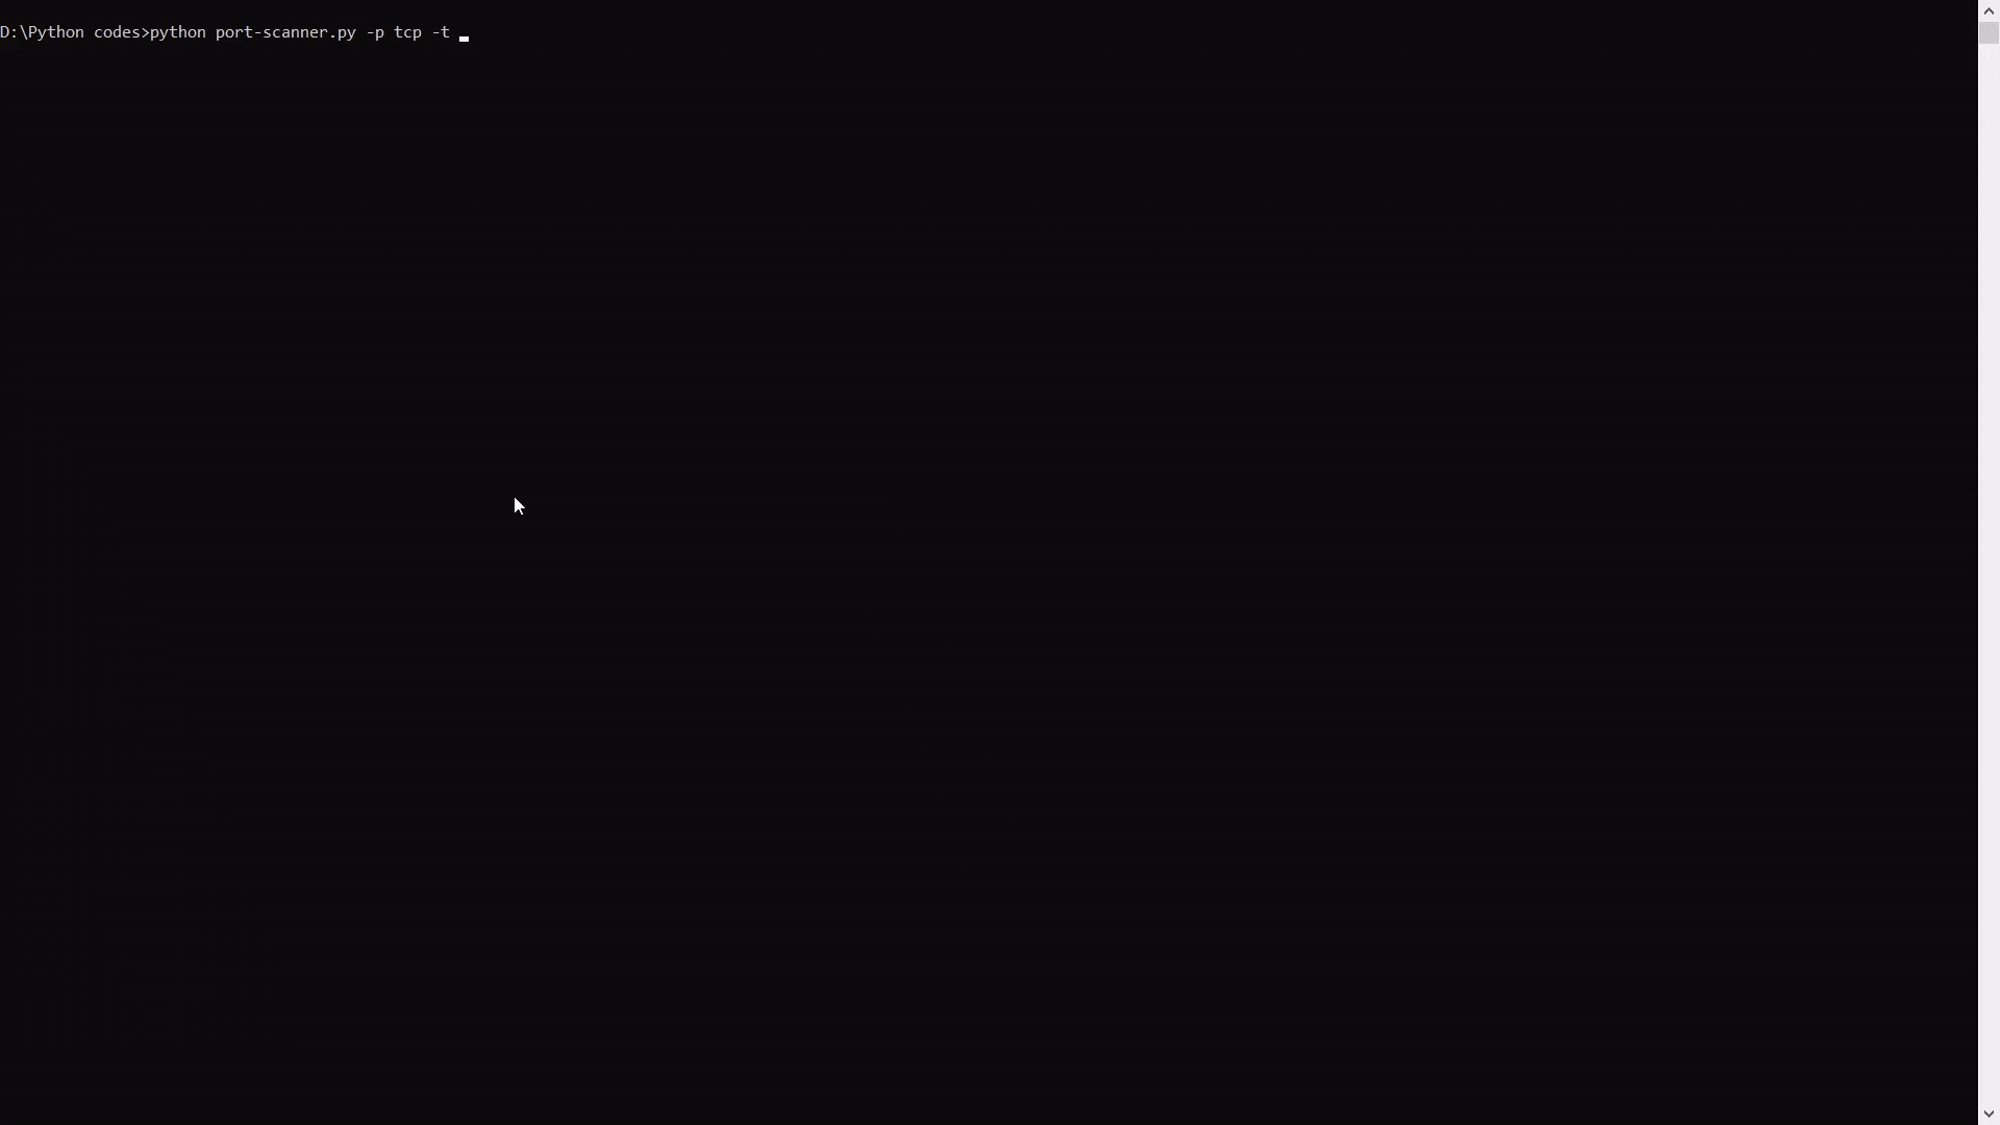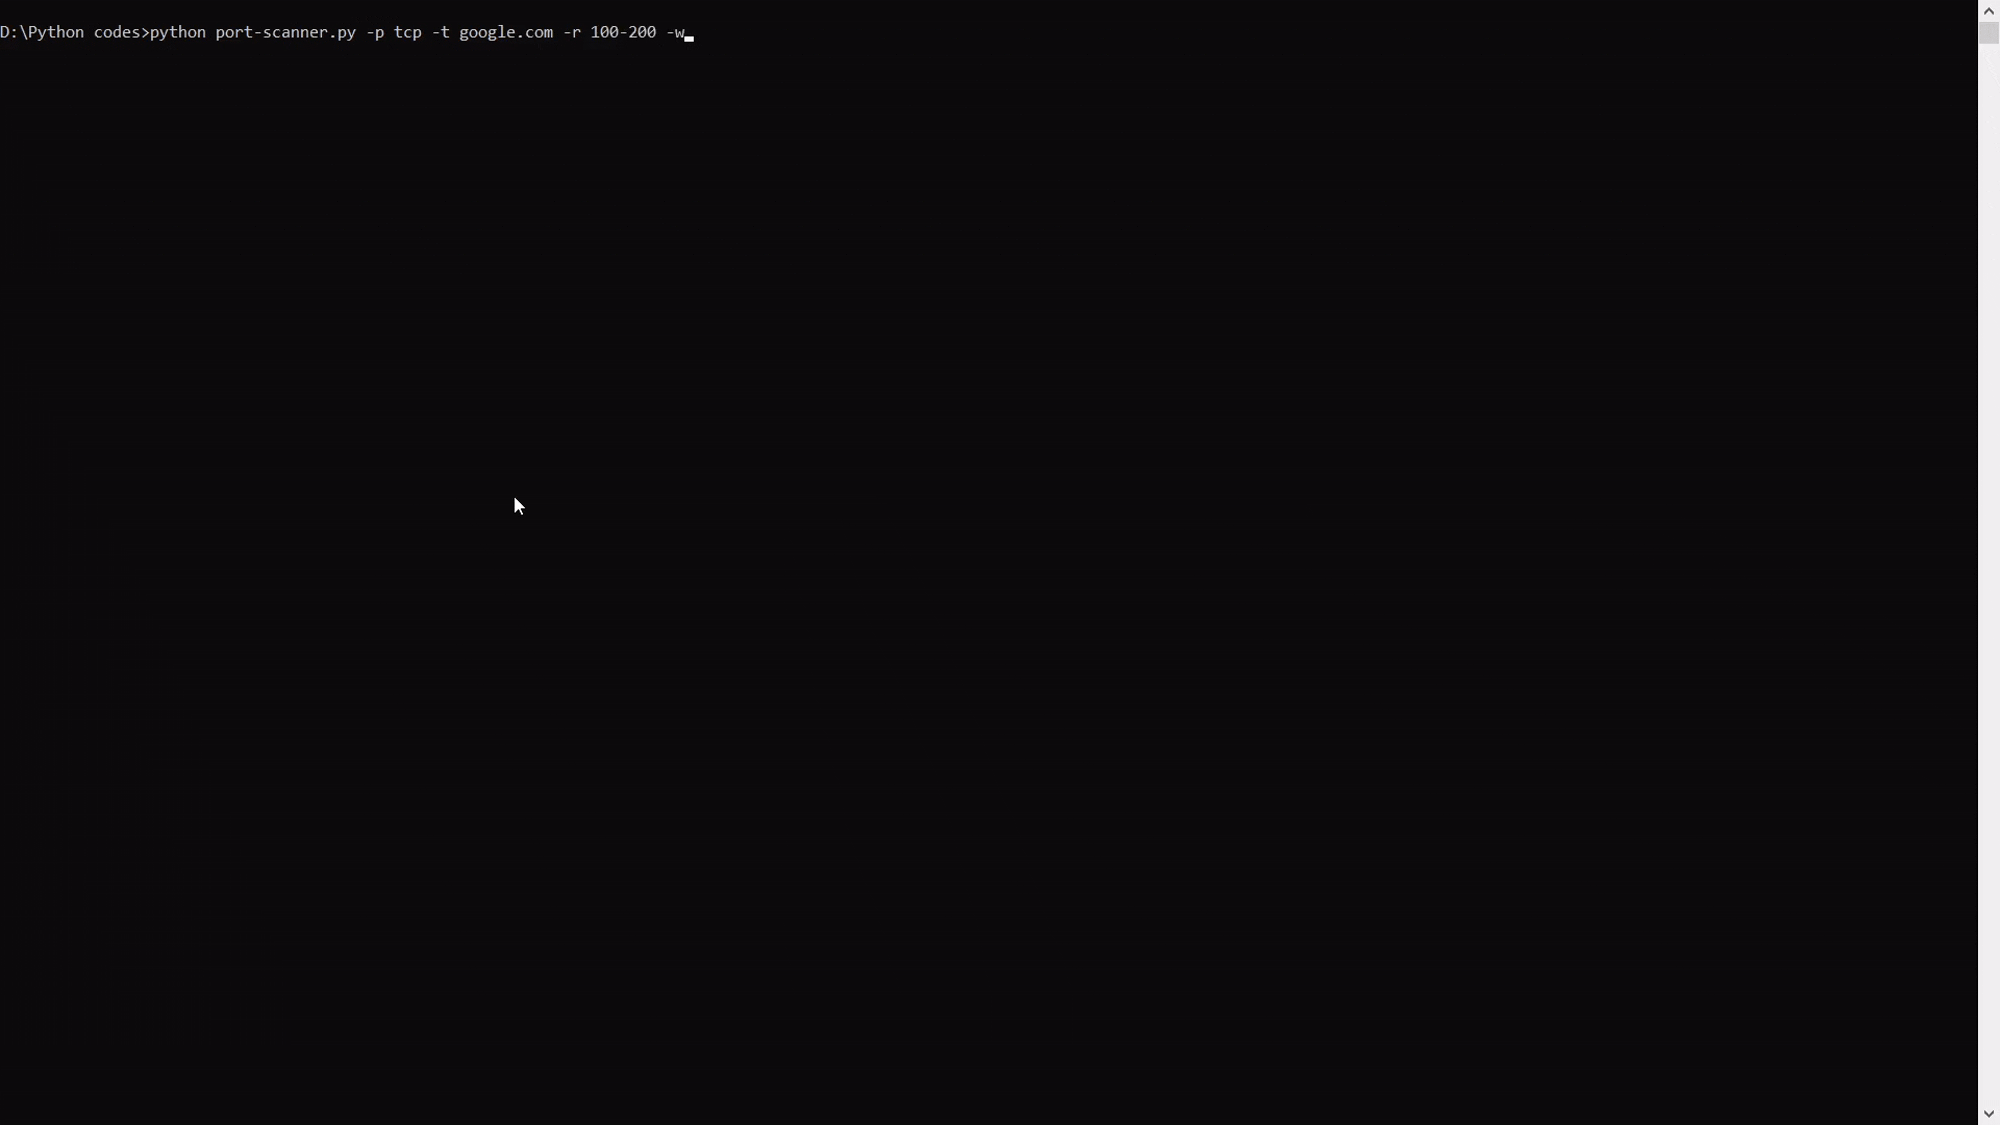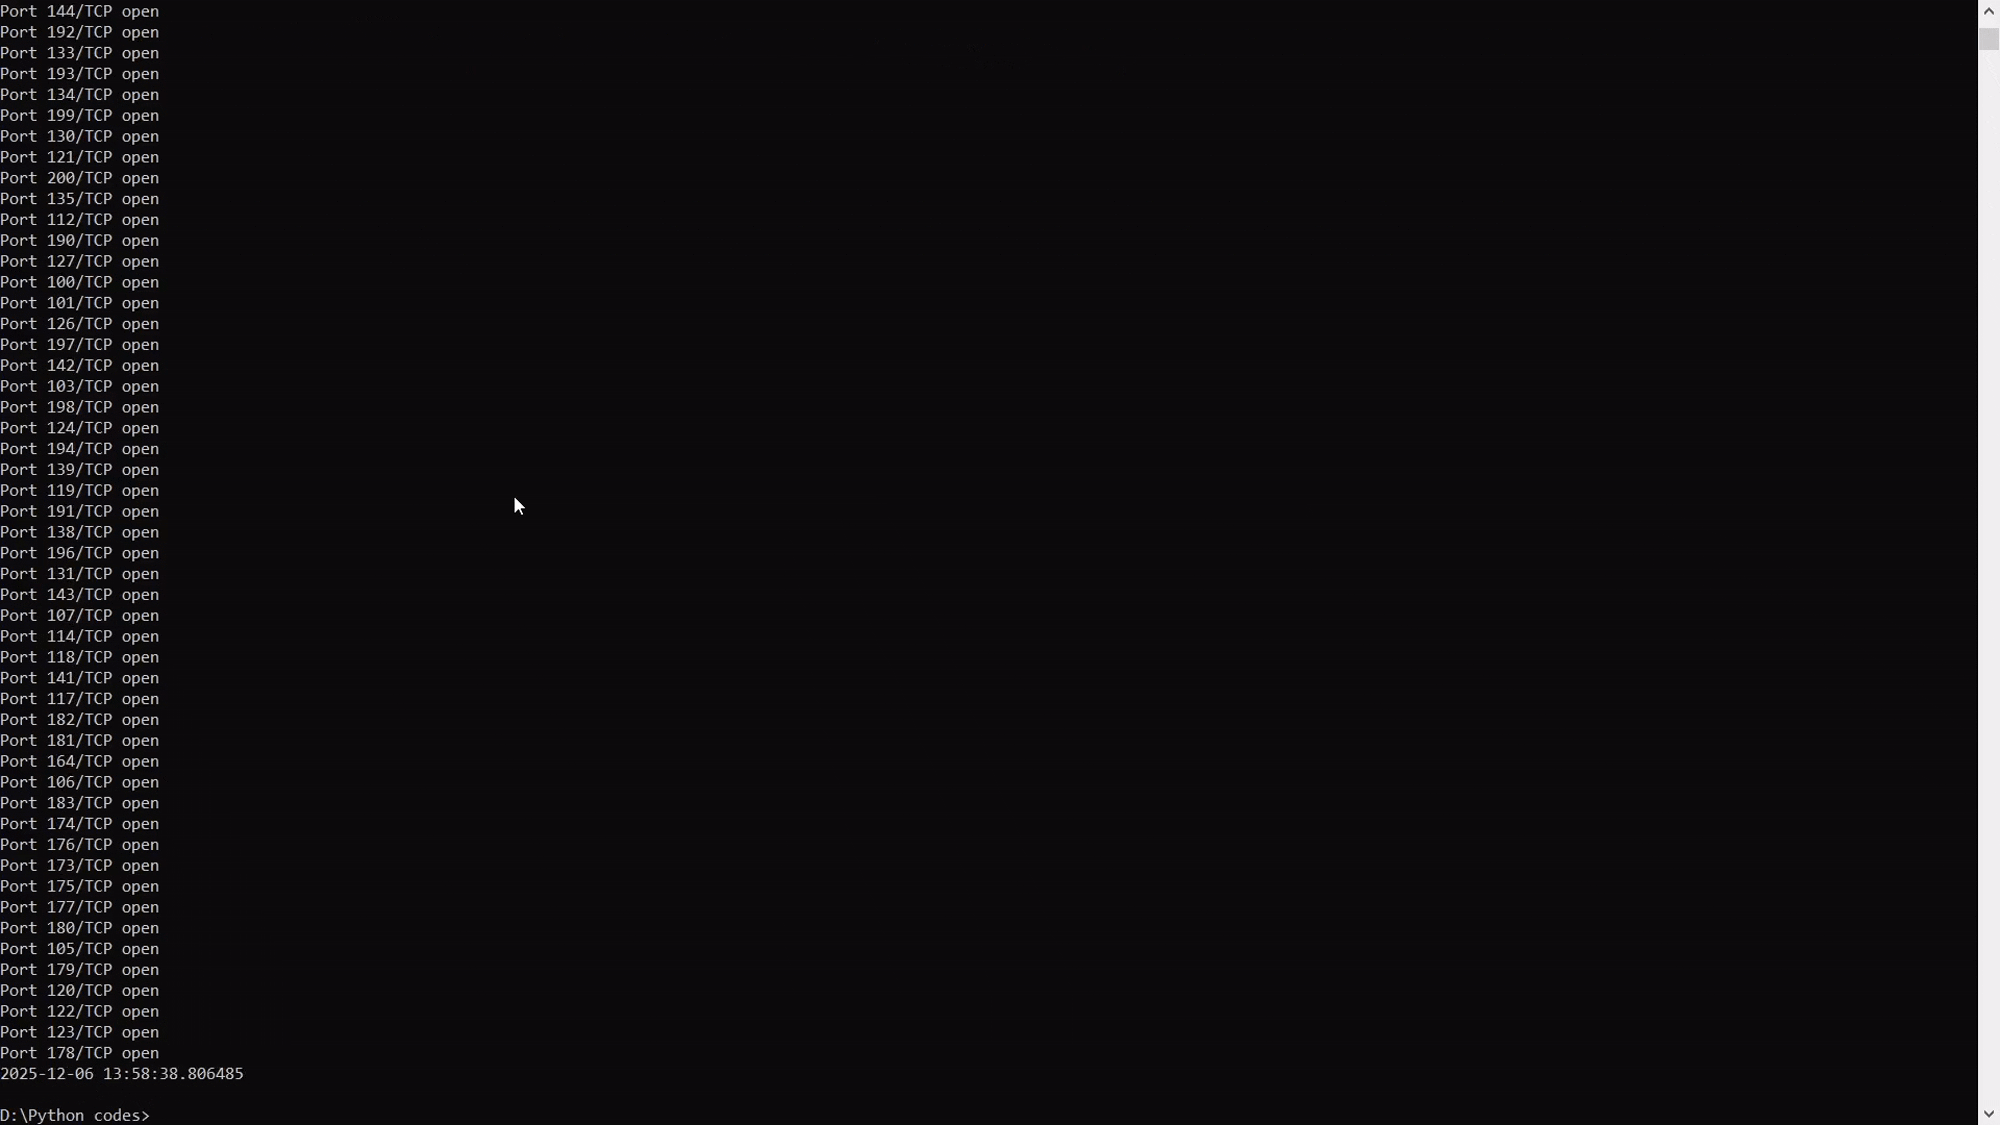
Scan nach IP-Adresse Scan nach IP-Adresse*
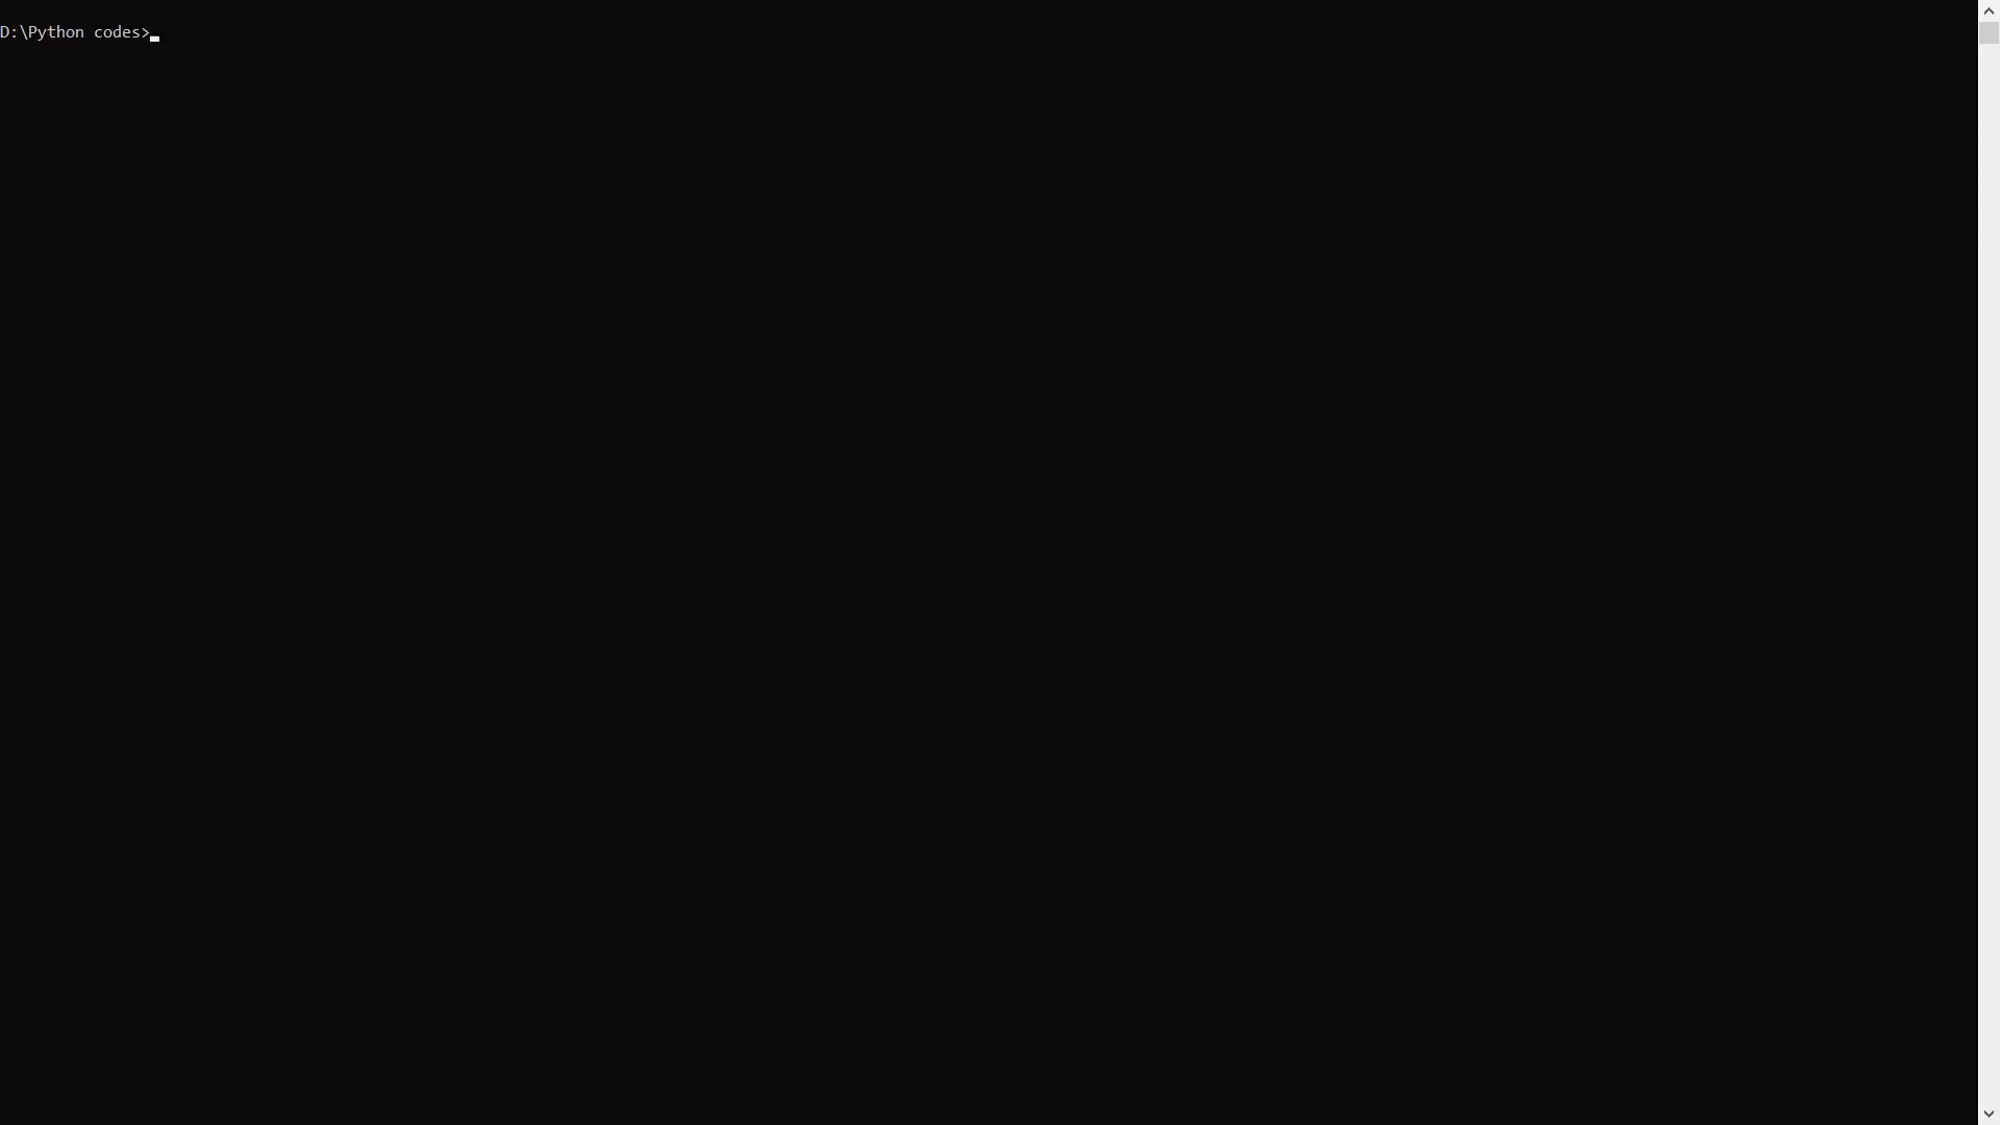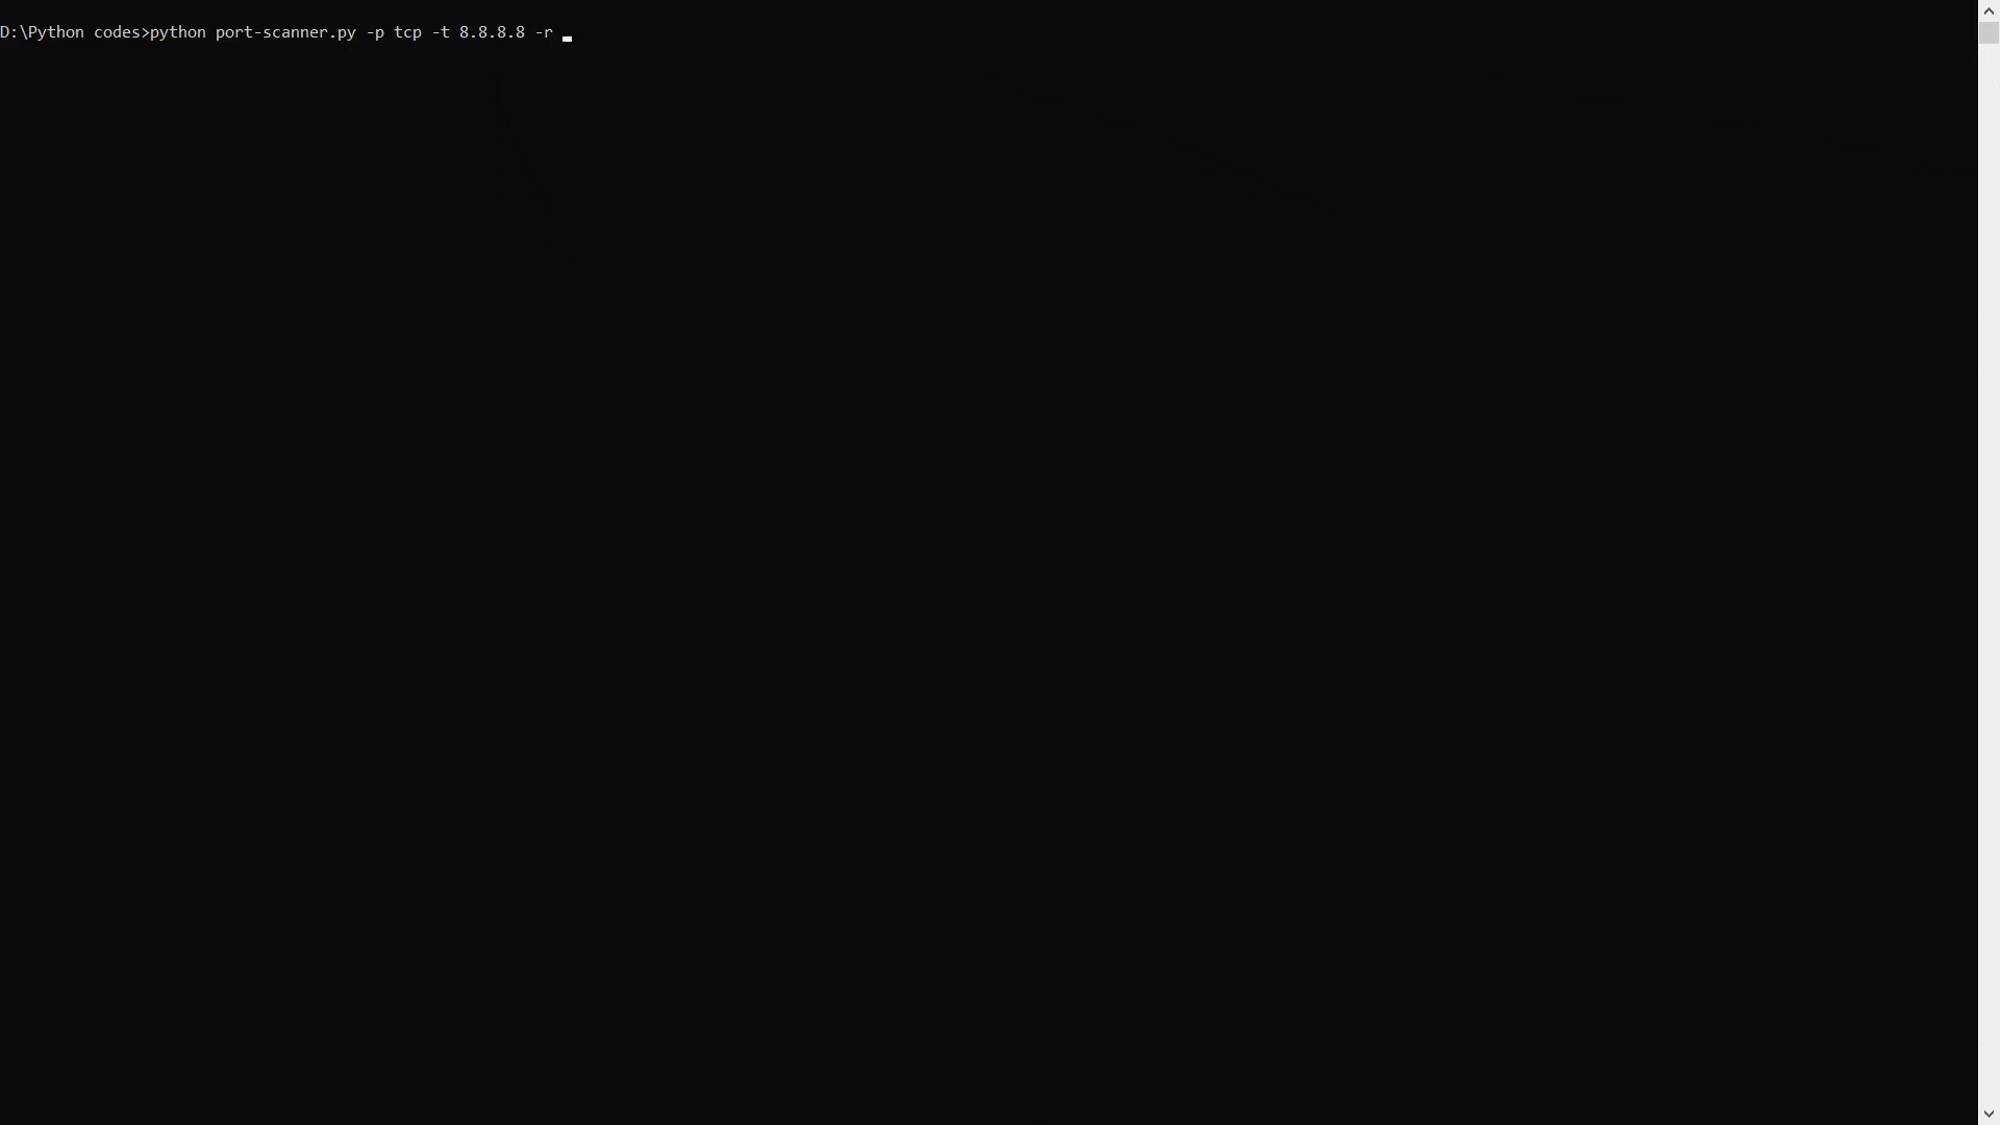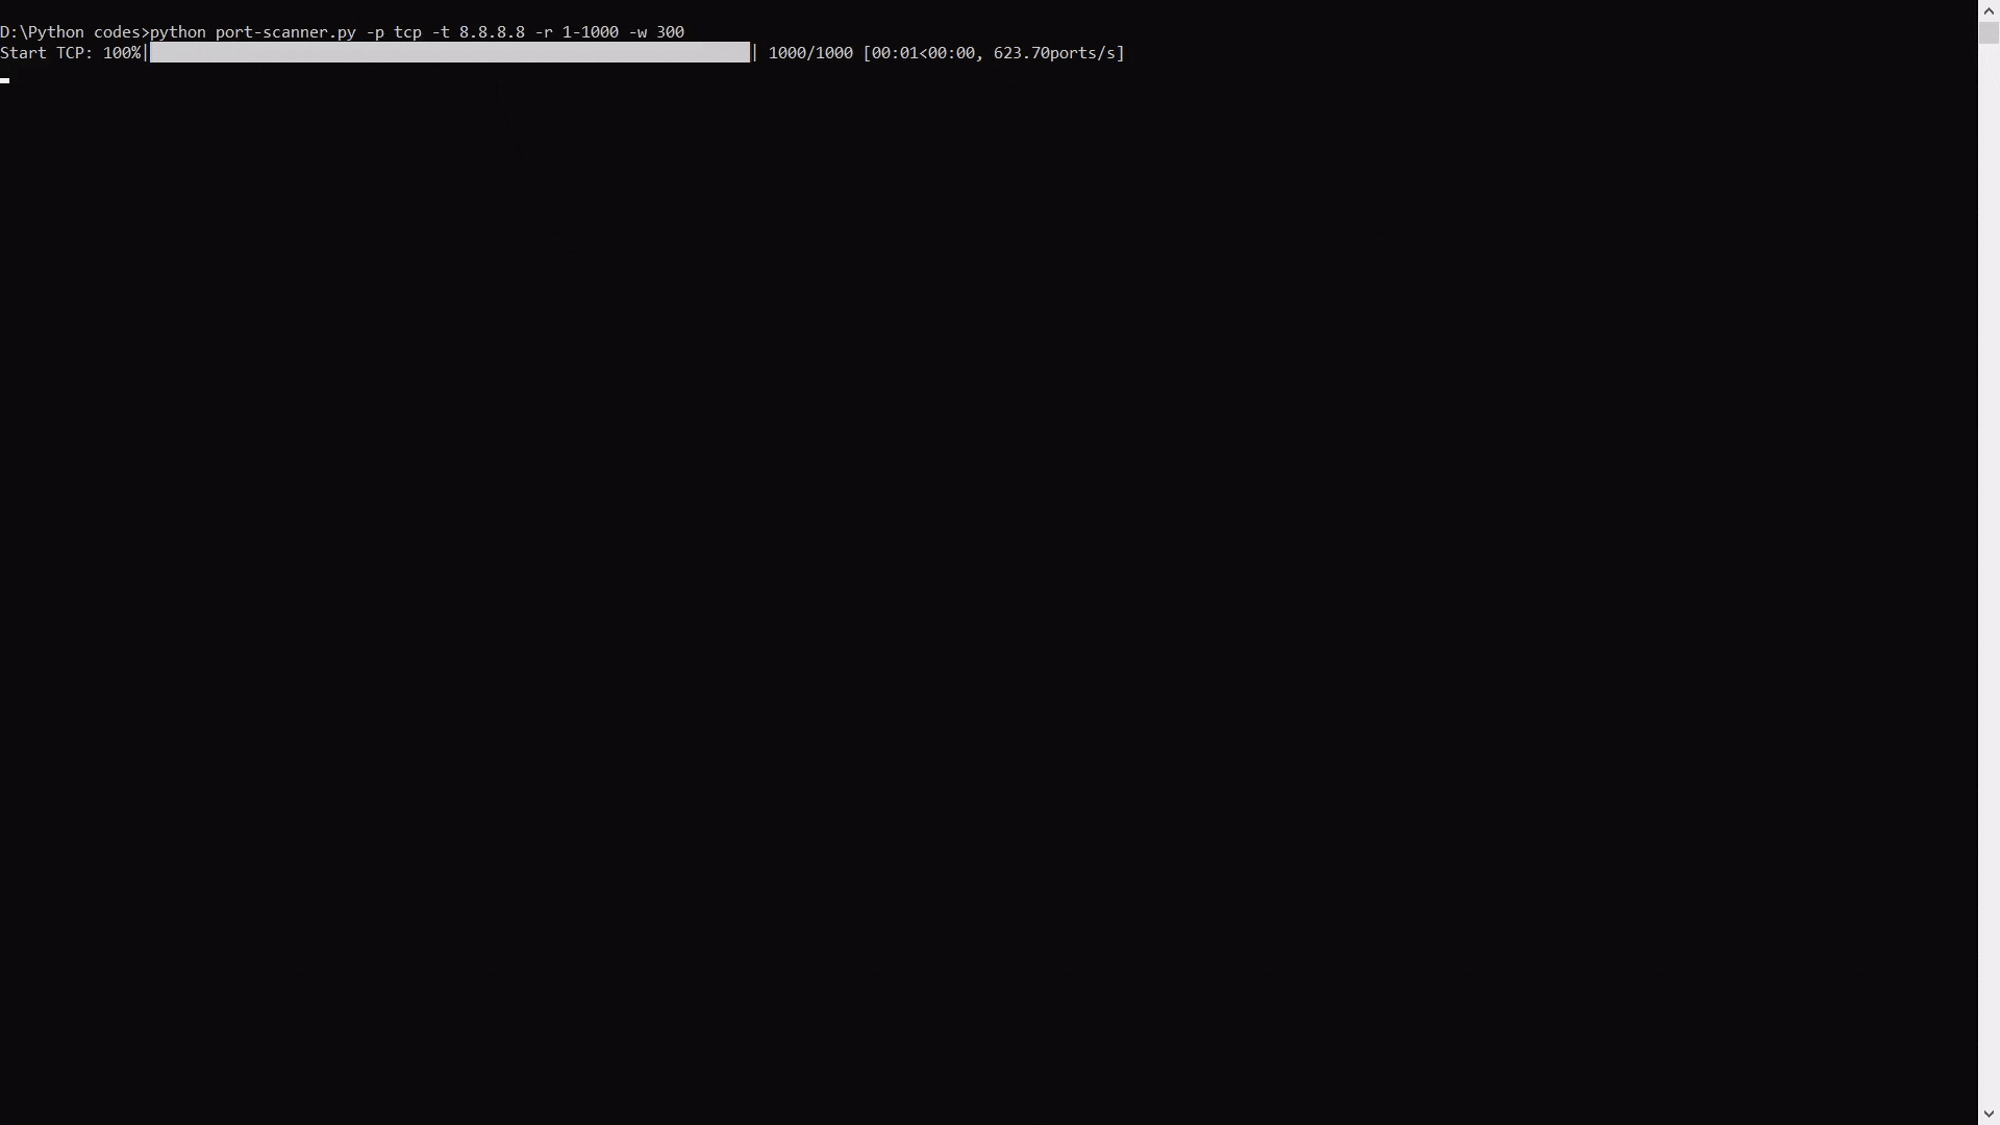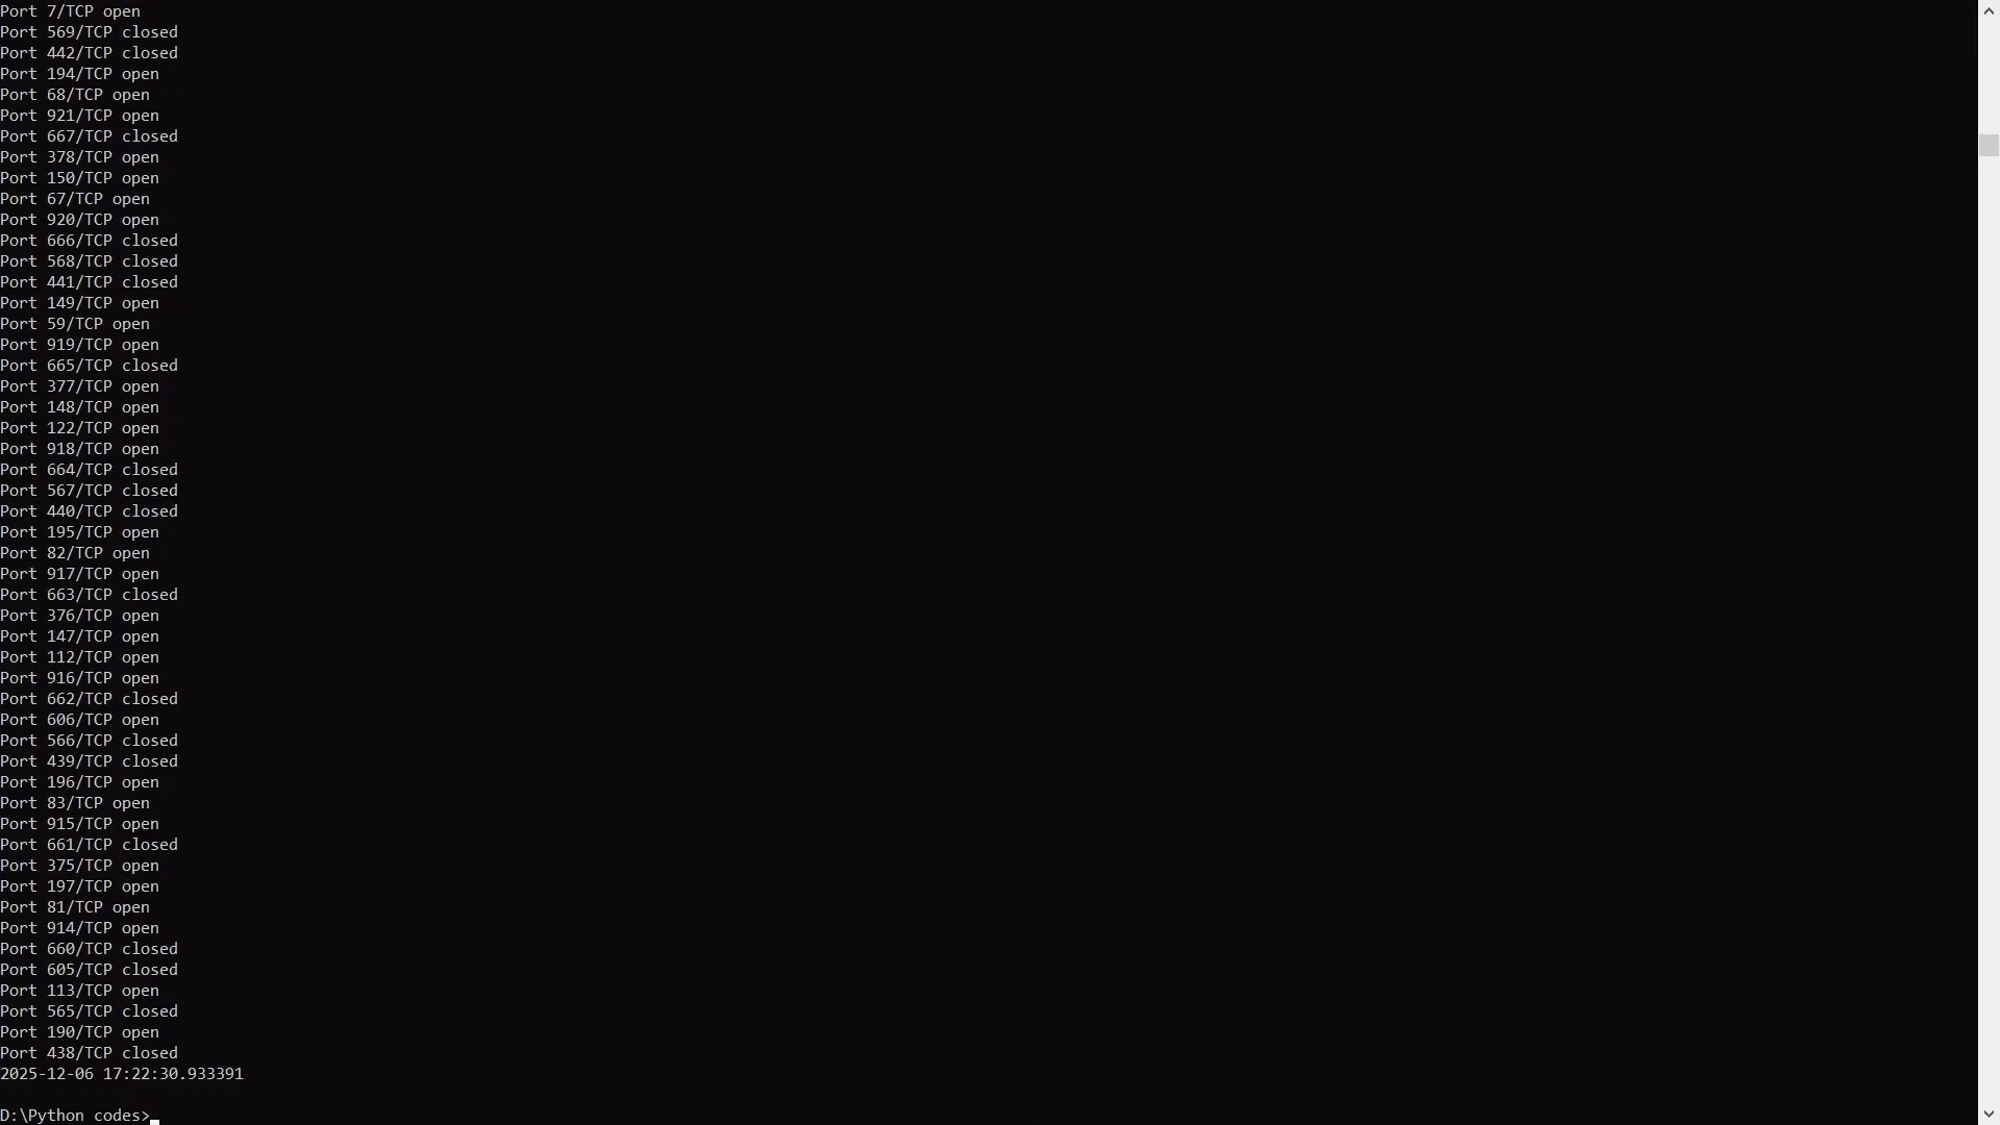
Scan nach Domainname Demonstration des Scannens nach Domainname

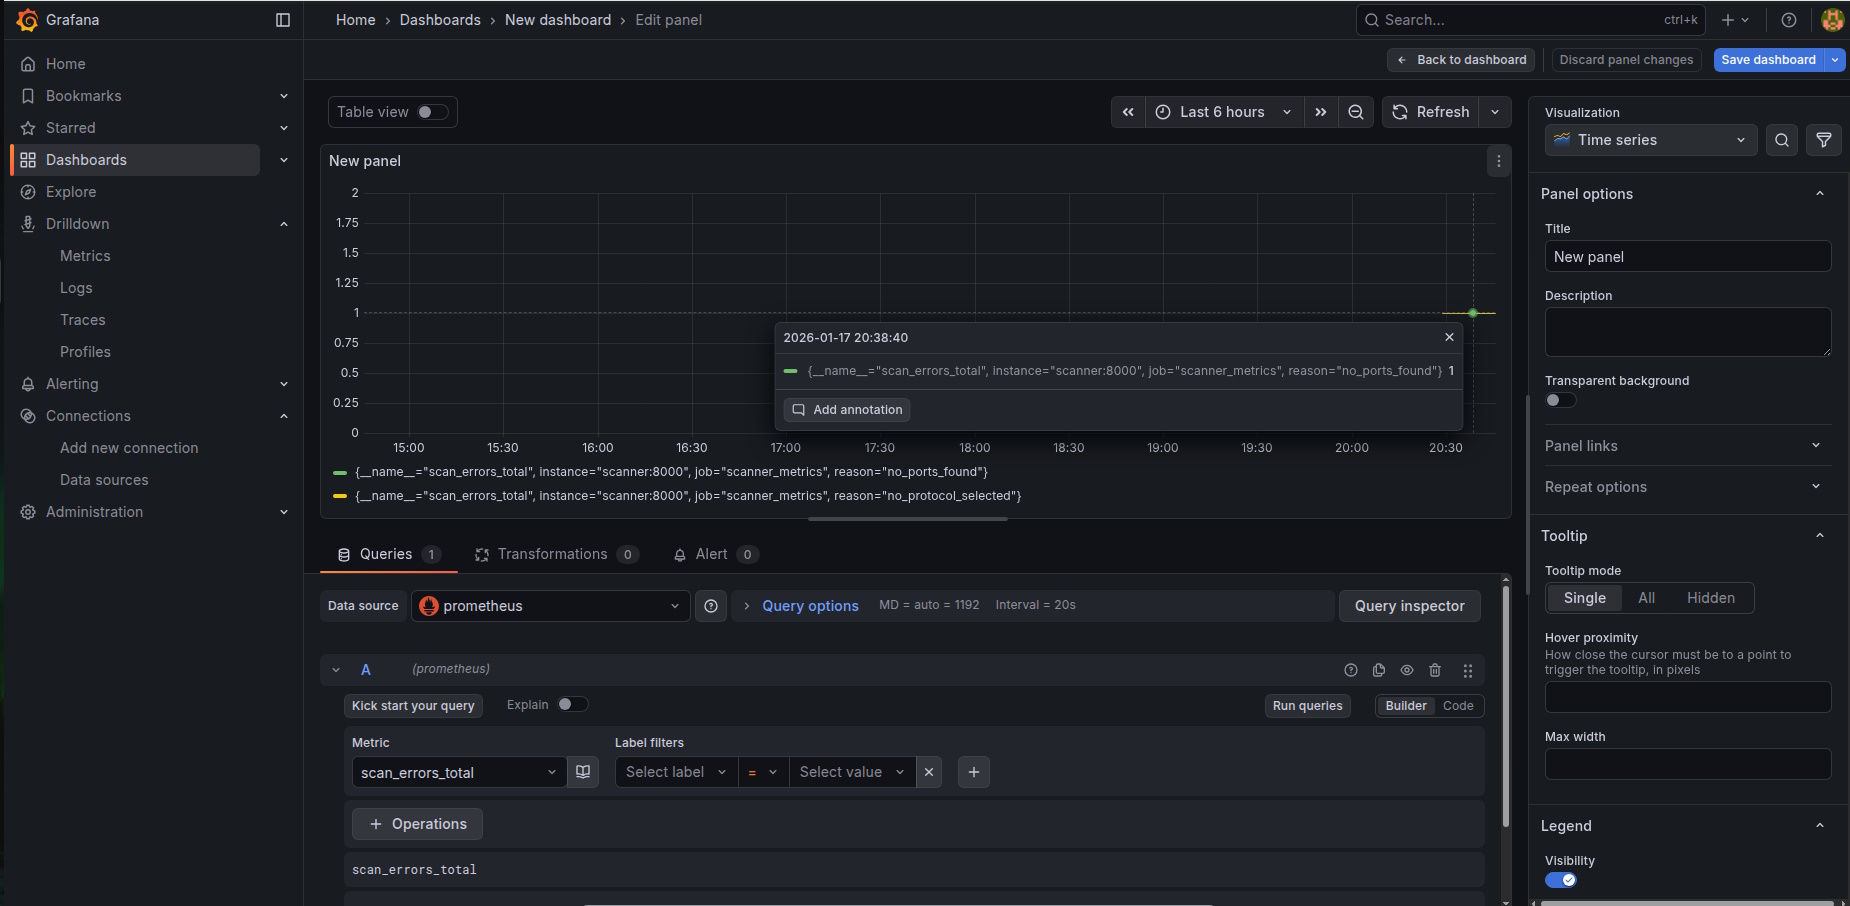
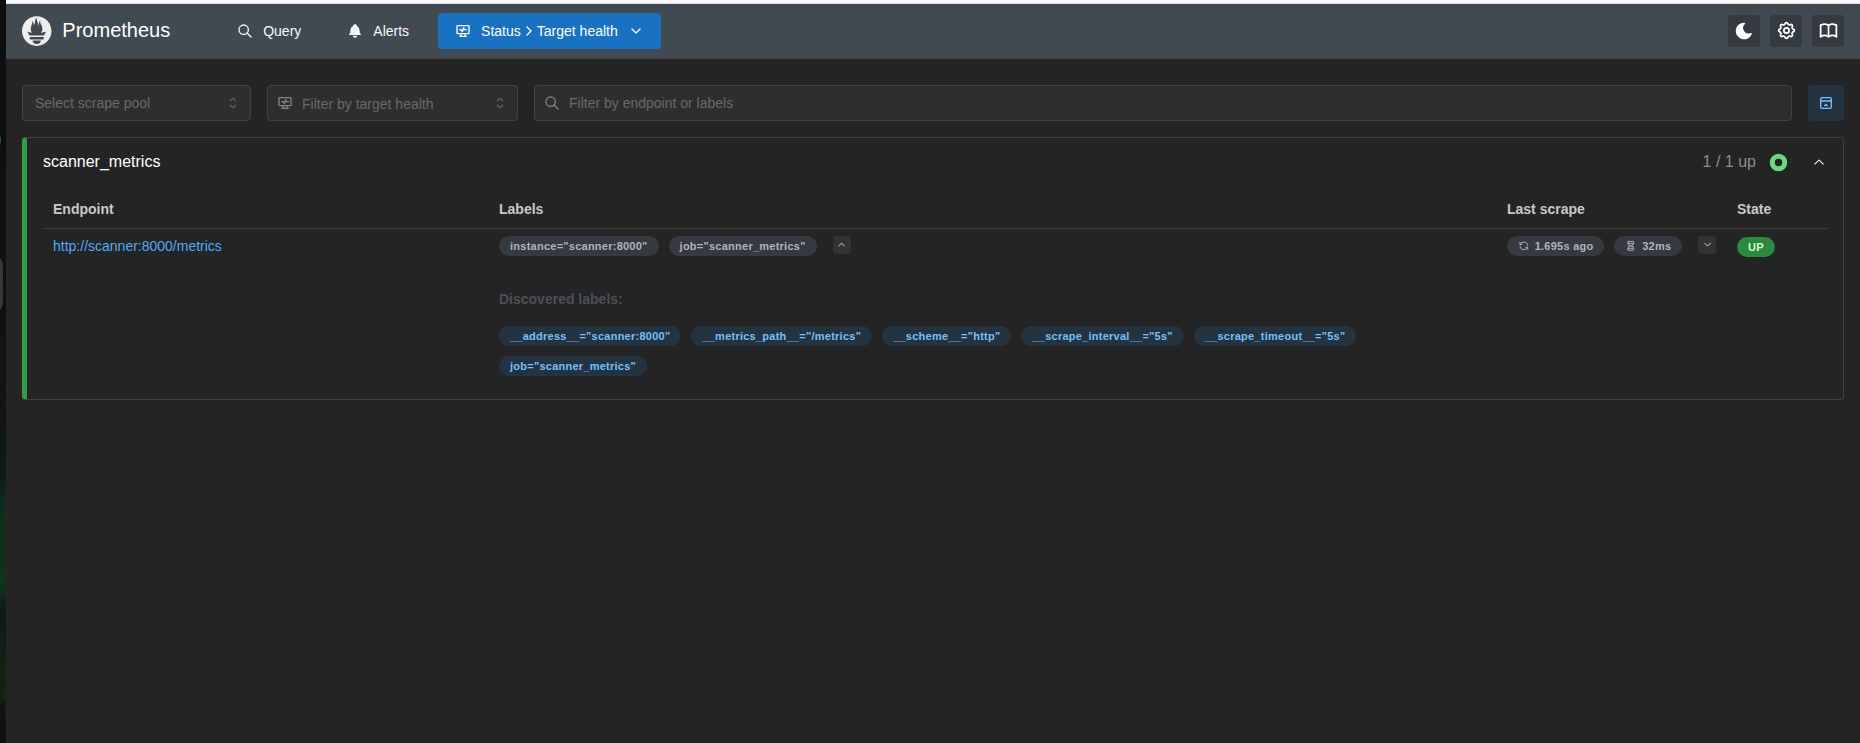
📈 Monitoring

✨ Grafana

Grafana

⚙️ Prometheus

Prometheus

🚀 Installation und Start

Anforderungen

  • Python 3.13.1
  • tqdm
  • prometheus_client

icons8-windows-10-48 (1) Windows 10/11

  1. ZIP herunterladen, Code → Download Zip
  2. Entpacke das Archiv an einen geeigneten Ort
  3. Öffne eine Eingabeaufforderung (Win + r → cmd)
  4. Wechsle in den Projektordner (cd "path\to\project")
  5. Führe python port-scanner.py --help aus

icons8-linux-24 Ubuntu: neueste Version

  1. apt update
  2. apt install python3 python3-pip git
  3. git clone https://github.com/znakar/Python-Port-Scanner
  4. apt install python3-tqdm
  5. cd Python-Port-Scanner/
  6. python3 port-scanner.py --help

icons8-bug-24 (1) Einen Fehler gefunden?

Wenn du ein Problem gefunden hast oder eine Verbesserung für dieses Projekt einreichen möchtest, erstelle bitte ein Issue über den Issue-Tab oben. Wenn du einen PR mit einer Korrektur einreichen möchtest, verweise auf das von dir erstellte Issue.

Letztes Code-Update: 23. Januar 2026

README zuletzt aktualisiert: 28. Juli 2026

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →