Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CloudPeler — PHP-CLI-Tool, das die echte Ursprungs-IP hinter CloudFlare-geschützten Websites auflöst und dabei Hostname, Organisation, Geolokalisierung und DNS-Daten für die Aufklärung zurückgibt. | Kitploit
Tools/GitHubGitHub/zidansec/cloudpeler
OSINT (Open-Source-Intelligence)AufklärungNetzwerkkartierungInformationsbeschaffungWAF-UmgehungWebsicherheitPenetrationstestsDNS-AnalyseArchived
GitHubzidansec/cloudpeler

CloudPeler

PHP-CLI-Tool, das die echte Ursprungs-IP hinter CloudFlare-geschützten Websites auflöst und dabei Hostname, Organisation, Geolokalisierung und DNS-Daten für die Aufklärung zurückgibt.

1.6k19213vor 3 JahrenVon Kitploit geprüft
Teilen
Repository anzeigenWebseite


CrimeFlare ist wieder da! Dieses Tool kann Ihnen helfen, die echte IP hinter CloudFlare-geschützten Websites zu sehen



Spende für die Projektentwicklung


Einführung

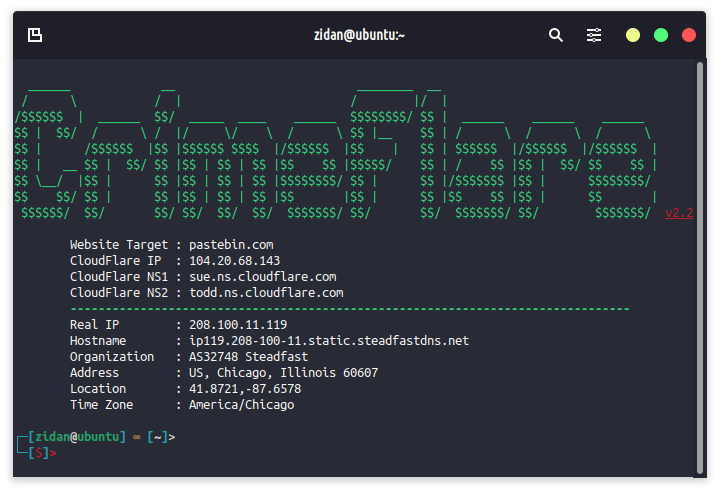
Dieses Tool dient dazu, die ursprüngliche IP hinter Websites zu finden, die durch CloudFlare geschützt wurden. Die generierten Informationen können für weitere Penetrationstests nützlich sein. Die von diesem Tool generierten Informationen sind wie folgt.

  • CloudFlare IP
  • CloudFlare NS1
  • CloudFlare NS2
  • Echte IP
  • Hostname
  • Organisation
  • Adresse (Land, Stadt, Region, Postleitzahl)
  • Standort
  • Zeitzone

Codebeispiele

Dieses Tool ist mit PHP-Code und sehr einfacher Programmierung unter Verwendung mehrerer APIs erstellt, um maximale Ergebnisse zu erzielen. Dieses Tool garantiert jedoch nicht zu 100 %, dass Websites umgangen werden können, die durch CloudFlare geschützt wurden. Bei einigen Websites kann die ursprüngliche IP manchmal nicht erkannt werden.

In diesem Tool verwendete APIs

  • https://crimeflare.zidansec.com
  • http://ipinfo.io/2.2.2.2/json

Zusätzliches Referenzwerkzeug, um die echte IP hinter WAF Cloudflare zu sehen

OsintSec - Information Gathering Intelligence

Einfache Tools für weitere Penetrationstests. Dieses Tool ist in der Lage, Netzwerke aus Domain, IP, E-Mail und mehr zu visualisieren.
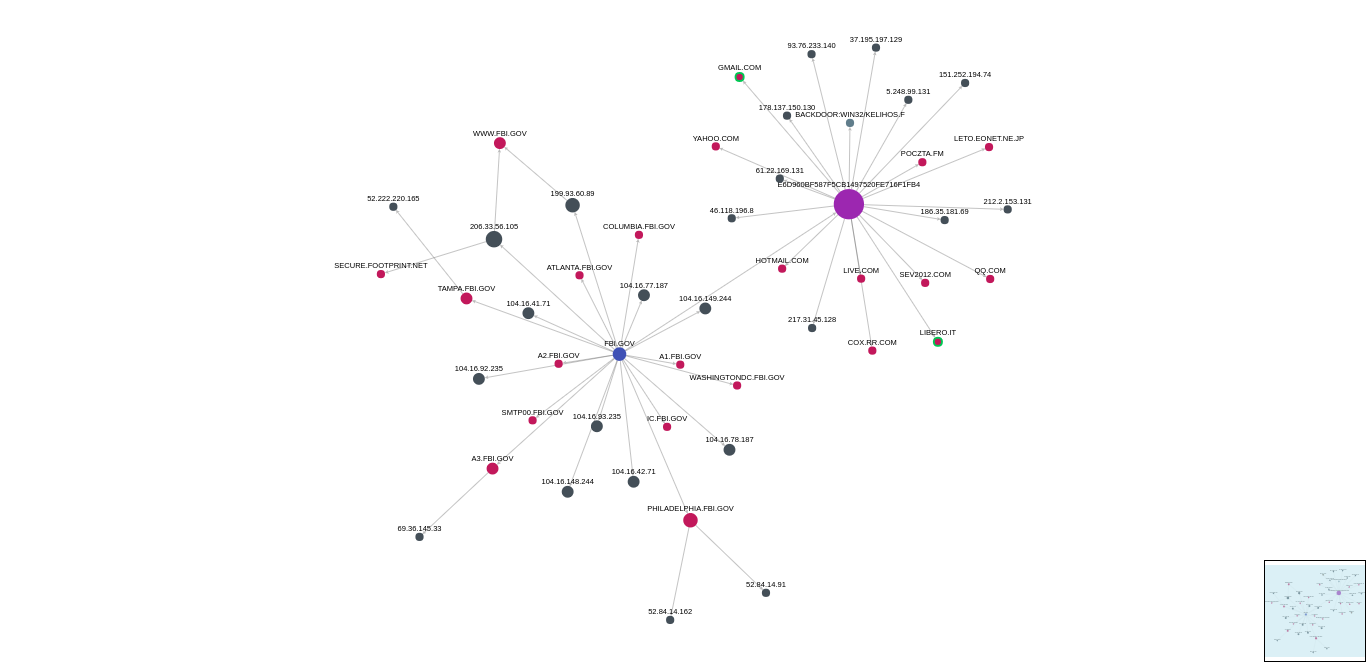
  • https://osinthreat.herokuapp.com/

Installation

Bevor Sie CrimeFlare ausführen, stellen Sie sicher, dass php-curl installiert ist. Installieren Sie es mit dem Befehl sudo apt install php-curl und folgen Sie den nächsten Installationsschritten.

git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com

Einfache Installation von CrimeFlare auf Ubuntu:

sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare

Befehl ausführen: crimeflare oder crimeflare exemple.com

Einfach auszuführen

Wenn du crimeflare einfach unter Linux Ubuntu ausführen möchtest, folge dem untenstehenden Befehl. Dieser Befehl fügt die Datei crimeflare.php in das Verzeichnis /bin/ auf deinem Ubuntu-Betriebssystem ein.

cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare

Um es jetzt auszuführen, tippen Sie einfach den Befehl crimeflare in Ihr Linux-Terminal ein
Referenz:

  • https://www.xploit.my.id/2021/07/crimeflare-bypass-tools-cloudflare.html
  • https://zidansec.com/cloudpeler-crimeflare-next-generation/
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →