
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE – Ein graphisches GUI-Ein-Klick-Exploit-Tool für die RCE-Sicherheitslücke atomaren Ausmaßes, entwickelt mit JavaFx, das die Bedienung vereinfacht und die Effizienz steigert.

Spring Boot Core RCE-Schwachstelle, CVE-2022-22965 Exploit-Tool, basierend auf JavaFx, grafische Bedienung einfacher, höhere Effizienz.
In den letzten Tagen habe ich Schwachstellen reproduziert und plötzlich festgestellt, dass ich viele klassische Schwachstellen verpasst habe, darunter auch diese RCE im Spring Core. Ich habe viele Informationen im Internet gesucht und fand es recht interessant, aber das Abfangen und Senden von Paketen war zu umständlich (eigentlich nicht umständlich, ich bin nur faul und es ist jedes Mal lästig, die Anfragepakete zu ändern). Daher habe ich dieses grafische Exploit-Tool CVE-2022-22965 entwickelt – Rexbb.jar❤️.
Das Aussehen ist nicht übermäßig verspielt, es implementiert einfach die grundlegendste automatische Webshell-Erstellung und die Ausführung beliebiger Befehle. Das Tool wurde mit JDK 1.8 entwickelt, also Java 8, weil JDK 8 eine breitere Abdeckung hat, daher habe ich kein höheres JDK verwendet.

Viele Leute sagten, meine anderen Tools liefen nicht😤. Später stellte ich durch private Nachrichten fest, dass es immer an den Java-Umgebungen auf euren eigenen Computern lag😁. Um solche Probleme zu vermeiden, lasse ich das Tool vor dem Hochladen auf Github in meiner virtuellen Maschine mit JDK 1.8 laufen und auch auf anderen Computern – es funktioniert einwandfrei. Wenn du mir wieder sagst, dass die Java-Version gleich ist, aber es nicht läuft, dann liegt es an deiner Java-Umgebung🤔.
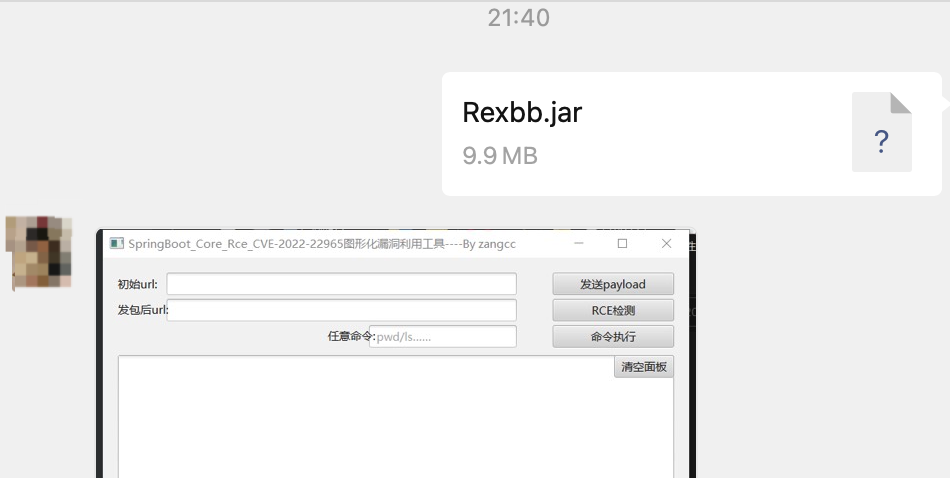
① Hier verwende ich die vulfocus-Zielumgebung zum Testen. Nach dem Start der Zielumgebung gibst du die URL ein und klickst zuerst auf „Payload senden“.

② Nach dem Klicken auf „Payload senden“ wird der HTML-Inhalt des Antwortpakets angezeigt. Im zweiten Textfeld erscheint dann die vollständige URL. 📢 Achtung!! Dieses Textfeld habe ich auf nicht bearbeitbar gesetzt, der Benutzer kann es nicht ändern. Ich habe Angst, dass jemand es verändert und die anschließende Befehlsausführung fehlschlägt, daher ist es direkt nicht änderbar und dient nur zur Anzeige. Wie im Bild:

③ Nachdem die URL angezeigt wird, kannst du auf den zweiten Button klicken, die RCE-Überprüfung. Hier wird direkt 'whoami' ausgeführt und das Ergebnis der Befehlsausführung im großen Textfeld angezeigt, wie im Bild:

④ Wenn du andere Befehle ausführen möchtest, kannst du sie im kleinen Textfeld unten eingeben. Hier wurde direkt 'ls /tmp' ausgeführt, der Befehl war erfolgreich und ich habe die Flagge erhalten. Andere Befehle sind ebenfalls möglich.

Wenn du die Prinzipien und Entwicklungsgedanken hinter diesem Tool oder die Schwachstellenprinzipien und detaillierten Schritte verstehen möchtest, kannst du meinen Blogbeitrag lesen. Dort findest du die Burp Suite-Nachstellung der Schwachstelle und die groben Entwicklungsgedanken des Tools. Für Mängel bitte ich um Kritik🙏
http://t.csdn.cn/Gp5eXhttps://blog.csdn.net/weixin_43847838/article/details/128475095






