
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/z3r0sw0rd/cve-2023-38831-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubz3r0sw0rd/cve-2023-38831-poc

CVE-2023-38831-PoC

Proof-of-Concept für die CVE-2023-38831 Zero-Day-Schwachstelle in WinRAR

Repository anzeigen
682vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-38831 PoC

Dieses Repository ist nur ein Proof-of-Concept für CVE-2023-38831, eine Zero-Day-Schwachstelle in WinRAR

RARLabs WinRAR vor Version 6.23 ermöglicht Angreifern die Ausführung beliebigen Codes, wenn ein Benutzer versucht, eine harmlose Datei innerhalb eines ZIP-Archivs anzuzeigen. Das Problem tritt auf, weil ein ZIP-Archiv eine harmlose Datei (wie eine gewöhnliche .JPG-Datei) sowie einen Ordner enthalten kann, der denselben Namen trägt wie die harmlose Datei, und die Inhalte des Ordners (die ausführbare Inhalte enthalten können) verarbeitet werden, wenn nur auf die harmlose Datei zugegriffen wird. Diese Schwachstelle wurde zwischen April und August 2023 in freier Wildbahn ausgenutzt.


Verwendung

Usage: 
- poc.py [-h] scriptPath benignPath zipDirectory fname

CVE-2023-38831 Zero-Day Vulnerability in WinRAR - PoC

positional arguments:
  scriptPath    The Filepath of the Malicious script/batch which will be executed
  benignPath    The Filepath of the Benign file (recommended in '.jpg', '.png' and '.pdf')
  zipDirectory  The Name of the Directory which will be Created and Zipped
  fname         The Names of the Folder and File in the Zip (including the file extension)

options:
  -h, --help    show this help message and exit


Proof-of-Concept (PoC)

  1. Laden Sie die anfällige Version (d.h. WinRAR < 6.23) herunter und installieren Sie sie von https://www.win-rar.com/download.html (Es gibt eine .exe-Datei von WinRAR 6.02 in diesem Ordner)
  2. Bereiten Sie die harmlose/Köder-Datei (z.B. sample.png) und das bösartige Skript (z.B. script.bat) vor.
  3. Führen Sie python3 poc.py script.bat sample.PNG PoC sample.png aus, um den Exploit als .zip zu generieren.
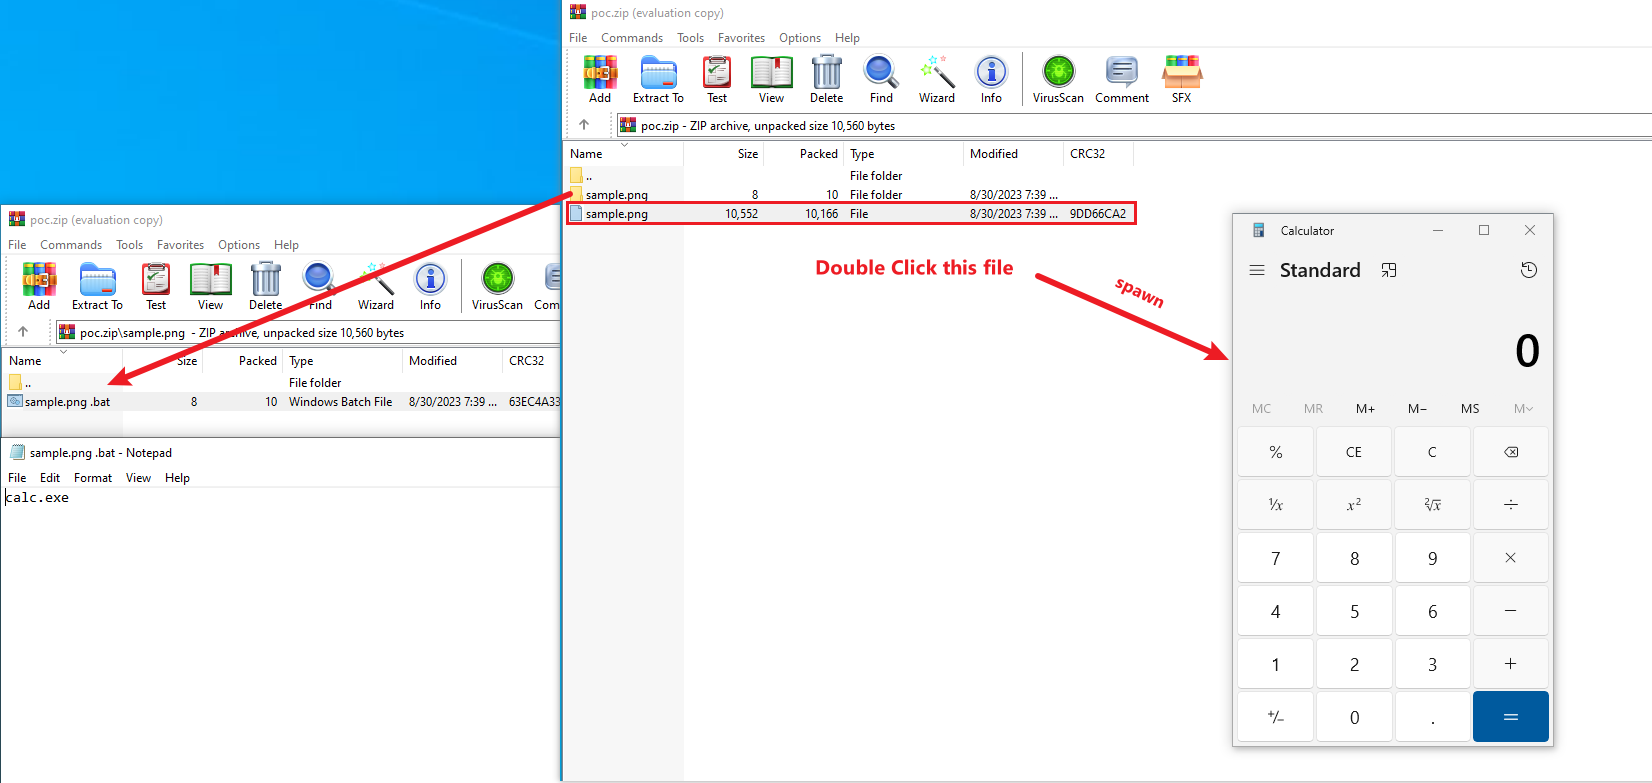
  4. Öffnen Sie die Zip-Datei mit der installierten anfälligen Version von WinRAR.
  5. Doppelklicken Sie auf die harmlose Datei (d.h. sample.png), wie in der Demo gezeigt.


Demo

demo


Referenzen

https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/

https://github.com/b1tg/CVE-2023-38831-winrar-exploit

Tool herunterladen





