

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/yz9yt/react2shell-ctf
ExploitationWebanwendungs-ExploitationCTFLernen & BildungRemote-Access-ToolLabs & Praxis
GitHubyz9yt/react2shell-ctf

React2Shell-CTF

Eine CTF-Challenge basierend auf der Sicherheitslücke CVE-2025-55182

Repository anzeigen
3238vor 11 MonatenNoch nicht geprüft
Webseite
Teilen

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

Willkommen bei React2Shell-CTF, einer Dockerisierten Umgebung, die entwickelt wurde, um das Ausnutzen von React2Shell (CVE-2025-55182) zu üben.

React2Shell ist eine kritische Schwachstelle, die React-basierte Anwendungen betrifft. Dieses Repository bietet eine sichere, lokal bereitstellbare Capture The Flag (CTF)-Challenge, um diese Schwachstelle zu verstehen und zu entschärfen. Kannst du eine Reverse Shell öffnen? 🐚


ℹ️ Informationen zur Schwachstelle

Für eine vollständige technische Erklärung von CVE-2025-55182 besuche bitte die offizielle Informationswebsite:

👉 react2shell.com 👈


⚠️ Haftungsausschluss

WICHTIG! VOR DEM FORTFAHREN LESEN

Dieses Projekt wurde ausschließlich zu Bildungs- und Lernzwecken erstellt.

  • 🚫 Wir befürworten oder fördern keine illegalen Aktivitäten.
  • 🎓 Ziel ist es, eine sichere Umgebung für Entwickler und Sicherheitsexperten zu schaffen, um zu verstehen, wie diese Schwachstelle funktioniert.
  • 🛡️ Der beste Weg, sich zu schützen, ist, die Schwachstelle zu verstehen.

Die Verwendung dieses Materials zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal.


Lösung & Komplettlösung 📚

Festgefahren? Schau dir die Schritt-für-Schritt-Anleitungen an (jetzt mit nativem Node.js-Payload!):

  • 📄 Englische Anleitung (WALKTHROUGH_EN.md)
  • 📄 Spanische Anleitung (WALKTHROUGH_ES.md)

🔍 Wie der Exploit funktioniert

Die Schwachstelle (CVE-2025-55182) besteht darin, wie der Deserialisierer der React Server Components mit bestimmten Objekteigenschaften umgeht.
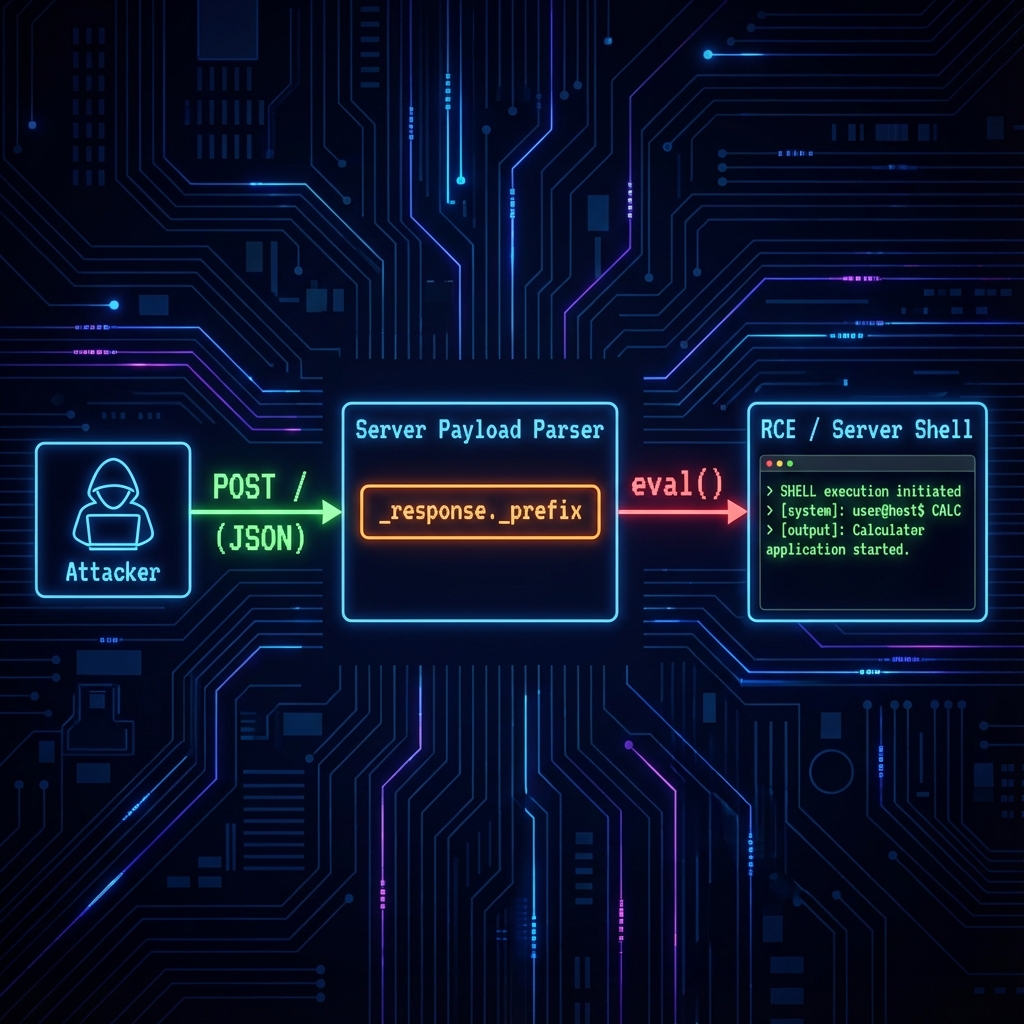
Payload Logic

  1. Injection: Der Angreifer sendet eine bösartige JSON-Nutzlast über eine Multipart-POST-Anfrage.
  2. Deserialisierung: Der Server parst das JSON.
  3. Property Gadget: Die Eigenschaft _response._prefix wird vom Server nicht vertraut. Anstatt sie als Daten zu behandeln, evaluiert der Server sie als Code.
  4. RCE: Dieses eval() ermöglicht die Ausführung beliebigen JavaScript-Codes, was zu Remote Code Execution (RCE) und vollständiger Systemkompromittierung führt.

�️ Lokale Installation

Voraussetzungen

  • Docker & Docker Compose

Start

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

Hinweis: Verwende --build, um sicherzustellen, dass netcat für die Reverse Shell-Challenge installiert ist!

Die Challenge ist verfügbar unter: http://localhost:5555

🎯 Die Challenge

  1. Analysiere den server.js-Code.
  2. Erstelle eine Nutzlast, um Code auszuführen.
  3. Bonus: Kannst du eine Reverse Shell öffnen? 🐚

Viel Spaß beim Hacken! 🕵️‍♂️


Erstellt von @yz9yt 🐦

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






