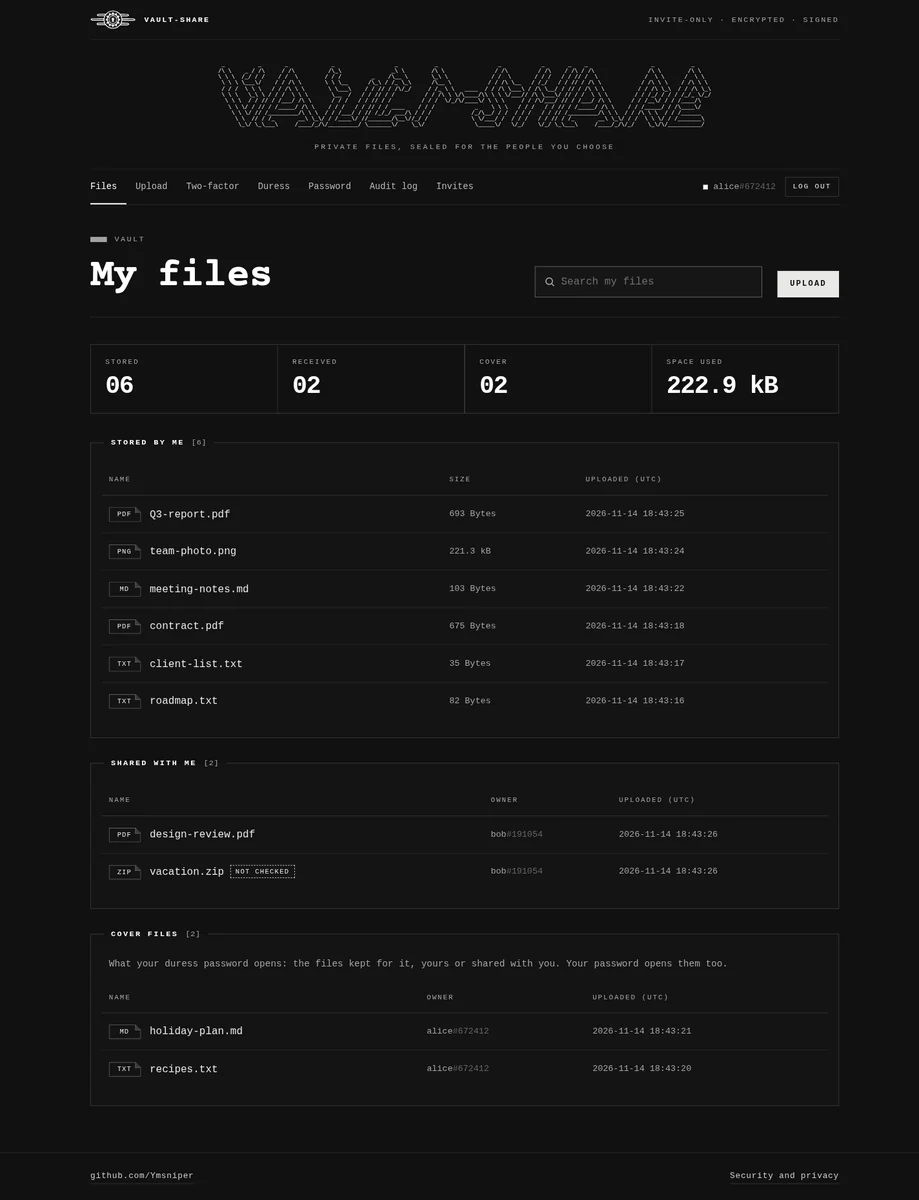
Selbst gehostete, nur auf Einladung zugängliche verschlüsselte Dateifreigabe in Flask. Jede Datei erhält ihren eigenen AES-256-GCM-Schlüssel, der für jeden Leser mit HPKE versiegelt wird. Signierte Uploads, Duress-Passwörter, die separate Cover-Vaults öffnen, und ein Master-Schlüssel, der einen USB-Flash-Laufwerk erfordern kann.
Sichere Dateifreigabe: eine Flask-Web-App zum Teilen vertraulicher Dateien zwischen Benutzern. Jede Datei wird im Ruhezustand mit ihrem eigenen AES-256-GCM-Schlüssel verschlüsselt, der nur als Kopien aufbewahrt wird, die mit dem öffentlichen Schlüssel jeder Person verschlüsselt sind, die sie öffnen darf, mit SHA-256 und einem HMAC geprüft und mit einem ECDSA-Schlüssel signiert, der von einer lokalen CA zertifiziert ist.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
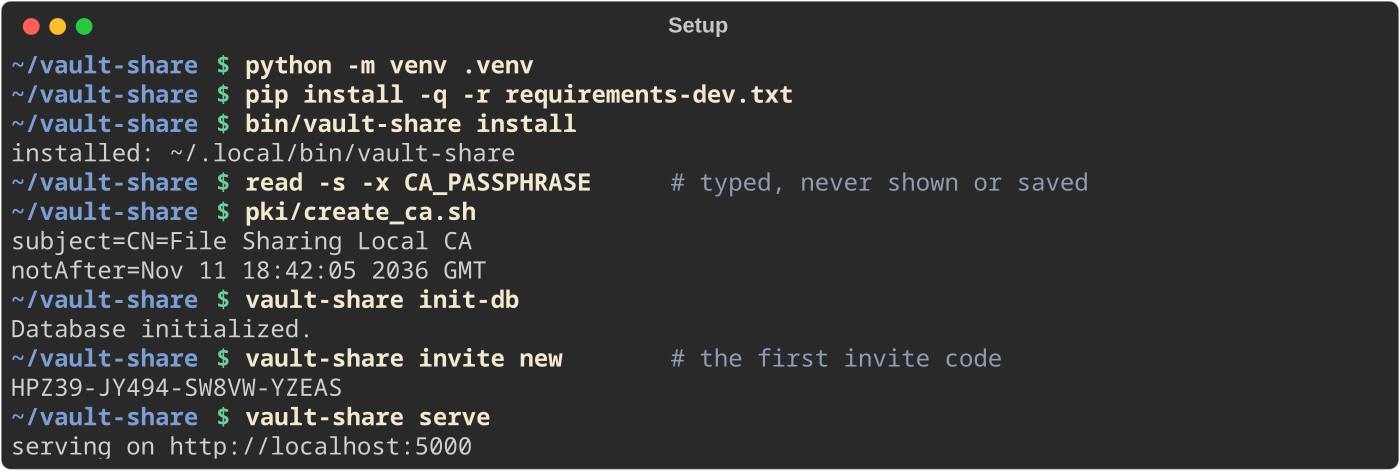
read -s fragt nach der CA-Passphrase, ohne sie anzuzeigen und ohne sie
in der Shell-Historie zu speichern, was export CA_PASSPHRASE='...' tun würde. Die
Konsole fragt beim Start selbst danach, wenn sie nicht gesetzt ist, und behält sie
nur im Speicher. vault-share reicht alles andere an flask --app app weiter, sodass
vault-share keys status oder vault-share admin grant 'bob#516850' aus
jedem Ordner funktionieren; vault-share install verlinkt den Befehl in
~/.local/bin.
Öffnen Sie dann http://127.0.0.1:5000 (der Port kann sich ändern, siehe „Server-Einstellungen"
unten). pki/create_ca.sh erstellt die lokale CA in
instance/ca/ einmalig; die App benötigt bei jedem Start dieselbe CA_PASSPHRASE,
um jedem neuen Benutzer ein Zertifikat auszustellen. Die Registrierung erfordert einen Einladungs-
code: Erstellen Sie den ersten mit vault-share invite new (siehe unten).
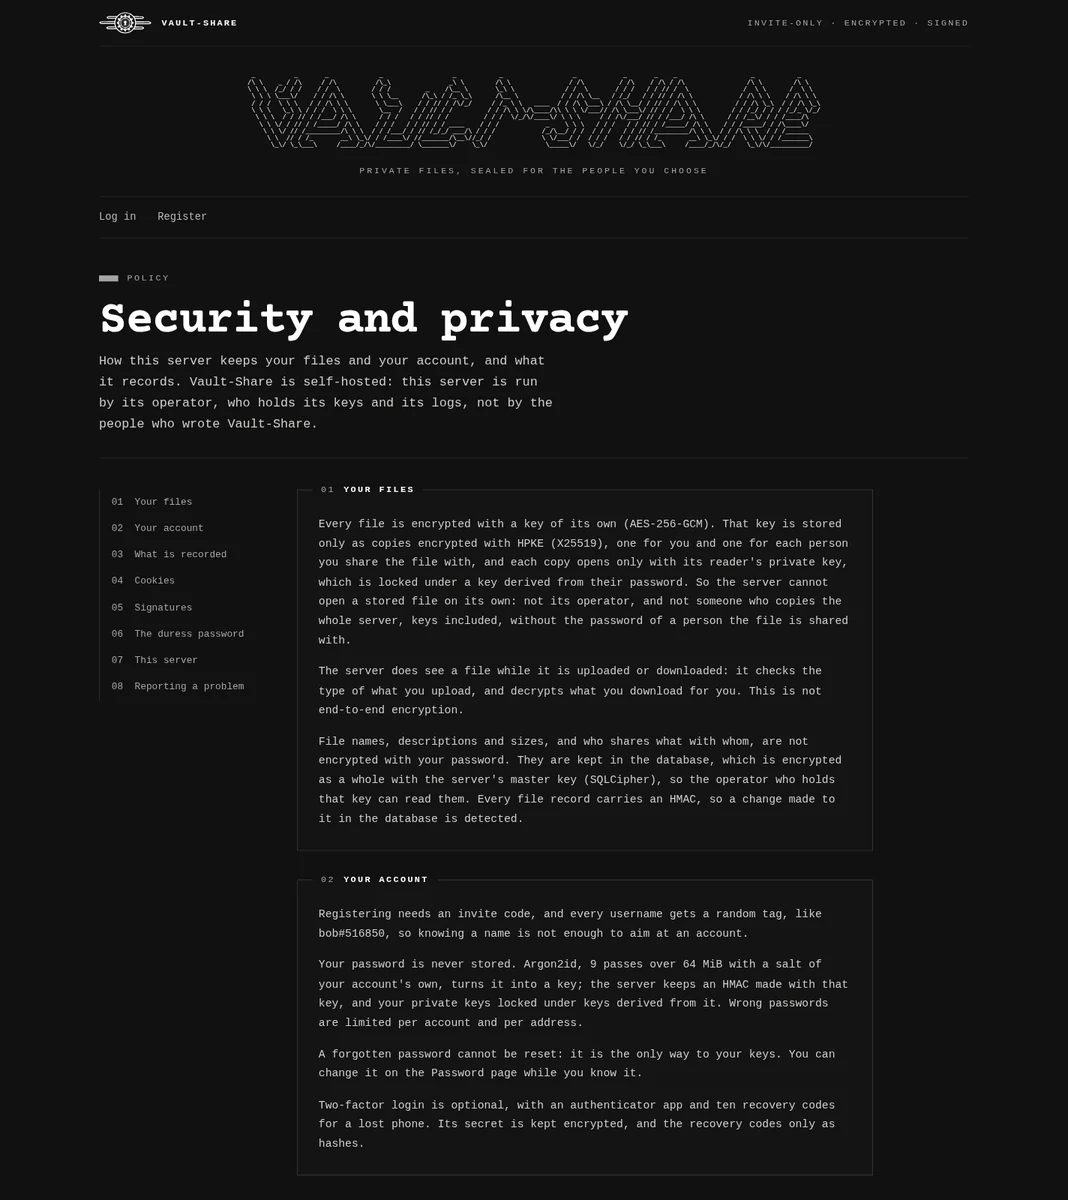
Die Seite unter /security, verlinkt in der Fußzeile jeder Seite, erklärt den Benutzern, was
dieser Server speichert und nicht lesen kann, was er aufzeichnet und für wie lange, welche
Cookies er setzt und was sein Betreiber tun kann. Jeder kann sie lesen, angemeldet
oder nicht, und sie bleibt erreichbar, während der Dienst pausiert ist, da sie weder
die Datenbank noch den Hauptschlüssel benötigt.
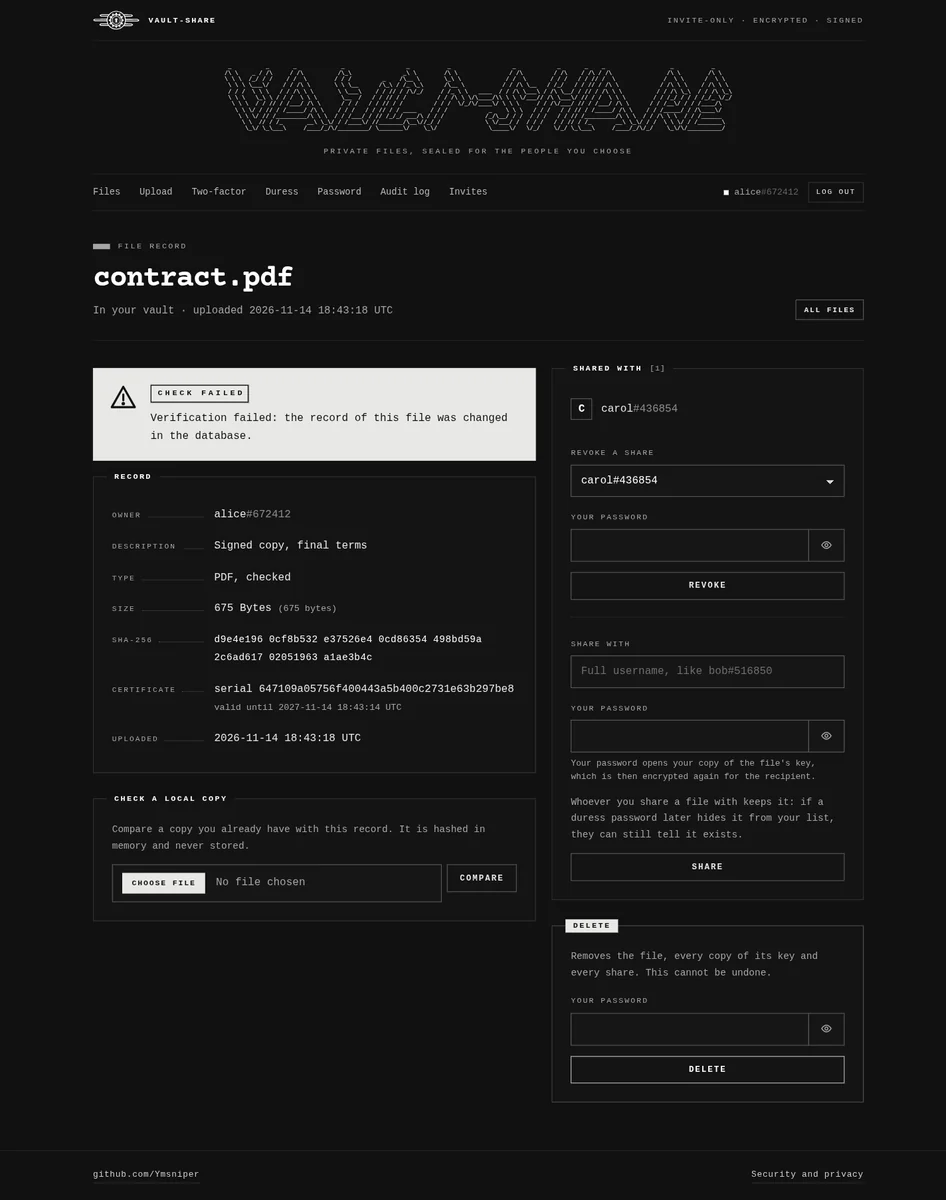
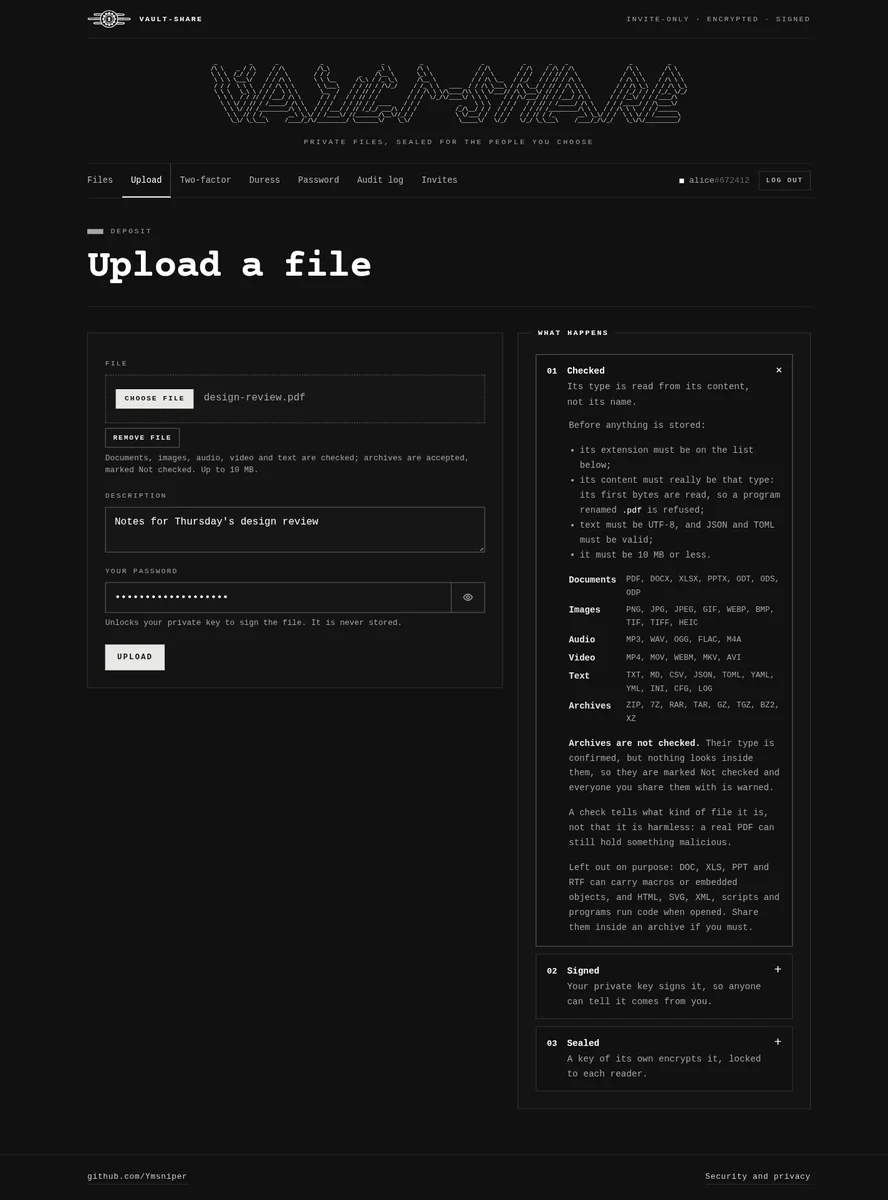
Beim Hochladen wird erneut nach Ihrem Passwort gefragt: Es entsperrt Ihren privaten Schlüssel zum Signieren der Datei. Der Datensatz jeder Datei trägt einen HMAC über alle ihre Felder, vom Besitzer und dem Hash bis zum Namen, der Beschreibung und der Signatur, sodass ein in der Datenbank bearbeiteter Datensatz seine Prüfung auf der Dateiseite nicht besteht. Jede Datei- seite bietet außerdem einen Signaturnachweis, ein Zip mit der Signatur, dem Zertifikat des Unterzeichners, dem CA-Zertifikat und den OpenSSL- Befehlen, die die Datei ohne die App prüfen. Sie prüfen das Zertifikat so, wie es zum Upload-Zeitpunkt war, und benennen Ihre Kopie FILE statt den Dateinamen zu verwenden, der Shell-Syntax enthalten könnte.
Jeder Upload wird vor dem Speichern geprüft: Seine Dateiendung muss auf der
Liste stehen, sein Inhalt muss wirklich diesem Typ entsprechen (filetype liest die ersten
Bytes, sodass ein in .pdf umbenanntes Programm abgelehnt wird; Text muss UTF-8 sein, und JSON
und TOML müssen gültig sein), und er muss unter das Upload-Limit passen.
Archive (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) werden ebenfalls akzeptiert: Ihre
Signatur wird geprüft, sodass ein in .zip umbenanntes Programm abgelehnt wird, nicht jedoch ihr Inhalt.
Sie werden als Nicht geprüft markiert, und der HMAC des Datensatzes der Datei
umfasst diese Markierung, sodass sie nicht in der Datenbank entfernt werden kann. Jeder, mit dem sie
geteilt werden, sieht eine Warnung und muss „Ich verstehe“ ankreuzen, bevor er herunterlädt.
DOC, XLS, PPT und RTF (Makros, eingebettete Objekte) sowie HTML, SVG, XML,
Skripte und Programme (sie führen Code aus, wenn sie geöffnet werden) sind ausgeschlossen; teilen Sie sie
innerhalb eines Archivs. Eine Prüfung sagt, um welche Art von Datei es sich handelt, nicht, dass sie
harmlos ist. Die Upload-Seite erklärt all dies unter „Was passiert“.
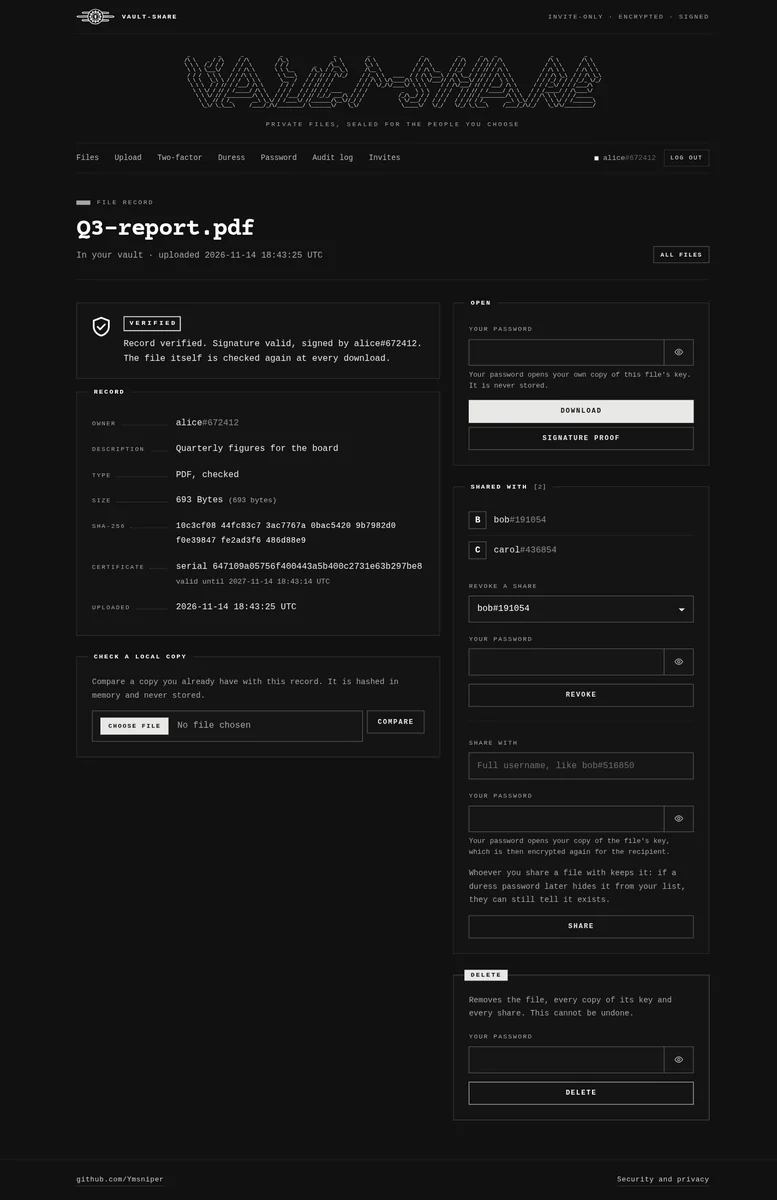
Jeder Besuch der Seite einer Datei prüft ihren Datensatz und ihre Signatur, und jeder Download prüft die Datei selbst. Ein hinter dem Rücken der App geänderter Datensatz zeigt sich sofort: