 yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
Analysiert einen Dark-Web-Leak von über 15.000 kompromittierten Fortinet-Geräten, die über CVE-2022-40684 angegriffen wurden, und stellt IOCs, betroffene Versionen sowie ein Python-Skript zur Reproduktion der Untersuchung bereit.

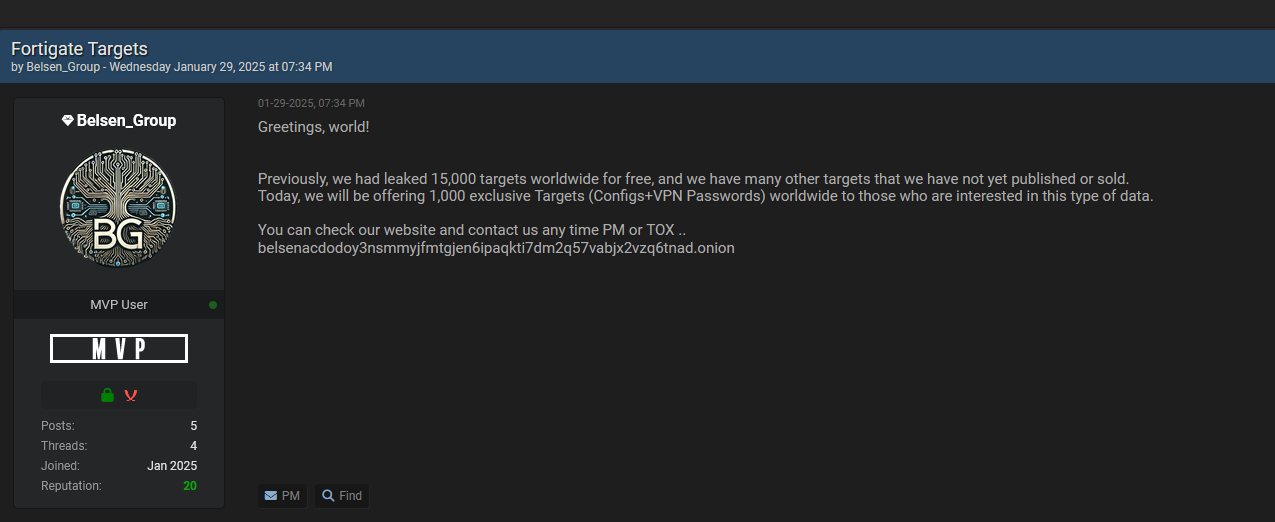
Am 29. Januar 2025 veröffentlichte ein Nutzer des Cyberkriminellen-Forums Belsen_Group eine Nachricht, in der er behauptete, 15.000 kompromittierte Fortinet-Geräte mit Konfigurationsdateien und VPN-Passwörtern zu besitzen. Er bietet nun 1.000 exklusive Ziele auf dem Dark Web zum Verkauf an.
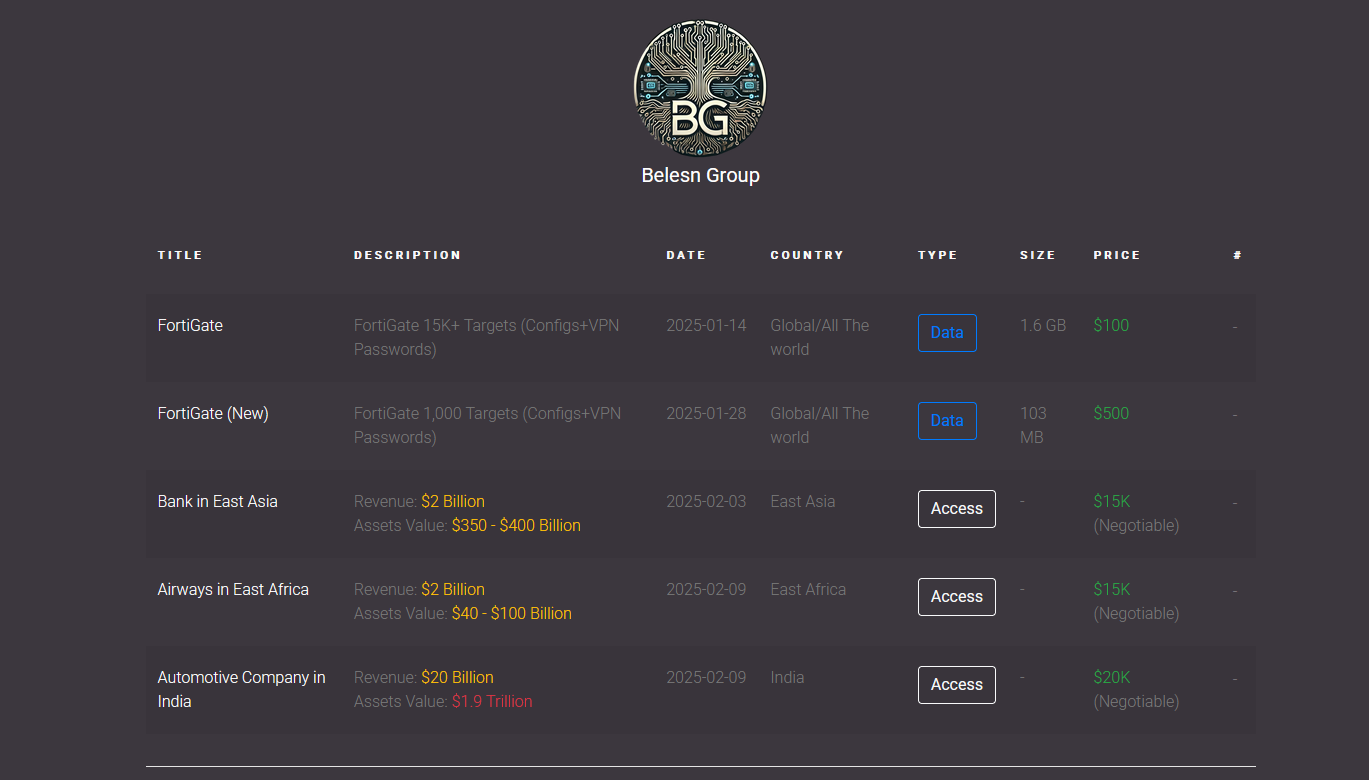
Unsere Analyse der Dateien zeigt jedoch, dass Belsen_Group nicht der Ursprung dieser Kompromittierung ist, sondern lediglich einen älteren Leak recycelt hat, der aus der Ausnutzung der Schwachstelle CVE-2022-40684 resultiert – einer kritischen Sicherheitslücke, die einen nicht authentifizierten Administratorzugriff über HTTP/HTTPS ermöglicht.
15.474 kompromittierte Fortinet-Geräte
9.088 wiederhergestellte VPN-Passwortdateien
6.386 fehlende Dateien (gelöscht oder nicht erfasst)
41,27 % der durchgesickerten Konfigurationen ohne VPN-Passwortdatei
========== ZUSAMMENFASSUNG ==========
Gesamtanzahl der Unterverzeichnisse: 15 474
Gesamtanzahl der Dateien 'config.conf': 15 474
Gesamtanzahl der Dateien 'vpn-passwords.txt': 9 088
Gesamtanzahl der IP-Adressen: 15 474
Gesamtanzahl der eindeutigen IP-Adressen: 15 469
Gesamtanzahl der extrahierten E-Mail-Adressen: 43360 Gesamtanzahl der eindeutigen E-Mail-Adressen: 25601
========== BETROFFENE VERSIONEN ==========
Version 7.0.0: 1 376 betroffene Geräte
Version 7.0.1: 1 882 betroffene Geräte
Version 7.0.2: 1 252 betroffene Geräte
Version 7.0.3: 1 181 betroffene Geräte
Version 7.0.4: 320 betroffene Geräte
Version 7.0.5: 2 395 betroffene Geräte
Version 7.0.6: 2 245 betroffene Geräte
Version 7.2.0: 2 593 betroffene Geräte
Version 7.2.1: 2 209 betroffene Geräte
Version 7.2.2: 1 betroffenes Gerät
Unbekannte Version: 21 betroffene Geräte (beschädigte oder fehlende Dateien)
FortiOS 7.0.0 → 7.0.6
FortiOS 7.2.0 → 7.2.1
Fortinet veröffentlichte im November 2022 einen Patch (FortiOS 7.0.7 und 7.2.2), was bedeutet, dass diese Leaks von einer Kompromittierung stammen, die vor diesem Datum stattfand.
Unsere Analysen haben zwei wichtige Einbruchmarker aufgedeckt, die eine massive Ausnutzung von CVE-2022-40684 bestätigen:
Von Fortinet als Zeichen der Ausnutzung von CVE-2022-40684 bestätigter Indikator.
Ermöglicht nicht authentifizierten Zugriff auf FortiGate-Systeme über versteckte Administrationsbefehle.
Hinzufügen eines falschen Administratorkontos ("super_admin"), das zur Aufrechterhaltung des dauerhaften Zugriffs verwendet wird.
Dieses Konto ist in den Konfigurationsdateien sichtbar:
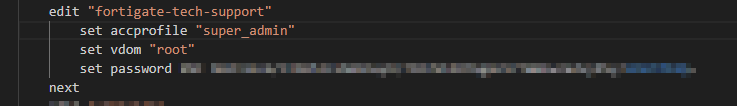
Dieses Konto wurde massiv in den mit CVE-2022-40684 verbundenen Exploits eingesetzt.
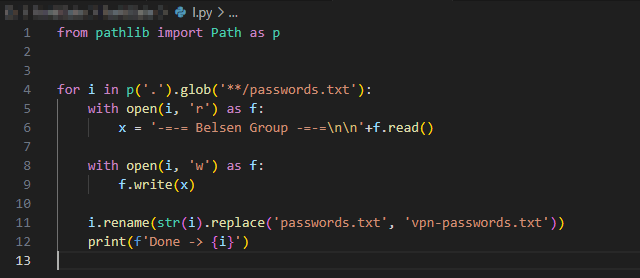
Was macht dieses Skript?
Fügt die Signatur "Belsen Group" zur ersten Zeile der passwords.txt-Dateien hinzu.
Benennt die Dateien passwords.txt in vpn-passwords.txt um.
Warum beweist dieses Skript, dass Belsen_Group nicht der Ursprung des Hacks ist?
Kein Datendiebstahl → Das Skript ändert die Dateien nur lokal, es exfiltriert sie nicht.
Fügt eine sichtbare Signatur "-=-= Belsen Group -=-=" hinzu, um vorzugeben, der Ursprung der Kompromittierung zu sein.
Das bedeutet, dass Belsen_Group lediglich einen bestehenden Leak abgegriffen und wiederverwendet hat.
Diese Gruppe hat daher keinerlei Verbindung zur ursprünglichen Kompromittierung; sie recycelt und verkauft lediglich bereits kompromittierte Zugänge.
Sie finden dort auch eine Tabelle mit den kompromittierten IPs, die Folgendes angibt:
Schützen Sie Ihre Infrastrukturen! Führen Sie sofort ein Audit durch und wenden Sie die erforderlichen Patches an.
