 xuyw-seu/packetpatch
Praktische Black-Box-Adversarial-Paketerzeugung gegen verschlüsselte Verkehrsklassifizierung mit minimalem Overhead und vollständiger Paketwiederherstellbarkeit.

Paper: PacketPatch: Praktische Generierung und Bereitstellung von adversarialen Paketen für die byte-feature-basierte Klassifikation verschlüsselten Datenverkehrs Autoren: Yuwei Xu, Yuanyuan Xu, Yunpeng Bai, Jiahui Chen, Kehui Song, Jie Cao, Qiao Xiang, Guang Cheng Zugehörigkeit: Southeast University, Purple Mountain Laboratories, Tiangong University, Queen's University, Xiamen University Status: Angenommen/In Überprüfung (Elsevier)
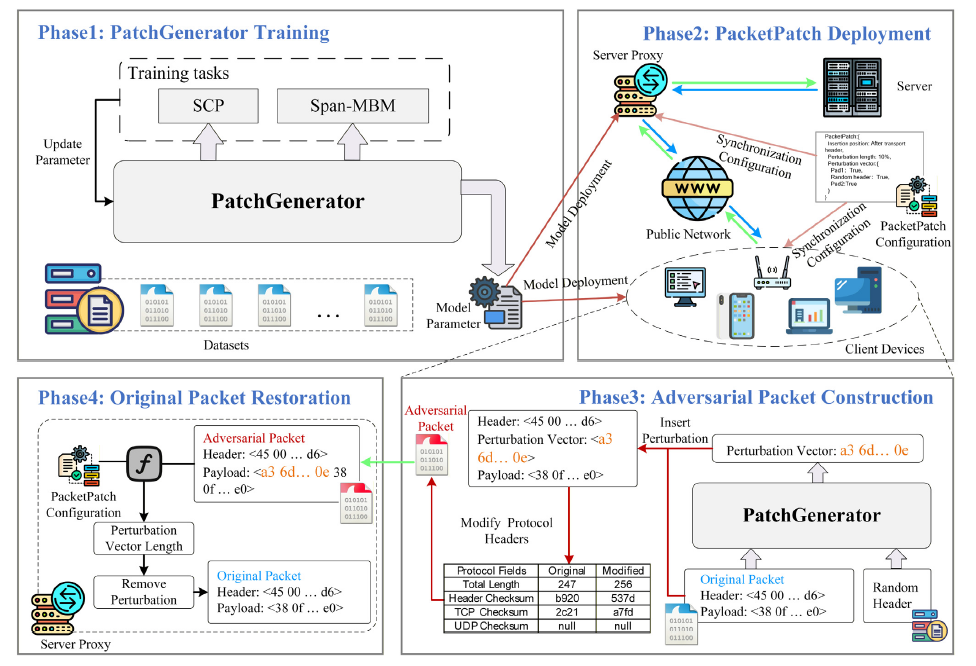
PacketPatch ist ein praktisches Verfahren zur Generierung adversarialer Netzwerkpakete gegen Byte-Feature-basierte Klassifikation von verschlüsseltem Datenverkehr (B-ETC)-Modelle, mit dem Ziel, die Privatsphäre der Benutzer zu schützen. Im Gegensatz zu bestehenden Methoden, die auf unrealistischen White-Box-Annahmen beruhen oder einen übermäßigen Overhead verursachen, arbeitet PacketPatch unter strengen Black-Box-Bedingungen, während es Echtzeitleistung und Paketnutzbarkeit beibehält.
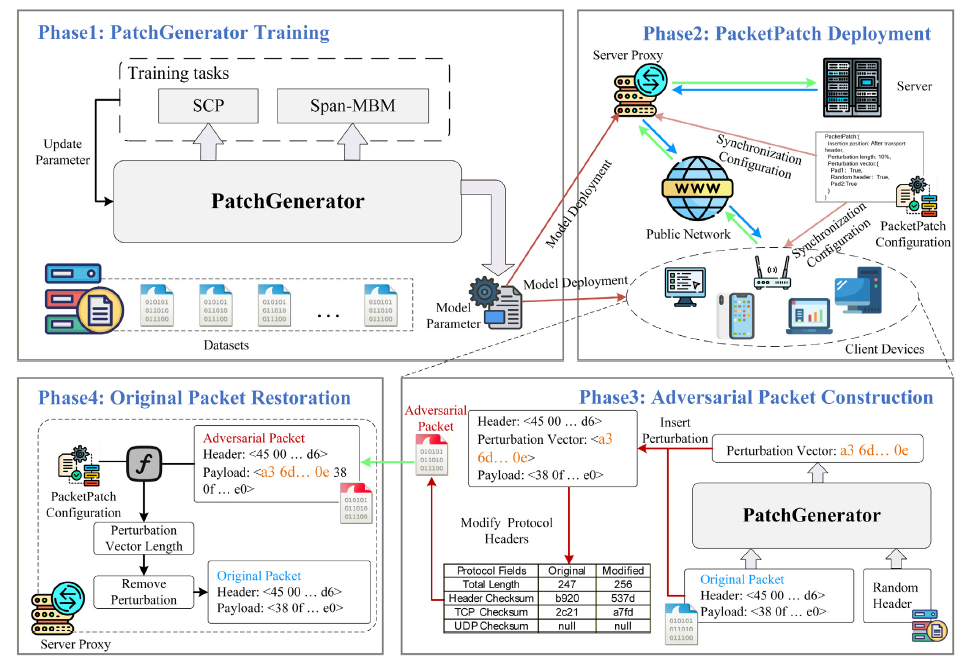
Pad1 → arg min (maximale Störung der ursprünglichen Merkmale)Pad2 → arg max (Generierung von Merkmalen, die auf den zufälligen Header abgestimmt sind)PacketPatch/
├── README.md # Projektübersicht (diese Datei)
├── LICENSE # MIT-Lizenz
├── requirements.txt # Python-Abhängigkeiten
├── bert_base_config.json # BERT-Modellkonfiguration (12 Schichten, 768-dim, 12 Köpfe)
│
├── packet_adv/ # ★ Zentraler experimenteller Code
│ ├── README.md # Anleitung zur Verwendung der Kernmodule
│ ├── adv_fine_tuning_cls.py # Schritt 1: Trainieren von PatchGenerator (SpanBERT)
│ ├── generate.py # Schritt 2: Generieren adversarialer Pakete
│ └── gen_onnx.py # Schritt 3 (optional): ONNX-/TensorRT-Beschleunigung
│
├── uer/ # UER (Universal Encoder Representations) Framework
│ ├── README.md # Framework-Dokumentation
│ ├── encoders/ # Encoder-Implementierungen (Transformer, RNN, CNN)
│ ├── layers/ # Netzwerkschichten (Embedding, Attention, FFN)
│ ├── targets/ # Trainingsziele (MLM, NSP, Span-MBM, usw.)
│ ├── models/ # Modelldefinition
│ ├── utils/ # Hilfsprogramme (Tokenisierer, Optimierer, Datenladen)
│ ├── model_builder.py # Modellkonstruktion
│ ├── model_loader.py # Laden vortrainierter Gewichte
│ ├── model_saver.py # Speichern von Modell-Checkpoints
│ ├── trainer.py # Implementierung der Trainingsschleife
│ └── opts.py # CLI-Argumentdefinitionen
│
├── dataset/ # Datensatzdokumentation
│ └── README.md # Datensatzbeschreibungen, Download-Links, Vorverarbeitung
│
├── image/ # Architektur- und Ergebnisabbildungen
│ └── README.md # Abbildungsbeschreibungen
│
└── tools/ # Hilfswerkzeuge
└── README.md # Werkzeugbeschreibungen und -verwendung
# Dieses Repository klonen
git clone https://github.com/your-org/PacketPatch.git
cd PacketPatch

# Abhängigkeiten installieren
pip install -r requirements.txt
Anforderungen:
PacketPatch basiert auf ET-BERT. Laden Sie Folgendes aus dem ET-BERT-Repository herunter:
pretrained_model.bin — Vortrainierte ET-BERT-Gewichteencryptd_vocab.txt — Vokabular-Datei für die Byte-Paar-KodierungDatensätze: Wir evaluieren auf drei öffentlichen Datensätzen. Siehe dataset/README.md für Download-Links und Vorverarbeitungshinweise.
| Datensatz | Klassen | Szenario |
|---|---|---|
| ISCX-TOR | 16 | Tor-anonymer Datenverkehr |
| ISCX-VPN | 11 | VPN-verschlüsselte Tunnel |
| USTC | 20 | Schadsoftware + gutartiger Datenverkehr |
cd packet_adv

# Zuerst adv_fine_tuning_cls.py bearbeiten:
#   - Datensatzpfade aktualisieren (Zeilen 47-50)
#   - Pfad zum vortrainierten Modell aktualisieren (Zeilen 73-75)
#   - Richtige num_classes setzen (Zeile 56)
#   - Richtige Trainingsset-Größe setzen (Zeile 878)

python adv_fine_tuning_cls.py
Der trainierte Checkpoint wird im angegebenen Log-Verzeichnis gespeichert (z. B. span_2seg_cls_log/).
cd packet_adv

# Zuerst generate.py bearbeiten:
#   - Testdatenpfade aktualisieren (Zeilen 42-44)
#   - --load_model_path auf Ihren trainierten Checkpoint setzen (Zeilen 68-69)
#   - BWO (Bandbreiten-Overhead-Verhältnis) setzen (Zeile 60, Standard 0.1)
#   - Generierungsstrategie über Parameter 'fun' auswählen (Zeile 50)

python generate.py
cd packet_adv

# Zuerst gen_onnx.py bearbeiten:
#   - Pfad zum Modell-Checkpoint aktualisieren (Zeile 132)
#   - Ausgabepfade aktualisieren (Zeilen 145, 207)
#   - Präzisionsmodus auswählen: 'fp16' oder 'int8' (Zeile 21)

python gen_onnx.py
