xen0nize/cve-2026-21096
Nur-Absturz-Proof-of-Concept für CVE-2026-21096, einen 32-Bit-Integer-Überlauf, der zu einem Heap-Überlauf im Quram-JPEG-Decoder von Samsung führt, mit Reverse-Engineering-Notizen und einem adb-Harness.

Beim Reverse Engineering der mitgelieferten Samsung-Bildcodec-Bibliothek bin ich auf einen Absturz gestoßen, der sich als viel zu leicht erreichbar herausstellte. Der Iterationspfad des JPEG-Decoders berechnet die Größe eines seiner internen Puffer mit einfacher 32-Bit-Ganzzahlarithmetik mit Vorzeichen und prüft das Ergebnis nie. Füttert man ihn mit einem JPEG, das eine Breite von 65535 Pixeln angibt, so läuft die Allokation von etwa 4,29 GB auf einen 256-KB-Block zurück, während die beiden darauffolgenden memsets ihre Größen aus zwei weiteren 32-Bit-Produkten beziehen, die in die andere Richtung überlaufen. Eines landet bei harmlosen 64 KB, das andere wird zu einem Füllvorgang von etwa 2⁶⁴ Bytes, beginnend zwei Gigabyte unterhalb des Puffers. Der Prozess stirbt, bevor der Decoder auch nur in die Nähe der eigentlichen Bilddaten gelangt.
Dieses Repository dokumentiert diesen Fehler und macht ihn unabhängig reproduzierbar. Was ich hier teile, ist ausschließlich ein Crash-only-PoC, also der Absturz und nicht der Exploit. Alles hier Veröffentlichte endet bei einem deterministischen Segmentation Fault innerhalb der Herstellerbibliothek. Kein Heap-Grooming, keine Control-Flow-Übernahme, keine Codeausführung, keine Delivery-Chain. Der Absturz allein genügt, um zu beweisen, dass der Fehler real ist und dass die dahinterstehende Arithmetik sich exakt wie beschrieben verhält. Daraus irgendetwas Weitergehendes zu bauen, ist eine andere Art von Arbeit und hier nicht enthalten. Jede zur Reproduktion des Absturzes benötigte Datei ist zusammen mit diesem README veröffentlicht.
Samsung hat den Fehler im September 2026 Security Maintenance Release behoben (SVE-2026-3282, „corrects implementation"). Alles hier wurde auf einem Galaxy-Telefon verifiziert, dessen Sicherheits-Patch-Level vor diesem Release liegt. Der Absturz ist deterministisch, zehn von zehn Läufen, und die fehlerhaften Frames liegen innerhalb der echten /system/lib64/libimagecodec.quram.so.
Dieses PoC demonstriert Folgendes.
Das Repository enthält bewusst Folgendes nicht.
Der Absturz ist der Punkt. Er genügt, um zu beweisen, dass die betroffene Allokation und der Schreibvorgang inkonsistent werden können, und mehr veröffentliche ich nicht.
CVE-2026-21096 ist der öffentliche Bezeichner für diesen Fehler. Der Samsung-Advisory führt ihn intern als SVE-2026-3282 in seinem monatlichen Bulletin. Die Beschreibung, die Samsung Mobile als CNA bei MITRE eingereicht hat, lautet wie folgt.
Heap-based buffer overflow in JPEG decoder of libimagecodec.quram.so prior to SMR Sep-2026 Release 1 allows remote attackers to execute arbitrary code.
Der Eintrag wurde am 9. September 2026 öffentlich und ist mit 9.2 CRITICAL unter CVSS 4.0 (CVSS-B) bewertet. Der Vektor ist unten dargestellt.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Der Vektor beschreibt einen netzwerknahen Angriff mit geringer Komplexität, ohne
Berechtigungen und ohne Benutzerinteraktion (UI:N), woraus die Formulierung „Zero-
Click-Bild" in der Berichterstattung vom September stammt. Er trägt außerdem
Attack Requirements Present (AT:P), was bedeutet, dass die Ausnutzung von
Bedingungen abhängt, die auf dem Ziel erfüllt sein müssen. Das entspricht genau dem, was ich
beim Reverse Engineering gefunden habe. Die Bibliothek vertraut auf jegliche Geometrie, die ihr Aufrufer
ihr übergibt, sodass die reale Ausnutzbarkeit davon abhängt, welche Samsung-Komponente
vom Angreifer stammende Dimensionen in den LTN-Dekodierungspfad einspeist. Die Auswirkung auf das
verwundbare System ist hoch in Bezug auf Vertraulichkeit, Integrität und
Verfügbarkeit.
Laut NVD sind die betroffenen Konfigurationen Samsung-Mobilgeräte mit Android 14, 15, 16 oder 17 und einem Patch-Level älter als SMR Sep-2026 Release 1, und die Schwachstellenklasse ist CWE-122 (heapbasierter Pufferüberlauf), die direkte Folge eines Integer-Überlaufs (CWE-190) in der Allokationsarithmetik. Ein verwandter Fehler im DNG-Decoder derselben Bibliothek (CVE-2026-21095 / SVE-2026-3247) wurde im selben Bulletin behoben. Dieses Repository behandelt nur den JPEG-Fall.
Der CVE-Eintrag beschreibt potenzielle Remote-Code-Ausführung. Dieses Repository versucht nicht, diese Auswirkung zu reproduzieren. Meine Arbeit hier umfasst den verwundbaren nativen Pfad und einen lokalen Crash-Reproduzierer, mehr nicht.
libimagecodec.quram.so ist ein Closed-Source-Bildcodec, der von
Quramsoft geschrieben wurde und den Samsung auf allen neueren Galaxy-Geräten ausliefert. Er sitzt oberhalb
der Android-Plattform-Decoder. Wenn eine Samsung-App (Galerie, Kamera-
Pipeline, Messaging-Vorschauen) eine schnelle oder Streaming-Dekodierung eines JPEG wünscht,
ruft sie diese Bibliothek statt Skia auf. Auf einem typischen
Gerät werden zwei Builds ausgeliefert, /system/lib64/libimagecodec.quram.so und ein 32-Bit-Zwilling unter
/system/lib/, der von mediaserver32 gemappt wird. Ich habe verifiziert, dass die 64-Bit-
Variante im Galerie-Prozess auf meinem Testtelefon geladen wird.
Die Funktion, die den Fehler enthält, ist der JNI-Einstiegspunkt hinter
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" ist der Samsung Lock-to-Native-Iterations-Decode, der Modus, in dem der Aufrufer die Ausgabegeometrie selbst vorgibt (Zeilenstride, Gesamthöhe und wie viele Zeilen jeder Iterationsblock abdecken soll) und die Bibliothek das Bild Block für Block in vom Aufrufer verwaltete native Puffer dekodiert. Der Kamera-Burst-Pfad ist der natürliche Nutzer dieses Modus.
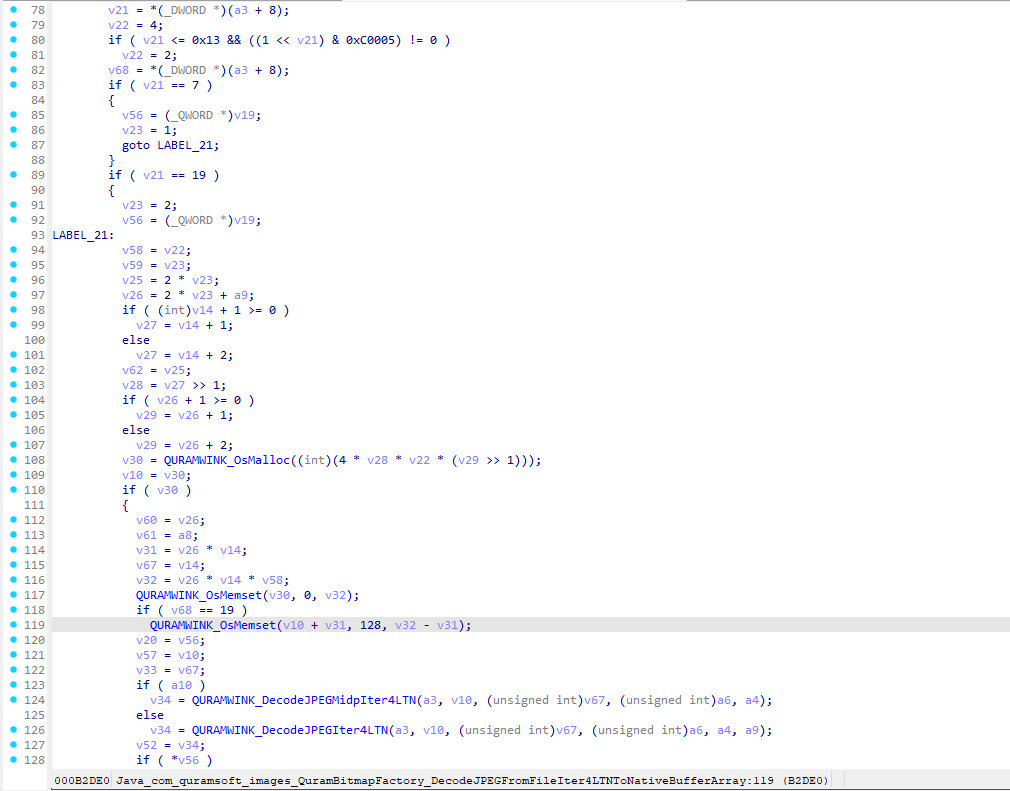
Der folgende Screenshot zeigt den dekompilierten Pseudocode des JNI-Einstiegspunkts, direkt in IDA Pro aus dem verwundbaren arm64-Build der Bibliothek entnommen (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Er reicht von der Farbkonfigurationsauswahl bis hinunter zu den beiden memsets, das komplette Leben der Werte, die überlaufen. Die relevanten Argumente sind folgende. a4 ist das Decode-Modus-Flag (muss 1 oder 3 sein), a5 ist der vom Aufrufer vorgegebene Zeilenstride (gehalten in v14), a9 ist die vom Aufrufer vorgegebene Iterationszeilenzahl, und *(_DWORD *)(a3 + 8) ist der inPreferredConfig-Wert, der in der Decode-Info-Struktur gespeichert ist und v22 (Bytes pro Pixel) und v23 (Plane-Anzahl) auswählt. v58 ist lediglich v22, kopiert in einen Stack-Slot.