
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pathprober — HTTP-Pfadnamen mittels Brute-Force-Methodik untersuchen und entdecken, gefiltert nach einem bestimmten Wort oder zwei Wörtern gleichzeitig. | Kitploit
Tools/GitHubGitHub/xchopath/pathprober
AufklärungSchwachstellenscannerWeb-SchwachstellenscannerInformationsbeschaffungWebsicherheitPenetrationstestsArchived
GitHubxchopath/pathprober

pathprober

HTTP-Pfadnamen mittels Brute-Force-Methodik untersuchen und entdecken, gefiltert nach einem bestimmten Wort oder zwei Wörtern gleichzeitig.

Repository anzeigen
48540vor 5 JahrenVon Kitploit geprüft
Teilen

pathprober

Durchsuchen und entdecken Sie HTTP-Pfadnamen mittels Brute-Force-Methodik und filtern Sie nach einem bestimmten Wort oder gleich zwei Wörtern.

version made-with-python

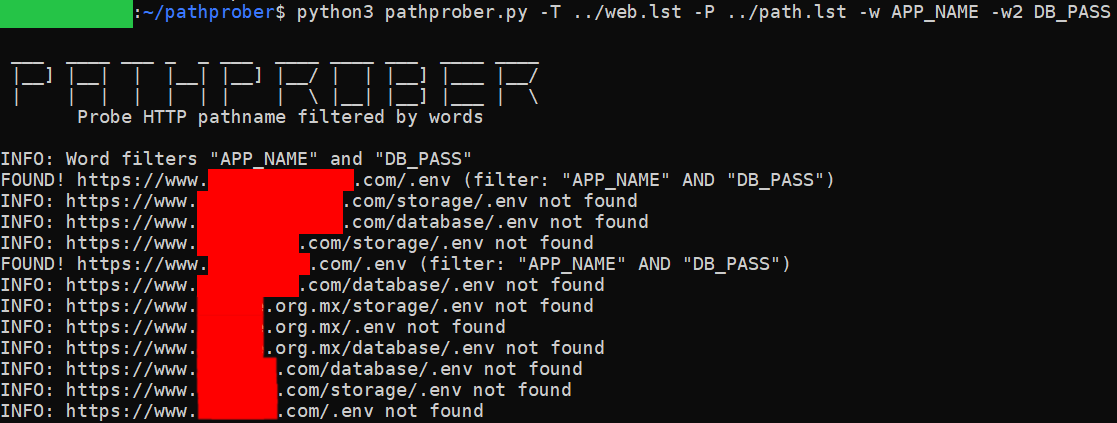
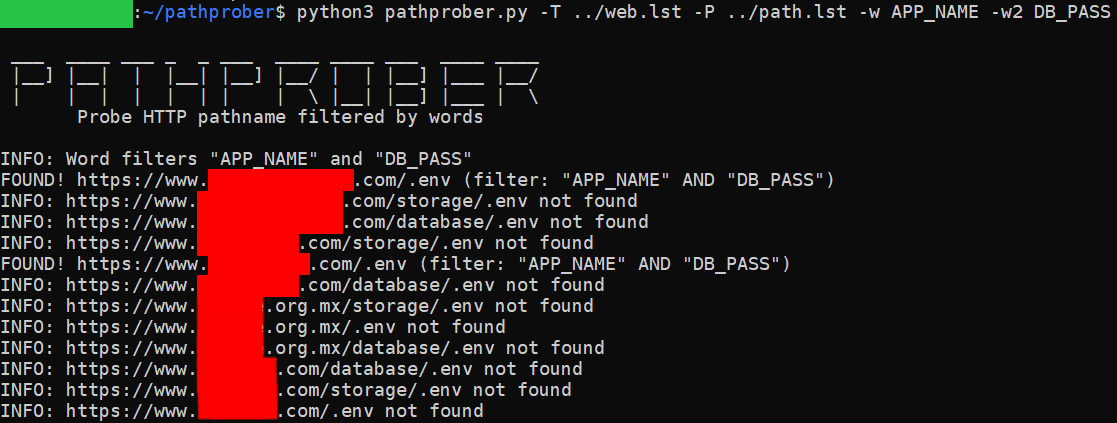
pathprober-sample

Zweck

Das Brute-Forcen von Website-Verzeichnissen oder HTTP-Pfadnamen und die Validierung mittels HTTP-Statuscode ist nicht mehr zeitgemäß. Dieses Tool hilft Ihnen bei der Durchführung eines Penetrationstests, da es die Verzeichnisse anhand eines bestimmten Wortes oder zweier Wörter gleichzeitig validieren kann – die Ergebnisse sind dadurch präziser.

Es hilft Ihnen dabei, Folgendes zu finden:

  • Administrations-/Login-Panel einer Webseite
  • Anmeldedaten in manchen Pfaden
  • Drittanbieter-Token
  • usw.

Installation

git clone https://github.com/xchopath/pathprober
cd pathprober/

Anforderungen

pip3 install -r requirements.txt

Unterstützung

  • Mehrere URL-Ziele (in einer durch Zeilenumbruch getrennten Datei) oder einzelnes URL-Ziel
  • Mehrere Pfade (in einer durch Zeilenumbruch getrennten Datei) oder einzelner Pfad
  • 1 Wort oder 2 Wörter (Filter)
  • Speichern gültiger Ergebnisse in einer anderen Datei
  • Multithreading

Beispielverwendung

Mehrere Ziele, mehrere Pfade und mehrere Wörter:

python3 pathprober.py -T target.txt -P path.txt -w "APP_NAME" -w2 "DB_PASSWORD"

Einzelnes Ziel, mehrere Pfade und ein Wort:

python3 pathprober.py -t https://redacted.com/ -P path.txt -w "APP_NAME"

Mehrere Ziele, einzelner Pfad, mehrere Wörter und Ausgabe in Datei speichern:

python3 pathprober.py -T target.txt -p /.env -w "APP_NAME" -w2 "TWILIO" -o output.txt

Brauchen Sie weitere Hilfe?

bash:~/pathprober$ python3 pathprober.py --help

 ___  ____ ___ _  _ ___  ____ ____ ___  ____ ____
 |__] |__|  |  |__| |__] |__/ |  | |__] |___ |__/
 |    |  |  |  |  | |    |  \ |__| |__] |___ |  \
       Probe HTTP pathname filtered by words

usage: pathprober.py [-h] [-t https://example.com] [-p pathname] [-T target.txt] [-P path.txt] [-w Word] [-w2 Word] [-o output.txt]

PathProber - Probe and discover HTTP pathname using brute-force methodology and filtered by specific word or 2 words at once

optional arguments:
  -h, --help            show this help message and exit
  -t https://example.com
                        Single website target
  -p pathname           Single pathname
  -T target.txt         Multiple target separated by newline
  -P path.txt           Multiple pathname separated by newline
  -w Word               A word that you want to find in a path
  -w2 Word              A second word that you want to find in a path
  -o output.txt         Save the results to file


Mitwirkende

  • @xchopath (von @zerobyte-id)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →