
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2019-5420-POC — cve-2019-5420 POC einfaches Ruby-Skript | Kitploit

Tools/GitHubGitHub/wildwestcybersecurity/cve-2019-5420-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubwildwestcybersecurity/cve-2019-5420-poc

cve-2019-5420-POC

cve-2019-5420 POC einfaches Ruby-Skript

Repository anzeigen
126vor 4 MonatenNoch nicht geprüft
Teilen

Rails ActiveSupport Exploit (cve-2019-5420) POC (betrachten Sie dies, um CVE-2019-5418 zu verketten!)

Passt hervorragend zu CVE-2019-5418!

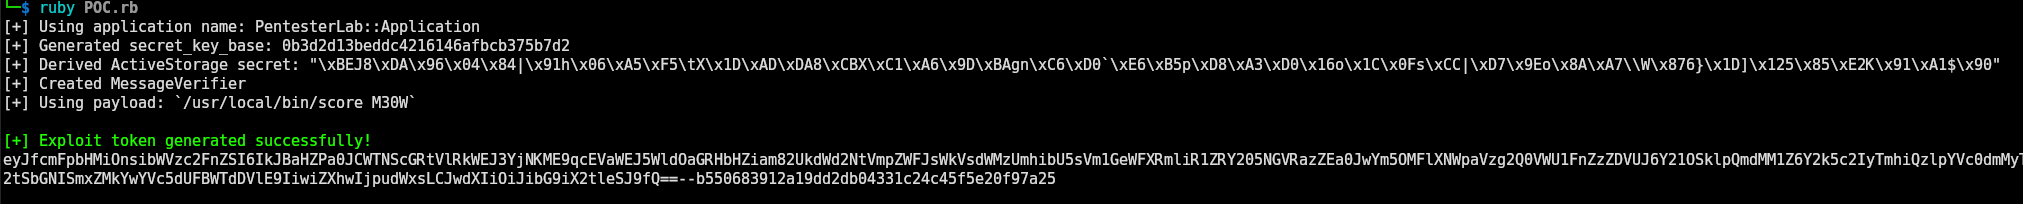
POC Screenshot

Screenshot

🚨 Warnung

Dieses Repository enthält einen Proof-of-Concept (PoC)-Exploit, der Remote Code Execution (RCE) in Ruby on Rails-Anwendungen durch Missbrauch von ActiveSupport::MessageVerifier demonstriert. Verwenden Sie es verantwortungsvoll!

📌 Überblick

Dieses Skript nutzt ActiveSupport-Deserialisierungsschwachstellen aus, indem es ein manipuliertes ERB-Objekt verwendet, das in DeprecatedInstanceVariableProxy eingebettet ist. Wenn die signierte Nutzlast von einer verwundbaren Rails-Anwendung deserialisiert wird, kommt es zur Ausführung beliebigen Ruby-Codes.

⚠️ Haftungsausschluss

Dieses Projekt dient ausschließlich Bildungs- und Forschungszwecken. Die unbefugte Nutzung gegen Systeme, die Ihnen nicht gehören, ist illegal und kann schwerwiegende rechtliche Konsequenzen nach sich ziehen.

🛠️ Funktionsweise

1️⃣ Generate a Secret Key

  • Das Skript leitet ein `` aus einem bekannten Rails-Anwendungsnamen mittels MD5-Hashing ab.

2️⃣ Create an ActiveStorage Secret

  • Verwendet ActiveSupport::KeyGenerator, um einen Signierungsschlüssel zu generieren.

3️⃣ Create a Malicious ERB Object

  • Erstellt ein nicht initialisiertes `` Objekt mit angreifergesteuertem Code.

4️⃣ Wrap in DeprecatedInstanceVariableProxy

  • Versteckt das schädliche Objekt in einem harmlos aussehenden Wrapper.

5️⃣ Sign and Generate an Exploit Token

  • Verwendet ActiveSupport::MessageVerifier, um die Nutzlast zu signieren, sodass sie legitim erscheint.

6️⃣ Achieve Remote Code Execution (RCE)

  • Bei der Deserialisierung führt Rails die Nutzlast des Angreifers aus, was die Ausführung beliebiger Befehle ermöglicht.

🚀 Verwendung

ruby POC.rb

Das Skript generiert einen signierten Exploit-Token, der gegen eine verwundbare Rails-Anwendung verwendet werden kann.

🛡️ Gegenmaßnahmen

  • **Rotieren und sichern Sie ``, um zu verhindern, dass Angreifer signierte Nutzlasten generieren.
  • Aktualisieren Sie Rails auf die neueste Version (Rails 7+ hat strengere Serialisierungsmechanismen).
  • Verwenden Sie JSON-Serialisierung anstelle von Marshal-Serialisierung, um das Laden beliebiger Objekte zu vermeiden.
  • Überprüfen Sie die Deserialisierung der Anwendung, um sicherzustellen, dass nicht vertrauenswürdige Benutzereingaben nicht deserialisiert werden.

📜 Rechtlicher Haftungsausschluss

Dieses Projekt ist ausschließlich für Bildungszwecke bestimmt. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch diesen Code verursacht werden.

📚 Referenzen

  • Rails Security Guide
  • CWE-502: Deserialization of Untrusted Data

⚠️ Verwendung auf eigene Gefahr!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →