 vytlanikhil/cve-2026-37272
Proof-of-Concept für eine reflektierte XSS-Schwachstelle im Bank Management System in Web 1.0, die die Ausnutzung über den msg-Parameter in settings.php demonstriert.

CVE-2026-37272
[Beschreibung]
In /dashboard/settings.php im Bank Management System in Web 1.0 besteht eine reflektierte Cross-Site-Scripting-Schwachstelle (XSS). Die
Schwachstelle entsteht durch unzureichende Bereinigung der vom Benutzer bereitgestellten
Eingabe im GET-Parameter msg. Ein Angreifer kann eine bösartige URL
mit JavaScript-Code erstellen, der im Browser des Opfers ausgeführt wird,
wenn die Seite geladen wird.
[Zusätzliche Informationen]
Die Schwachstelle entsteht, weil die Anwendung den msg-Parameter direkt in die HTML-Antwort übernimmt, ohne eine ordnungsgemäße Ausgabekodierung durchzuführen. Durch das Injizieren von HTML- oder JavaScript-Code in diesen Parameter kann ein Angreifer beliebige Skripte im Browser des Opfers ausführen.
Beispiel-Payload:
Please send a query'"()&%
Eine erfolgreiche Ausnutzung ermöglicht es Angreifern, clientseitige Angriffe wie Session-Hijacking, Diebstahl von Anmeldedaten oder Weiterleitung auf bösartige Websites durchzuführen. Eine ordnungsgemäße Abschwächung umfasst die Implementierung von Ausgabekodierung (z. B. htmlspecialchars() in PHP), die Validierung von Benutzereingaben und die Anwendung einer Content Security Policy (CSP).
[Schwachstellentyp]
Cross Site Scripting (XSS)
[Anbieter des Produkts]
[Betroffene Produktcodebasis]
https://github.com/sawongam/bank-management-system-in-web 1.0 - https://github.com/sawongam/bank-management-system-in-web 1.0
[Betroffene Komponente]
/bank-management-system-in-web-main/pages/dashboard/settings.php, GET-Parameter msg in /bank-management-system-in-web-main/pages/dashboard/settings.php, Ausgabedarstellungslogik für den vom Benutzer bereitgestellten msg-Parameter in /bank-management-system-in-web-main/pag
[Angriffstyp]
Remote
[Auswirkung Codeausführung]
true
[Angriffsvektoren]
Die Schwachstelle kann remote ausgenutzt werden, indem eine manipulierte HTTP-GET-Anfrage an den folgenden Endpunkt gesendet wird:
http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php
Ein Angreifer injiziert bösartigen JavaScript-Code in den msg-Parameter in der URL. Die Anwendung bereinigt oder kodiert die vom Benutzer bereitgestellte Eingabe nicht ordnungsgemäß, bevor sie in der HTML-Antwort dargestellt wird, was zur Ausführung beliebigen JavaScripts im Browser des Opfers führt.
Beispiel-Exploit-Anfrage:
GET /bank-management-system-in-web-main/pages/dashboard/settings.php?msg=Please%20send%20a%20query'"()%26%25 HTTP/1.1 Host: localhost
Wenn ein Benutzer die manipulierte URL besucht, wird das injizierte Skript im Kontext der Anwendung ausgeführt.
[Referenz]
[Entdecker]
VYTLA NIKHIL
Verwenden Sie CVE-2026-37272.
Hinweis: Dies ist das Format, in dem ich mitre.org genau per E-Mail kontaktiert habe, und sie haben entsprechend geantwortet.
Außerdem habe ich dies noch nicht öffentlich gemacht (wird nach Benachrichtigung des Eigentümers erfolgen)
Writeup:
http://127.0.0.1:8000/pages/dashboard/settings.php
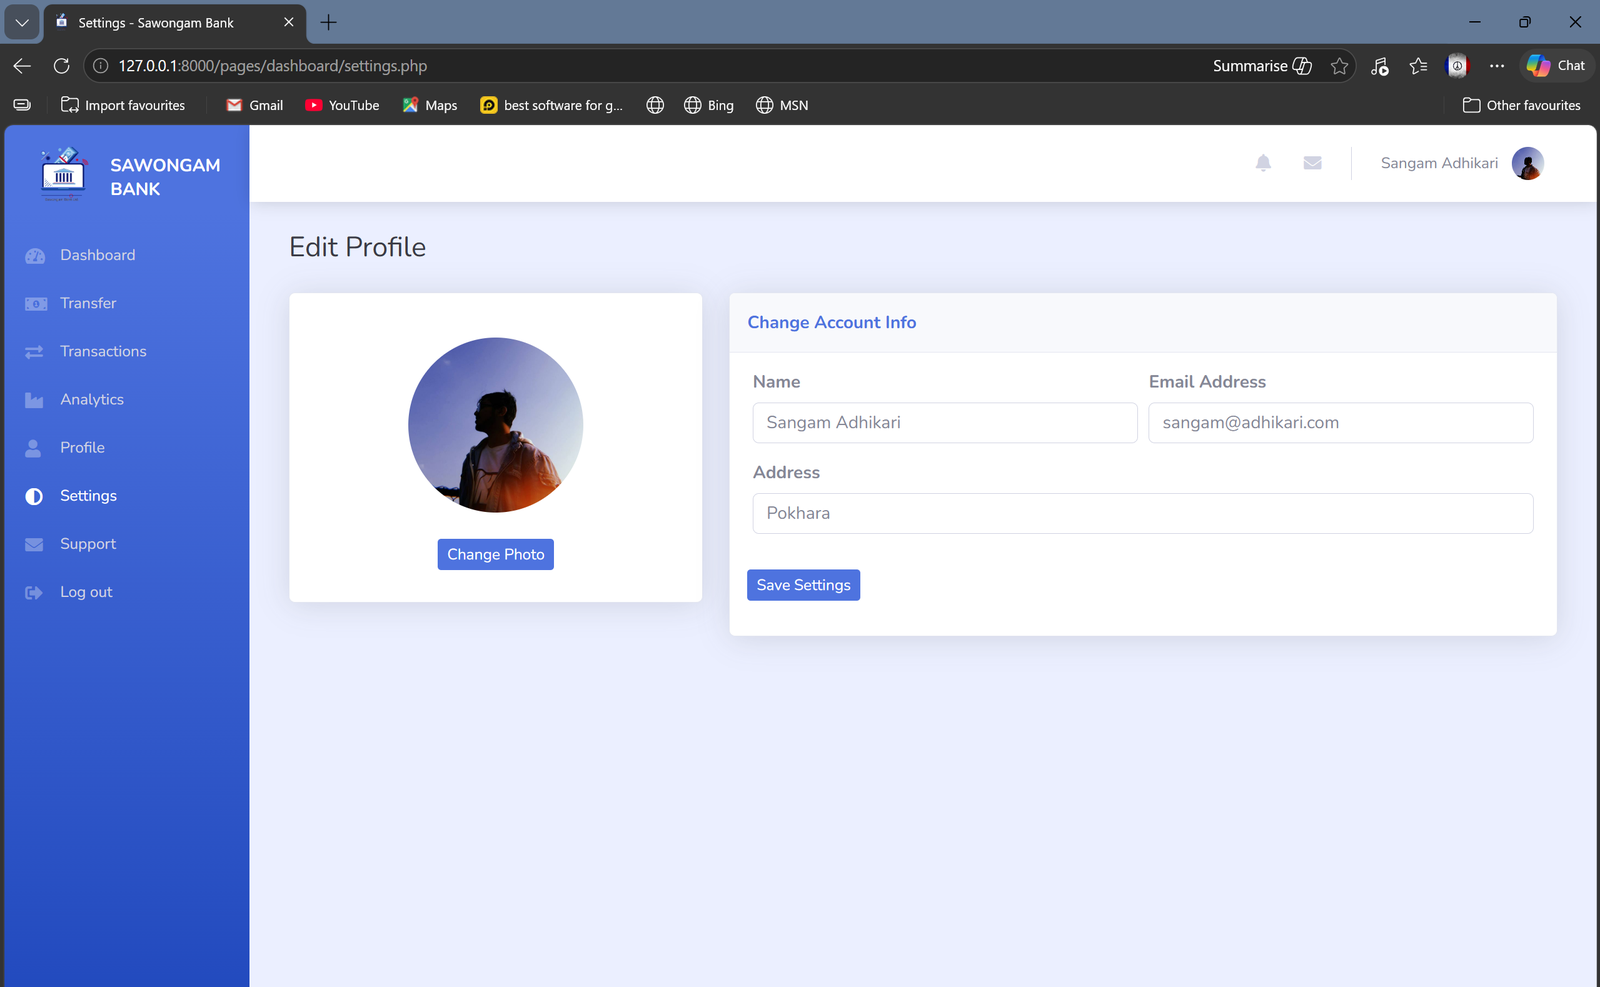
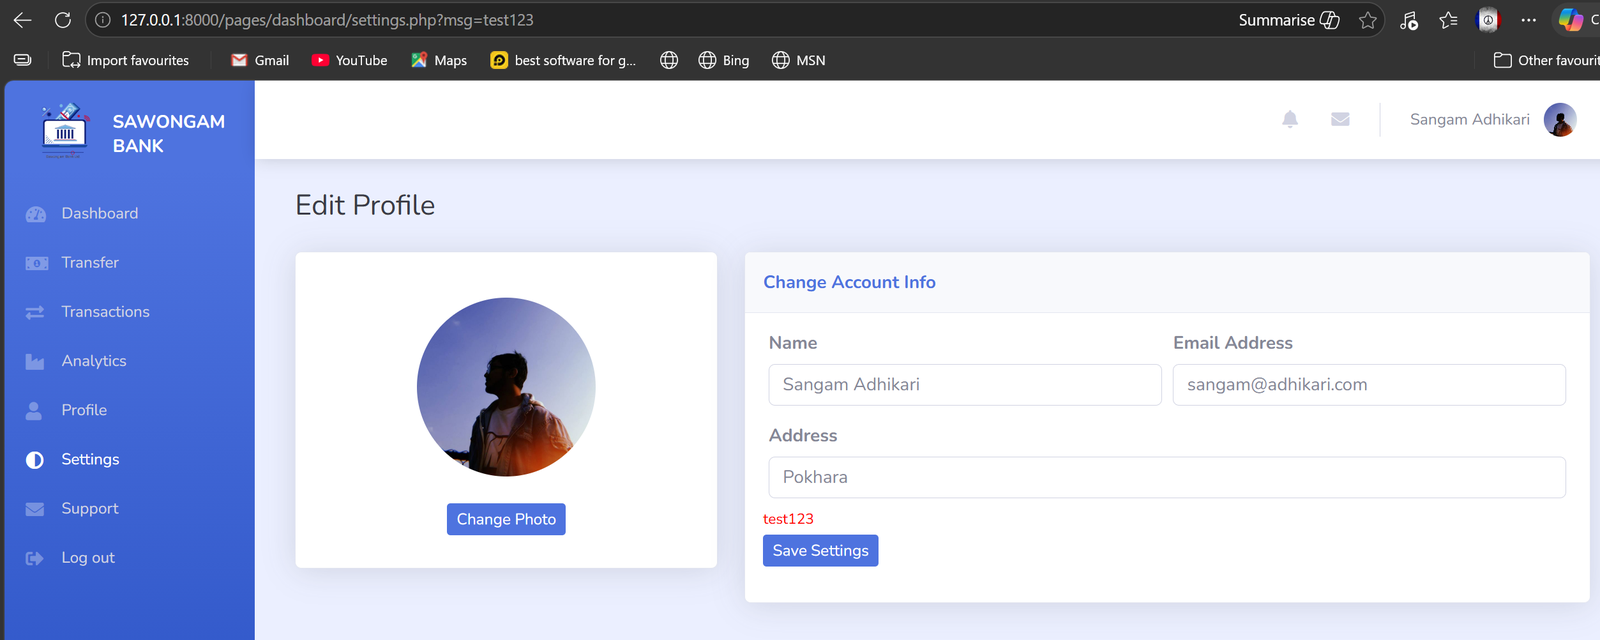
Wir können hier sehen, dass „test123“ unter dem Adressbereich angezeigt wird
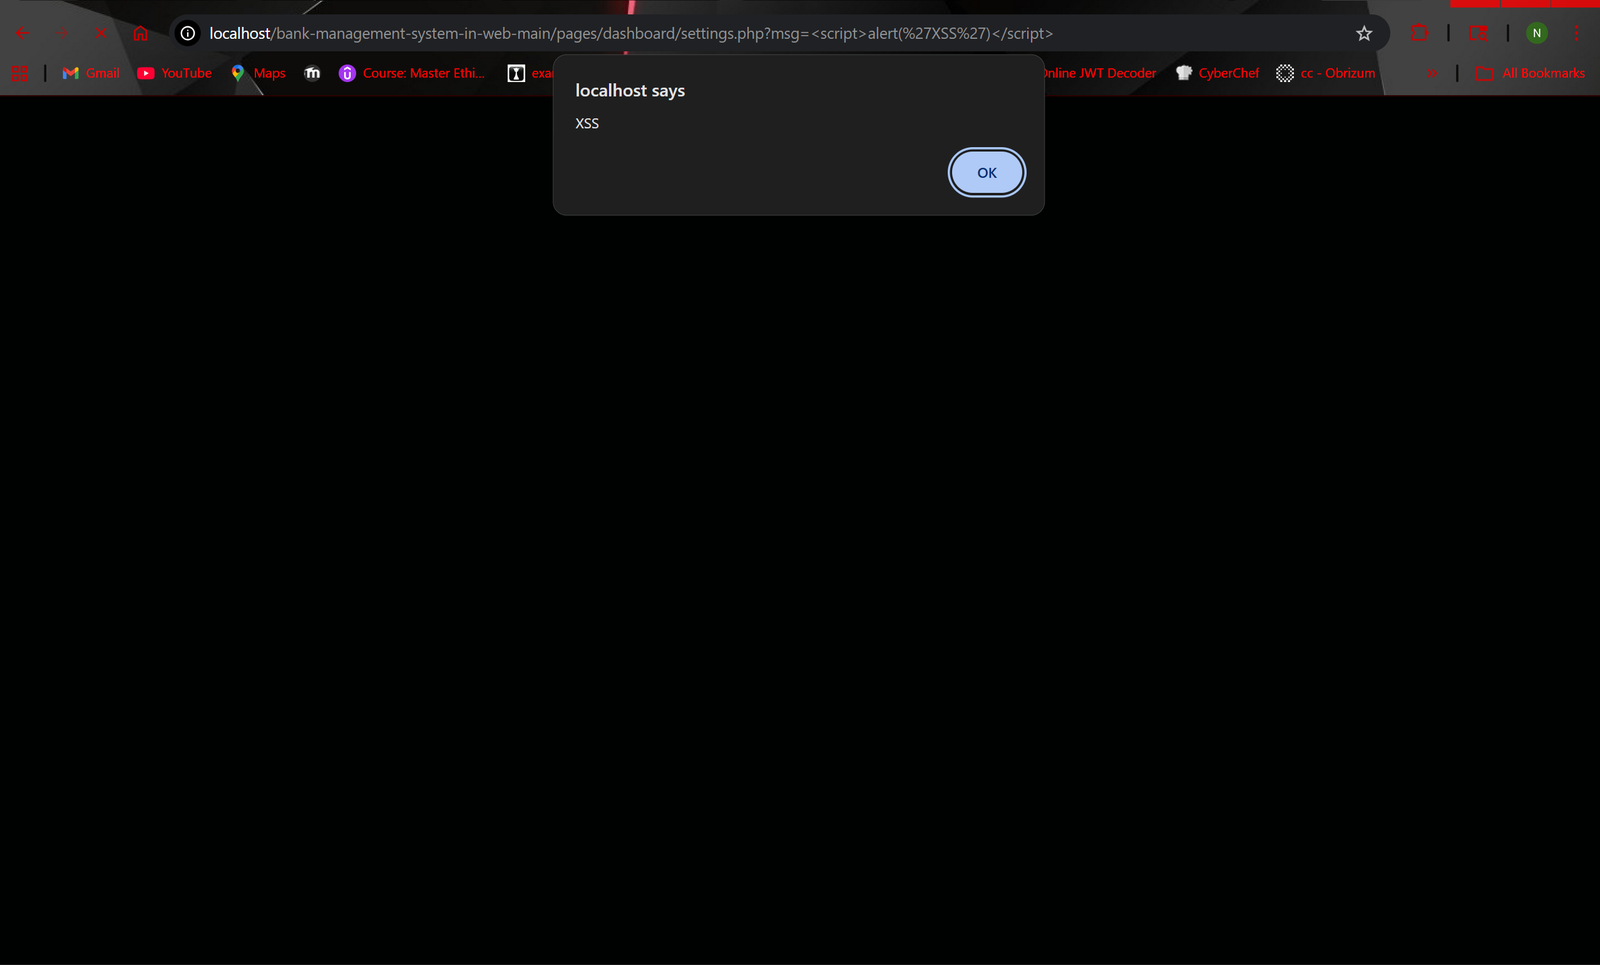
Es hat funktioniert!
verwenden Sie „http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg=“
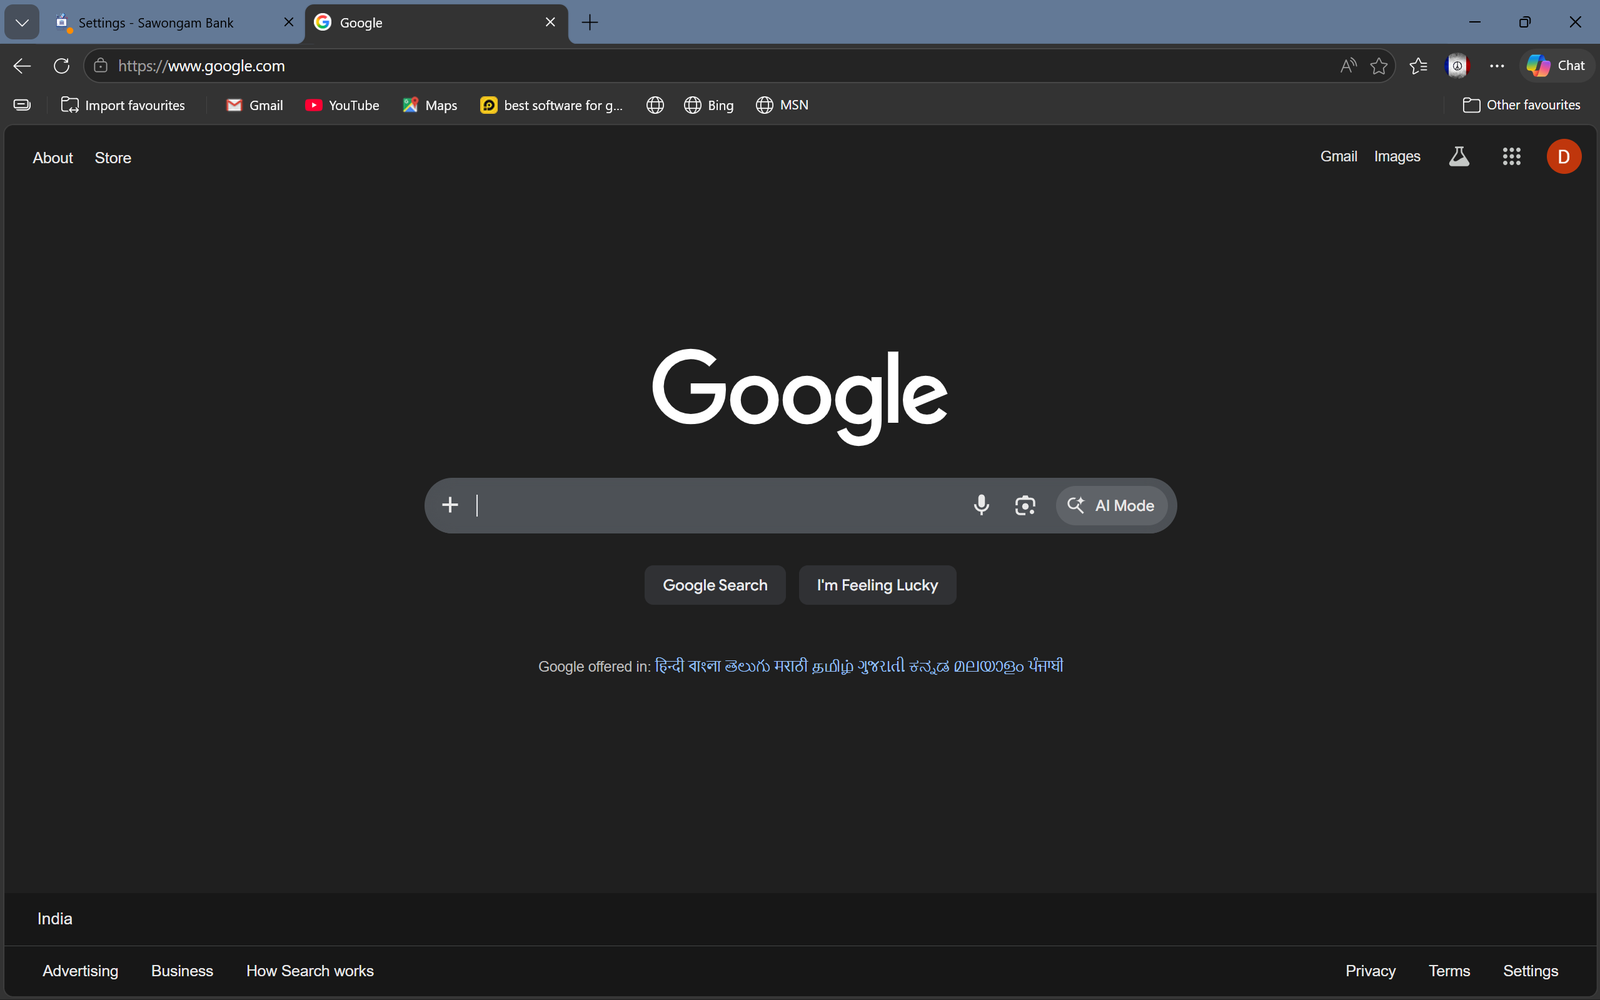
Es wird auf google.com oder die Website weitergeleitet, die Sie in der XSS-Payload angegeben haben






