
 usdag/sncscan
Werkzeug zur Analyse von SAP Secure Network Communications (SNC).

Werkzeug zur Analyse von SAP Secure Network Communications (SNC).
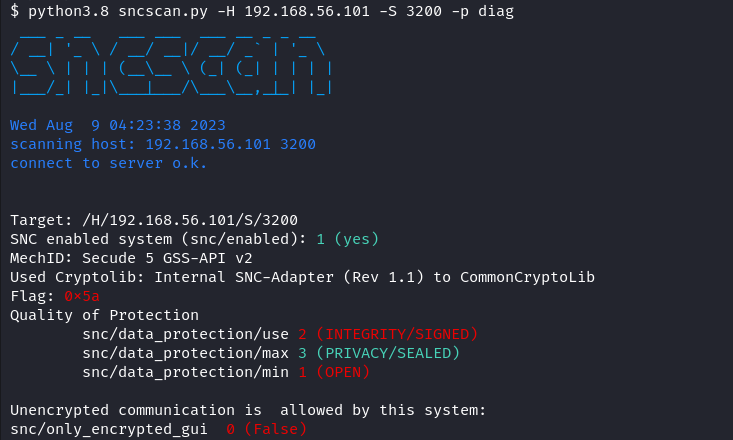
Im aktuellen Zustand kann sncscan verwendet werden, um die SNC-Konfigurationen für SAP Router- und DIAG (SAP GUI)-Verbindungen auszulesen. Die Implementierung für das SAP RFC-Protokoll befindet sich derzeit in der Entwicklung.
SAP Router können entweder SNC unterstützen oder nicht, eine feinere Konfiguration der SNC-Parameter ist nicht möglich.
Dennoch kann sncscan herausfinden, ob es aktiviert ist:
sncscan -H 10.3.161.4 -S 3299 -p router
Die SNC-Konfiguration einer DIAG-Verbindung, die von einer SAP GUI verwendet wird, kann vielseitigere Einstellungen haben als die Router-Konfiguration.
Ein detaillierter Überblick über die Systemparameter, die mit sncscan ausgelesen werden können und die Sicherheit der Verbindung beeinflussen, findet sich im Abschnitt Background
sncscan -H 10.3.161.3 -S 3200 -p diag
Mehrere Ziele können mit einem Befehl gescannt werden:
sncscan -L /H/192.168.56.101/S/3200,/H/192.168.56.102/S/3206
sncscan --route-string /H/10.3.161.5/S/3299/H/10.3.161.3/S/3200 -p diag
Voraussetzungen: Derzeit funktioniert sncscan nur mit der pysap-Bibliothek aus unserem Fork.
python3 -m pip install -r requirements.txt
oder
python3 setup.py test
python3 setup.py install
SAP-Protokolle wie DIAG oder RFC bieten selbst keine hohe Sicherheit. Um die Sicherheit zu erhöhen und Authentifizierung, Integrität und Verschlüsselung zu gewährleisten, ist die Verwendung von SNC (Secure Network Communications) erforderlich. SNC schützt die Datenkommunikationspfade zwischen verschiedenen Client- und Serverkomponenten des SAP-Systems, die das RFC-, DIAG- oder Router-Protokoll verwenden, indem bekannte kryptografische Algorithmen auf die Daten angewendet werden, um deren Sicherheit zu erhöhen. Es gibt drei verschiedene Schutzstufen, die für eine SNC-gesicherte Verbindung angewendet werden können:
Jedes SAP-System kann mit SNC-Parametern für die Kommunikationssicherheit konfiguriert werden. Die Stufe der SNC-Verbindung wird durch die Quality of Protection-Parameter bestimmt:
snc/data_protection/min: Mindestsicherheitsstufe, die für SNC-Verbindungen erforderlich ist.snc/data_protection/max: Höchste Sicherheitsstufe, die vom SAP-System initiiert wird.snc/data_protection/use: Standardsicherheitsstufe, die vom SAP-System initiiert wird.Zusätzliche SNC-Parameter können für weitere systemspezifische Konfigurationsoptionen verwendet werden, einschließlich des Parameters snc/only_encrypted_gui, der sicherstellt, dass verschlüsselte SAPGUI-Verbindungen erzwungen werden.
Solange ein SAP-System angesprochen wird, das SNC-Nachrichten senden kann, antwortet es auch auf gültige SNC-Anfragen, unabhängig davon, welche IP, welcher Port und welcher CN für SNC angegeben wurden. Diese Antwort enthält die Anforderungen, die das SAP-System an die SNC-Verbindung stellt, die dann verwendet werden können, um die SNC-Parameter zu ermitteln. Dies kann verwendet werden, um herauszufinden, ob ein SAP-System SNC aktiviert hat und, falls ja, welche SNC-Parameter gesetzt sind.






