Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
netstat2neo4j — Erstellt Cypher-CREATE-Anweisungen für Neo4j aus Netstat-Dateien von mehreren Maschinen. | Kitploit
Tools/GitHubGitHub/trinitor/netstat2neo4j
NetzwerkforensikInformationsbeschaffungLog-Analyse
GitHubtrinitor/netstat2neo4j

netstat2neo4j

Erstellt Cypher-CREATE-Anweisungen für Neo4j aus Netstat-Dateien von mehreren Maschinen.

Repository anzeigen
411197vor 5 JahrenVon Kitploit geprüft
Teilen

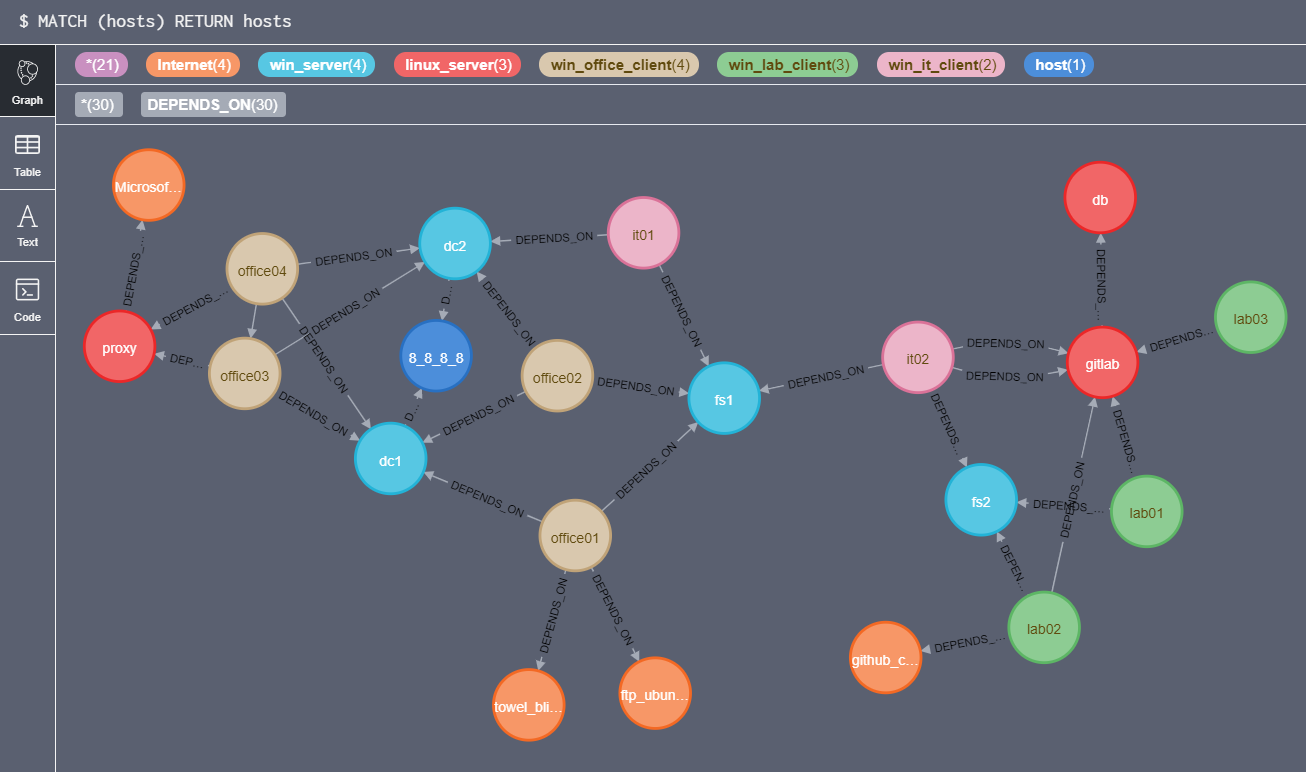
Netstat-Visualisierung mit Neo4j

screenshot

Beschreibung

Graphen helfen, Anomalien und Muster in großen Datensätzen zu erkennen.
Dieses Skript nimmt Netstat-Informationen von mehreren Hosts und formatiert sie so, dass sie in Neo4j importiert werden können.
Neo4j kann abgefragt werden, um Verbindungen zu bestimmten Hosts, von bestimmten Hosts zu finden, die Nutzung oder Protokolle zu ermitteln und vieles mehr.

Beispieldateien

Es gibt bereits einige Dateien im Beispielverzeichnis, mit denen Sie das Tool testen können.
Sie finden auch Beispielabfragen, die Ihnen eine grundlegende Vorstellung von den Suchmöglichkeiten geben.

Status

Derzeit wird das Tool mit der Netstat-Ausgabe von Windows-Systemen unter Verwendung des Befehls 'netstat -an' getestet.

Einrichtung

Docker und docker-compose installieren

https://docs.docker.com/install/linux/docker-ce/centos/
https://docs.docker.com/compose/install/

Dateien extrahieren

git clone https://github.com/trinitor/netstat2neo4j.git /opt/netstat2neo4j/

Container starten

cd /opt/netstat2neo4j/
docker-compose up -d

Anmeldung testen

https://ip:7474
Benutzer: neo4j
Passwort: neo4j

Netstat-Dateien hochladen

Kopieren Sie alle Netstat-Ausgabedateien (*.txt-Dateien) in /opt/netstat2neo4j/script/import/

Cypher-Anweisungen für Neo4j erstellen

cd /opt/netstat2neo4j/script/
bash csv2neo4j.sh

Die benötigten Cypher-Anweisungen finden Sie in create_database.txt

Datenbank erstellen

Öffnen Sie https://localhost:7474 im Browser
Kopieren Sie den Inhalt von create_database.txt
Fügen Sie ihn in die Befehlsleiste der Neo4j-Oberfläche ein

Beispielabfrage

MATCH (src)-[:DEPENDS_ON]->(dst)
WHERE src.ip STARTS WITH '192_168_'
RETURN src, dst

Es gibt auch eine query.txt im Beispielordner.

Fragen und Antworten

F: Das ist redundant. Wissen Sie nicht, dass es andere Projekte gibt?
A: Doch. Das ist nichts Neues oder Besonderes. Es gibt kostenlose Projekte, Tutorials und kommerzielle Produkte, die auf Agenten basieren, um Karten zu zeichnen und sogar Regeln durchzusetzen.
Einige Beispiele:

  • https://www.maltego.com
  • https://www.tanium.com/products/map/
  • https://www.illumio.com/
  • https://www.cisco.com/c/en/us/products/security/tetration/

Dieses kleine Projekt ist keinesfalls ein Ersatz.

F: Die Erstellung von Netstats auf allen Maschinen ist schwierig. Haben Sie eine Lösung?
A: Während Sie die Informationen mit WMI/PowerShell-Remoting sammeln können, empfehle ich nicht, ein Konto mit vollständigen Administratorrechten auf allen Ihren Systemen zu haben.
Verwenden Sie Ihr Konfigurationsmanagement, um die Netstat-Erstellung zu planen, oder verwenden Sie geplante Aufgaben. Dies liegt außerhalb des Rahmens dieses kleinen Projekts.
Wenn Sie ein Konto mit allen Schlüsseln zum Königreich verwenden möchten:
https://ijustwannared.team/2019/04/22/network-connection-footprinting-with-wmi-and-neo4j/

F: Sie müssen falsch liegen. Neo4j muss CSV-Dateien direkt lesen können. Warum erstellen Sie die Anweisungen selbst?
A: Sie haben recht. Es ist möglich, CSV-Dateien direkt zu importieren.
https://neo4j.com/developer/guide-import-csv/


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →