
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-9267 — Seagate Toolkit für Windows (Installer <2.35.0.6) ist anfällig für unsicheres DLL-Laden. Der Installer lädt DLLs aus dem Arbeitsverzeichnis ohne Validierung, sodass Angreifer eine schädliche DLL neben dem Installer platzieren und beliebigen Code ausführen können. | Kitploit
Tools/GitHubGitHub/tiger3080/cve-2025-9267
Privilege EscalationSchwachstellenanalyseExploitationLieferkettensicherheitBinary-Exploitation
GitHubtiger3080/cve-2025-9267

CVE-2025-9267

Seagate Toolkit für Windows (Installer <2.35.0.6) ist anfällig für unsicheres DLL-Laden. Der Installer lädt DLLs aus dem Arbeitsverzeichnis ohne Validierung, sodass Angreifer eine schädliche DLL neben dem Installer platzieren und beliebigen Code ausführen können.

Teilen
Repository anzeigen
49vor 1 JahrNoch nicht geprüft

CVE-2025-9267

Beschreibung

In Seagate Toolkit unter Windows besteht eine Schwachstelle durch unsicheres Laden von DLLs im Toolkit-Installationsprogramm (vor Version 2.35.0.6), bei der das Installationsprogramm versucht, DLLs aus dem aktuellen Arbeitsverzeichnis zu laden, ohne deren Herkunft oder Integrität zu validieren. Ein Angreifer, der eine schädliche DLL im selben Verzeichnis wie die ausführbare Installationsdatei platzieren kann (z. B. durch Kontrolle des Arbeits-/Installationsverzeichnisses), kann das Installationsprogramm dazu veranlassen, diese DLL mit den Berechtigungen des Benutzers zu laden und auszuführen, der das Installationsprogramm gestartet hat. Dies führt zu beliebiger Codeausführung. Das Problem beruht auf unsicheren DLL-Ladeverfahren, wie der Verwendung relativer Pfade oder dem Fehlen vollständig qualifizierter Pfade beim Aufruf von Systembibliotheken.

Betroffenes Produkt

  • Hersteller: Seagate Technology
  • Produkt: Seagate Toolkit
  • Plattform: Windows
  • Version: Vor 2.35.0.6
  • Komponente: Pfad der ausführbaren Dienstdatei

Details zur Schwachstelle

  • Schwachstellentyp:
    • CWE-427 — Uncontrolled Search Path Element
    • CWE-426 — Untrusted Search Path
  • Angriffsart: Lokal
  • Auswirkung:
    • Ausweitung auf SYSTEM-Berechtigungen
  • CVE-ID: CVE-2025-9267
  • CVSS-Score (CNA): 7.0 (Hoch)
  • CVSS-Vektor: CVSS:4.0/AV:L/AC:L/AT:N/PR:H/UI:P/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

Entdecker

Natthawut Saexu

Proof of Concept (PoC)

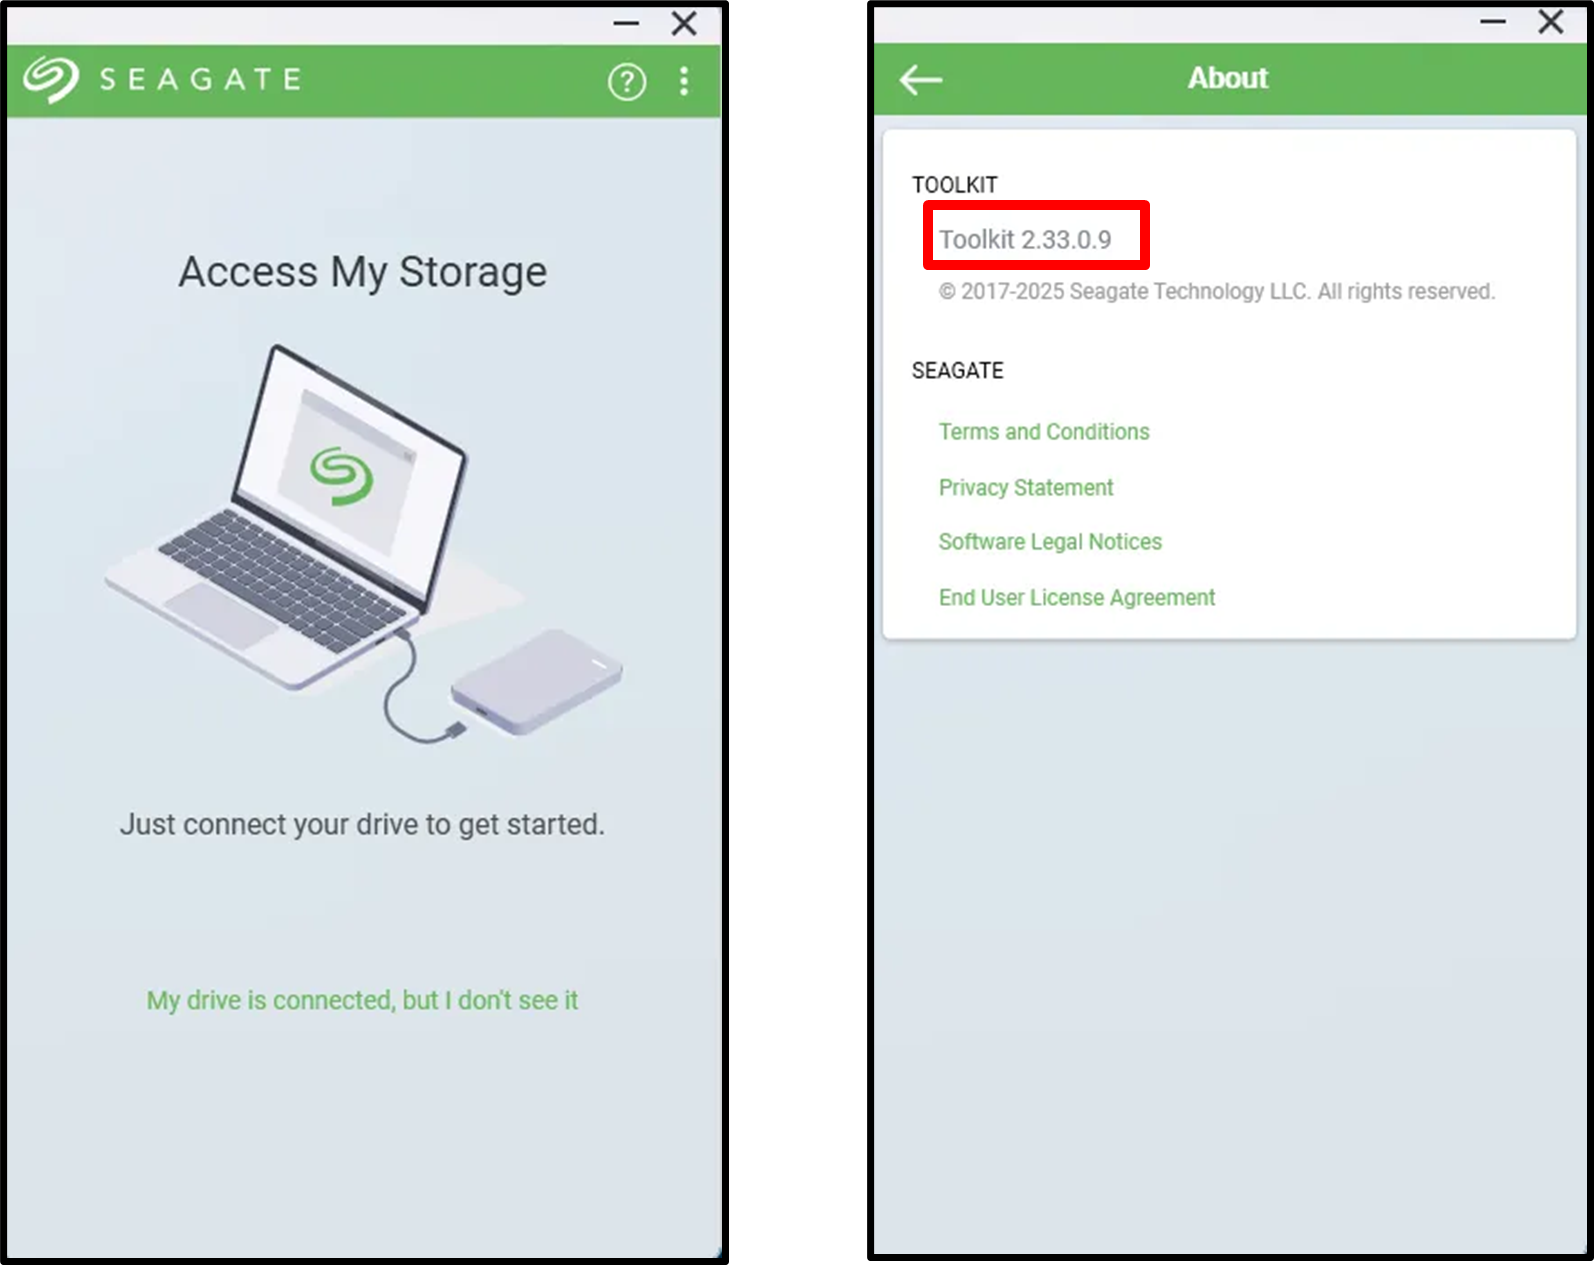
Der Tester bereitete eine schädliche DLL und ein Skript vor, um sie kontinuierlich in den vom Benutzer kontrollierten Pfad zu kopieren. PoC-Screenshot

Der Tester führte das Installationsprogramm aus und änderte den Installationspfad in einen vom Benutzer kontrollierbaren Speicherort. PoC-Screenshot

Nach Abschluss der Installation erhielt der Tester eine Reverse-Shell zurück zum Angreiferrechner mit SYSTEM-Berechtigungen. PoC-Screenshot PoC-Screenshot
Referenzen

  • NVD – CVE-2025-9267
  • MITRE-CVE-Eintrag
  • Herstellerhinweis – Seagate
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






