themalwareguardian/brokeclaudia
CVE-2025-41090 (brokeCLAUDIA): Fehlerhafte Zugriffskontrolle in microCLAUDIA, der Anti-Ransomware-Plattform von CCN-CERT.

 CVE-2025-41090 - Schwachstelle durch fehlerhafte Zugriffskontrolle in microCLAUDIA
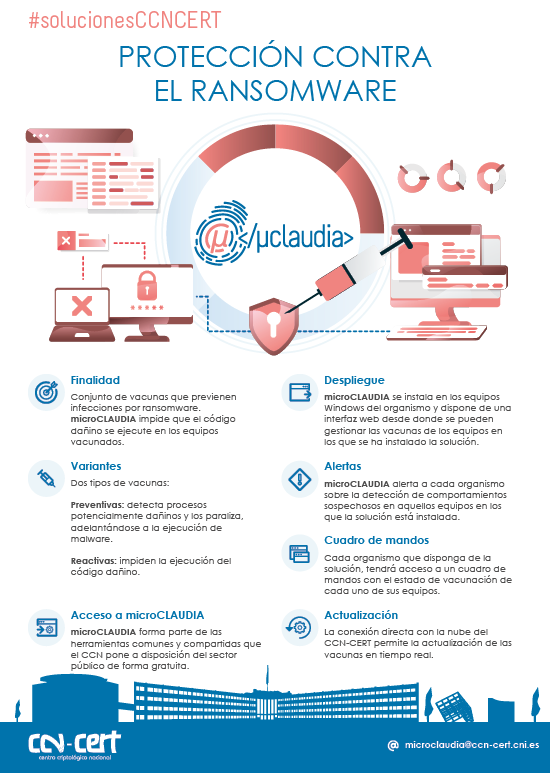
microCLAUDIA ist eine auf der CLAUDIA-Engine basierende Fähigkeit, die Schutz vor schädlichem Ransomware-Code für die Ausrüstung einer Organisation bietet. Dies geschieht durch einen leichtgewichtigen Agenten für Windows-Systeme, der die Bereitstellung und Ausführung von Impfstoffen übernimmt.
Die Verbindung des Agenten zum microCLAUDIA-Zentraldienst, der sich in der CCN-CERT-Cloud befindet, ermöglicht das Herunterladen und Ausführen der Impfstoffe, die die Organisation für ihre Computer konfiguriert hat. Nach dem Herunterladen benötigt der Agent für seine Ausführung weder eine Verbindung zur Cloud noch einen in der Organisation installierten Zentraldienst oder Server. Ebenso bietet der Dienst eine automatische Aktualisierung dieser Impfstoffe an, um Anpassungen an neue Arten der Ausführung von Ransomware abzudecken.
Andererseits verwaltet das CCN-CERT den Zentraldienst in seiner Cloud und ist für die Erzeugung neuer Impfstoffe verantwortlich, sodass die Organisation auf diesen Dienst zugreifen und auf diese Weise den allgemeinen Impfstatus ihrer Geräte überprüfen und sogar deren Anwendung konfigurieren kann.
microCLAUDIA kann über ein beliebiges Softwareverteilungswerkzeug oder über Windows-Richtlinien bereitgestellt werden. Darüber hinaus sind keine zusätzlichen Änderungen am Netzwerk der Organisation erforderlich.
 https://www.cve.org/CVERecord?id=CVE-2025-41090
 https://www.incibe.es/en/incibe-cert/notices/aviso/improper-access-control-ccn-cert-microclaudia
 https://cwe.mitre.org/data/definitions/306.html
Fehlerhafte Zugriffskontrolle-Schwachstellen bestehen, wenn ein Benutzer auf Ressourcen zugreifen oder Aktionen ausführen kann, die er eigentlich nicht ausführen dürfte.
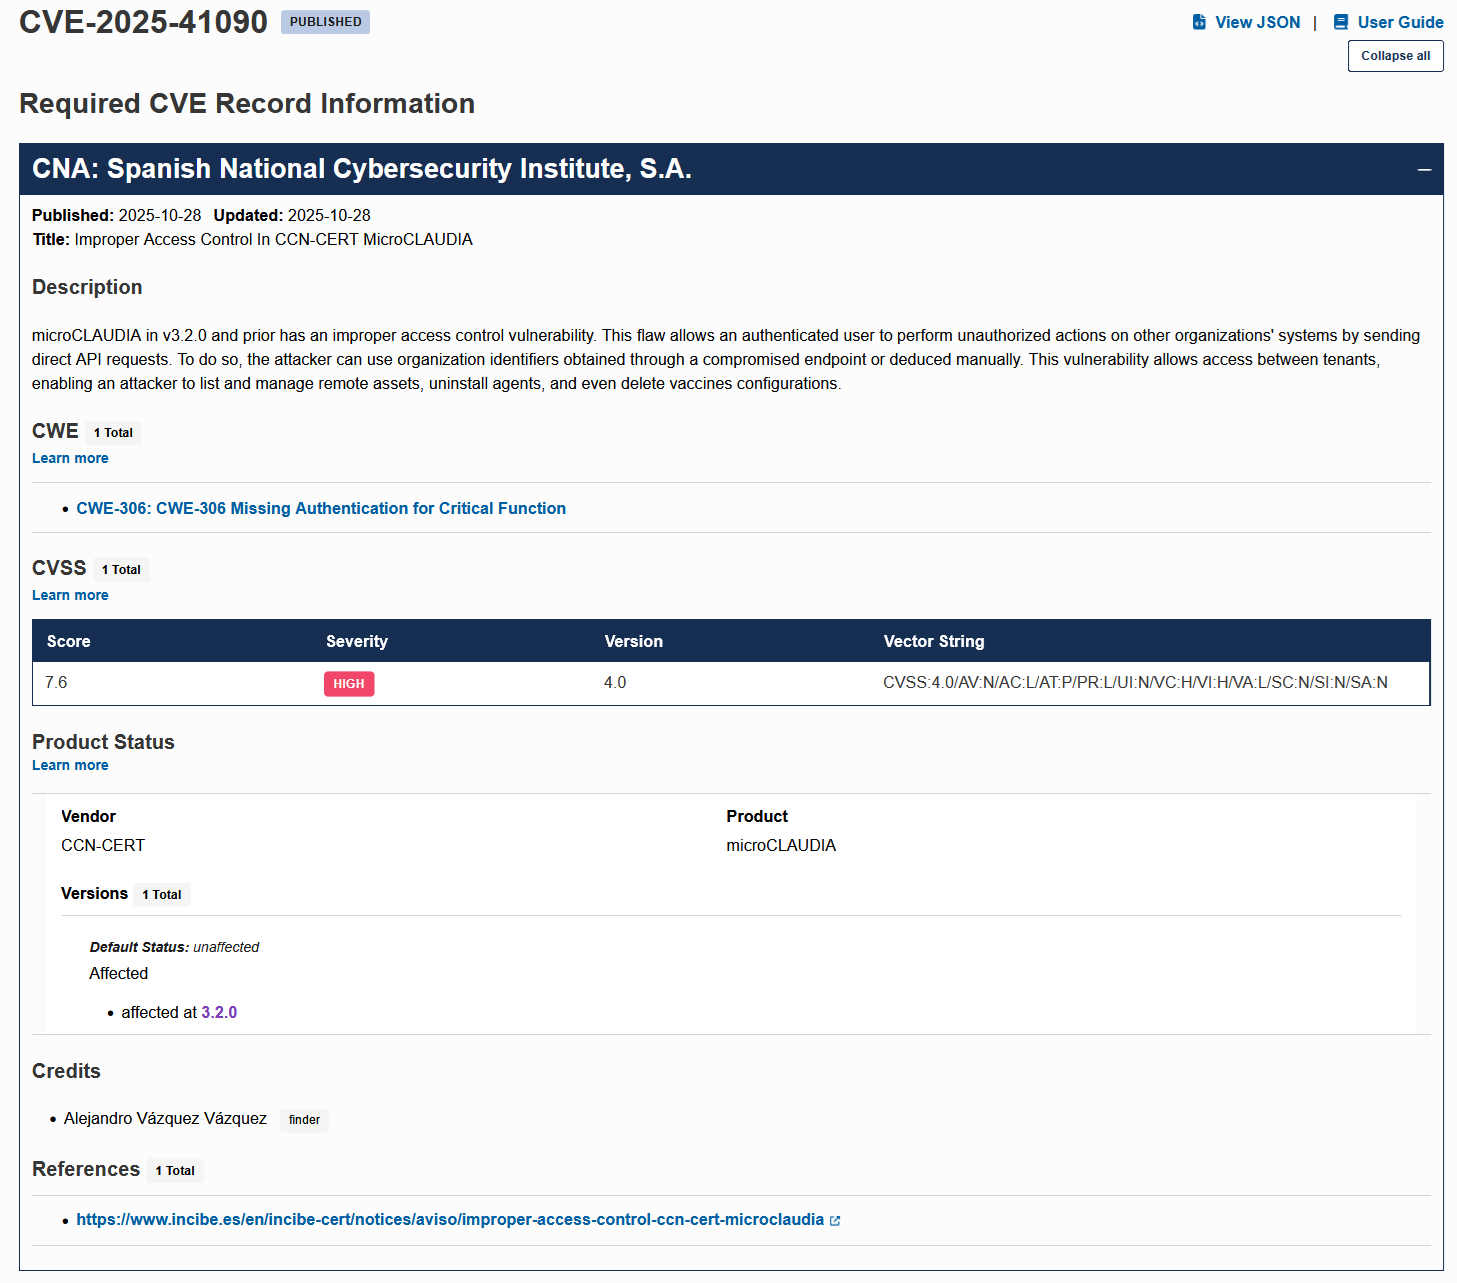
In Version 3.2.0 und früheren Versionen von microCLAUDIA besteht eine Schwachstelle durch fehlerhafte Zugriffskontrolle (brokeCLAUDIA), die es einem Angreifer, der zuvor Zugriff auf ein Konto erlangt hat, ermöglicht, auf Daten anderer Organisationen zuzugreifen oder diese zu ändern, die nicht mit dem Benutzer verbunden sind.
Mit anderen Worten könnte der Angreifer Informationen aus Organisationen manipulieren, die nicht direkt mit dem kompromittierten Konto zusammenhängen.
Um diese Schwachstelle erfolgreich auszunutzen, ist es entscheidend, die folgenden Kernaspekte zu verstehen:
Um die in microCLAUDIA identifizierte Schwachstelle durch fehlerhafte Zugriffskontrolle zu beheben, ist es wichtig, mehrere zentrale Maßnahmen umzusetzen. In erster Linie ist es unerlässlich, die API-Kontrollen zu verstärken, um unbefugten Zugriff auf Informationen zu verhindern. Implementieren Sie Prüfungen, um sicherzustellen, dass der direkte Zugriff auf Daten beschränkt ist, und setzen Sie Verifizierungsprozesse durch, um die Zuordnung des Benutzers zu der Organisation zu bestätigen, bevor Zugriff gewährt wird.
Darüber hinaus ist es entscheidend, das spezifische Sicherheitsproblem im Zusammenhang mit der Übertragung von Kennungen in GET-Anfragen zu beheben. Dies bedeutet sicherzustellen, dass für die Hauptfunktionalität wichtige Kennungen nicht auf eine Weise übertragen werden, die sie offenlegt. Die Verwendung sicherer Übertragungsmethoden wird dringend empfohlen, um diesen Aspekt der Sicherheitsarchitektur von microCLAUDIA zu stärken.
Durch die sorgfältige Umsetzung dieser Maßnahmen kann die identifizierte Schwachstelle durch fehlerhafte Zugriffskontrolle in microCLAUDIA wirksam entschärft werden. Die Kombination aus verbesserten API-Kontrollen und sicheren Datenübertragungspraktiken bildet eine robuste Verteidigung und verringert das Risiko unbefugten Zugriffs und der Manipulation sensibler Informationen erheblich.
Die ursprünglichen Präsentationsmaterialien finden Sie unten: