 teler-sh/teler
HTTP-Intrusion-Erkennung in Echtzeit

[!IMPORTANT]
Liebe Nutzer,Wir möchten Ihnen einige wichtige Informationen zur Entwicklung von teler IDS mitteilen.
🛑 Die Entwicklung von teler IDS ist derzeit pausiert. Wir freuen uns jedoch, Ihnen mitteilen zu können, dass wir einen mutigen Schritt unternommen haben und mit einer vollständigen Überarbeitung von Grund auf beginnen, um den gesamten Entwicklungsprozess zu verbessern. 🚀
Parallel dazu arbeiten wir aktiv an der Roadmap für teler IDS v3. 📝
Was wir zu diesem Zeitpunkt verraten können, ist, dass Version 3 eBPF & teler-waf als Unterstützung nutzen wird, was fortschrittliche Funktionen und Fähigkeiten verspricht. 🌟Wenn Sie Feedback oder Vorschläge zu den Funktionen haben, die Sie in teler IDS v3 sehen möchten, nehmen Sie bitte an unserer anonymen Umfrage teil 👉 https://s.surveyplanet.com/8he6p7rq
Bleiben Sie dran für weitere Updates, während wir weiterhin unser Intrusion-Detection-System innovieren und verbessern! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
Beste Grüße!
dw1
Wie angekündigt in teler-announce#Fm8Yjh_4of0.
[!NOTE] In der Zwischenzeit können Sie die neueste v2-Version installieren und herunterladen, um sie weiterhin zu nutzen.



Echtzeit-HTTP-Intrusion-Detection
Beitragen
·
Neues
·
Fehler melden
·
Feature anfragen
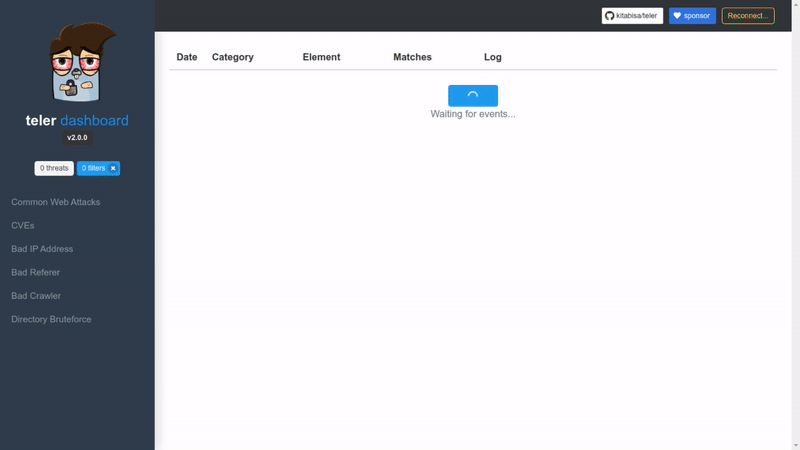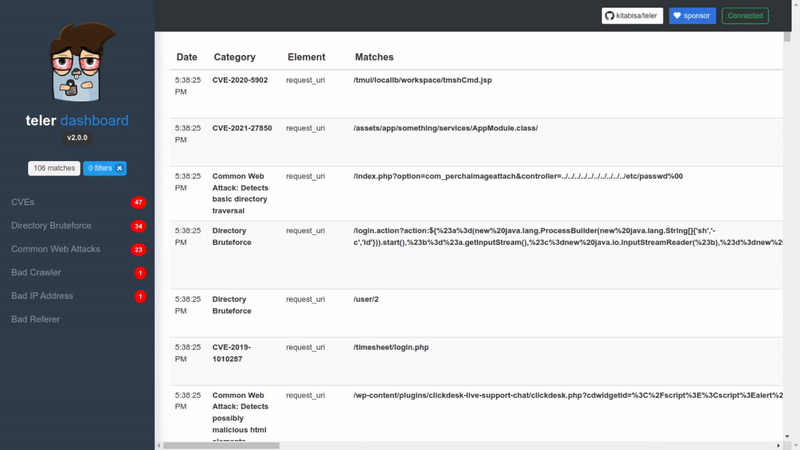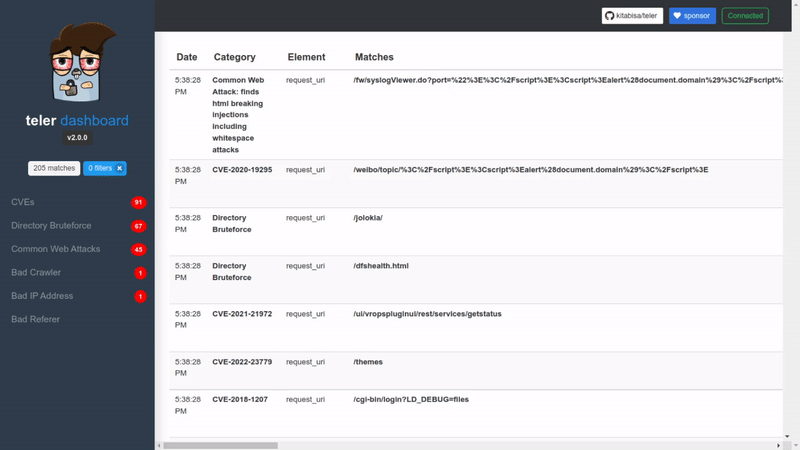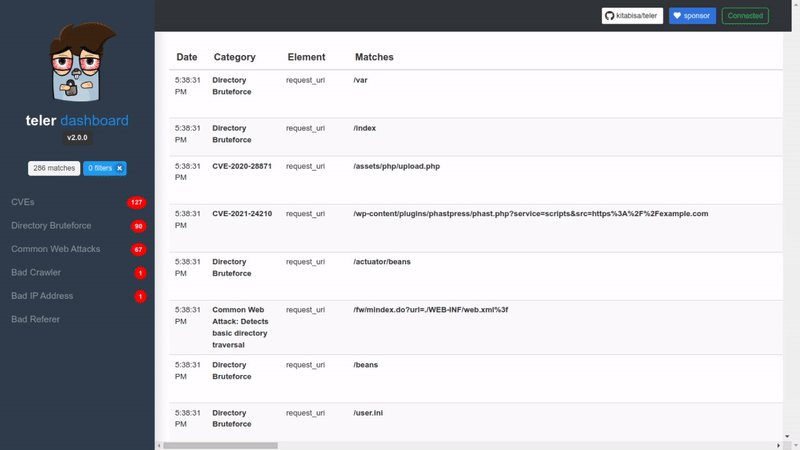
teler ist eine Echtzeit-Intrusion-Detection und Bedrohungswarnung basierend auf Webserver-Logs, die in einem Terminal läuft, mit Ressourcen, die wir sammeln und von der Community bereitstellen. ❤️
| CLI | Dashboard |
|---|---|
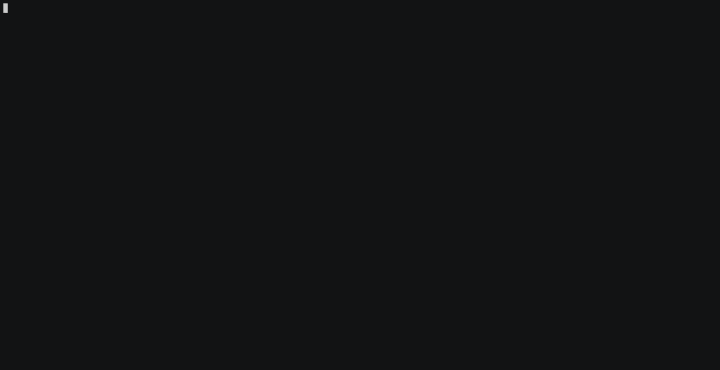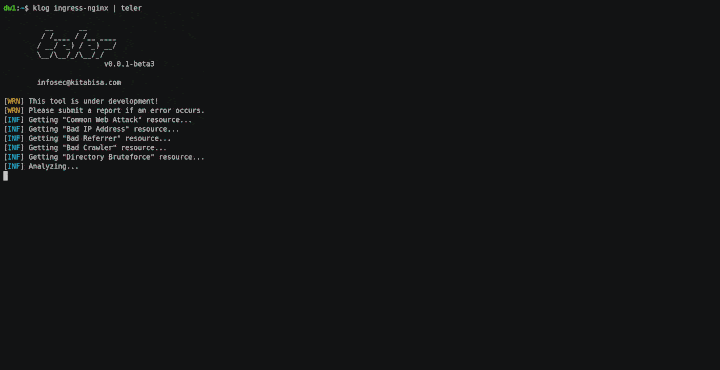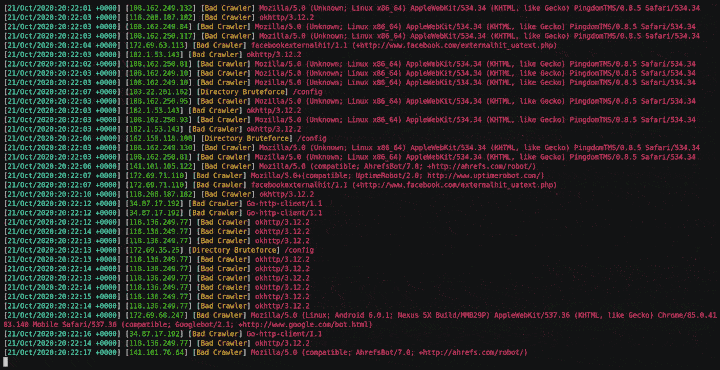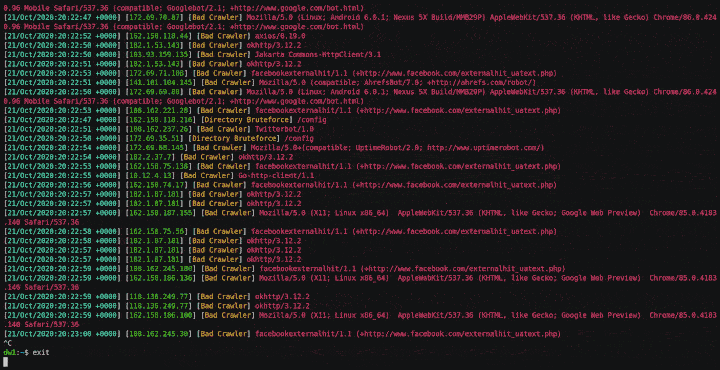 | 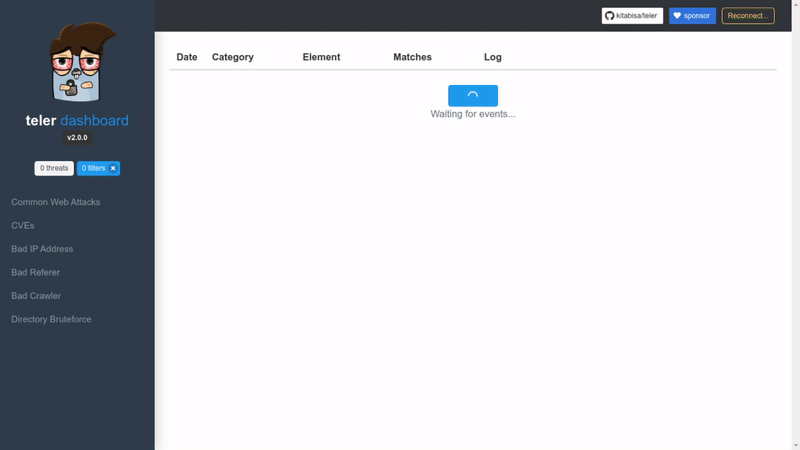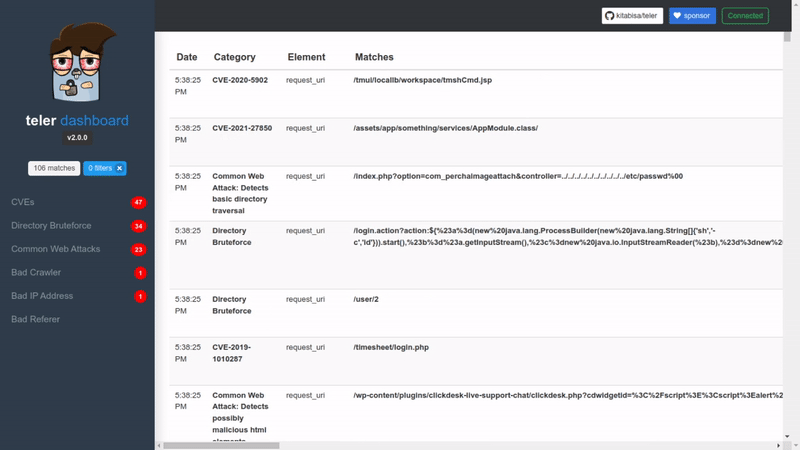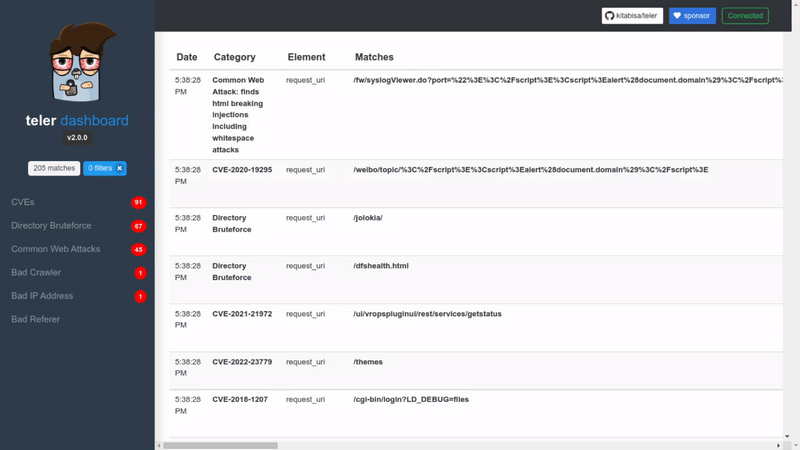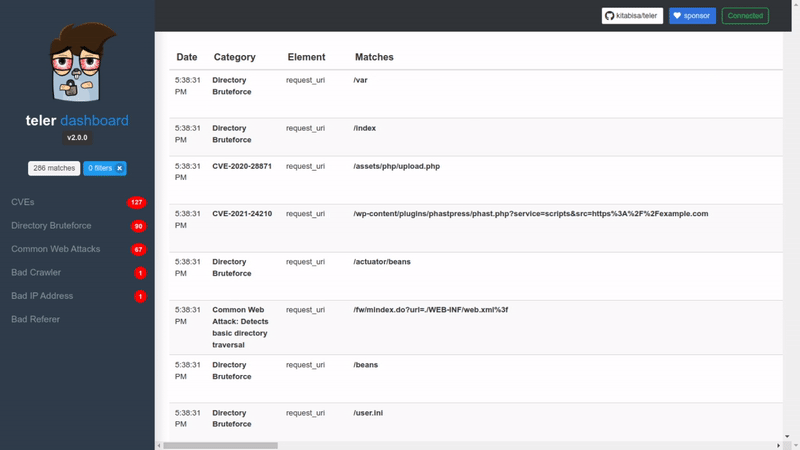 |
[!NOTE] Wenn Sie von einer Version vor v2 aufwärts aktualisieren, gibt es einige breaking changes, die Konfigurationsdateien betreffen. Die entsprechenden Anpassungen finden Sie in der teler.example.yaml-Datei.
Siehe auch:
Echtzeit: Analysieren Sie Logs und identifizieren Sie verdächtige Aktivitäten in Echtzeit.
Benachrichtigungen: teler bietet Benachrichtigungen, wenn eine Bedrohung erkannt wird, Push-Benachrichtigungen umfassen Slack, Mattermost, Telegram und Discord.
Überwachung: Wir haben eigene Metriken, um Bedrohungen einfach zu überwachen, und verwenden dafür Prometheus.
Protokollierung: wird auch in Dateiform bereitgestellt oder sendet erkannte Bedrohungen an die Suchmaschine Zinc Logs.
Aktuelle Ressourcen: Die Sammlungen werden kontinuierlich aktualisiert.
Minimale Konfiguration: Sie können es einfach gegen Ihre Logdatei ausführen, das Logformat angeben und teler analysiert das Log und zeigt Ihnen Warnungen an!
Flexible Logformate: teler erlaubt jedes benutzerdefinierte Logformat! Es hängt ganz davon ab, wie Sie das Logformat in der Konfigurationsdatei angeben.
Benutzerdefinierte Bedrohungsregeln: Möchten Sie ein breiteres Spektrum an Bedrohungen abdecken, anstatt der engine-basierten (Standard-)Regeln? Sie können Bedrohungsregeln anpassen!
Inkrementelle Logverarbeitung: Benötigen Sie Datenpersistenz anstelle von Buffer-Stream? teler kann Logs inkrementell über die Optionen zur Datenspeicherung auf der Festplatte verarbeiten.
teler wurde als schneller, terminalbasierter Bedrohungsanalysator konzipiert. Seine Kernidee ist es, Bedrohungen schnell zu analysieren und in Echtzeit zu jagen!
Hier eine Vorschau von teler mit verschiedenen Nutzungsbedingungen:
| Buffer-Streams | Inkrementell |
|---|---|
 |  |
Die gesamte Dokumentation zu Installation, Verwendung und Konfiguration finden Sie auf teler.app.
Dieses Projekt existiert dank aller Menschen, die dazu beitragen. Informationen zur Einrichtung einer Entwicklungsumgebung und zu den Beitragsrichtlinien finden Sie in CONTRIBUTING.md.
