
🛡️ CVE-2026-64638 - WordPress Security Assessment Suite (CVSS 8.9) | WordPress 4.7.0-7.0.2 Pentest-Toolkit. Enthält Module zur Schwachstellenbewertung und erweiterten Analyse. 🐍 Safe Check & Exploit, 2 Modi. Erweitertes Blue&Red Team Best 2026-64638 Toolkit, nur für autorisierte Nutzung. Bleibt legal <3zd
 tc4dy/cve-2026-64638-poc-exploit



** NUR ZUR ETHISCHEN VERWENDUNG – AUTORISIERTE SICHERHEITSTESTS**
Dieses Repository stellt Tools ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
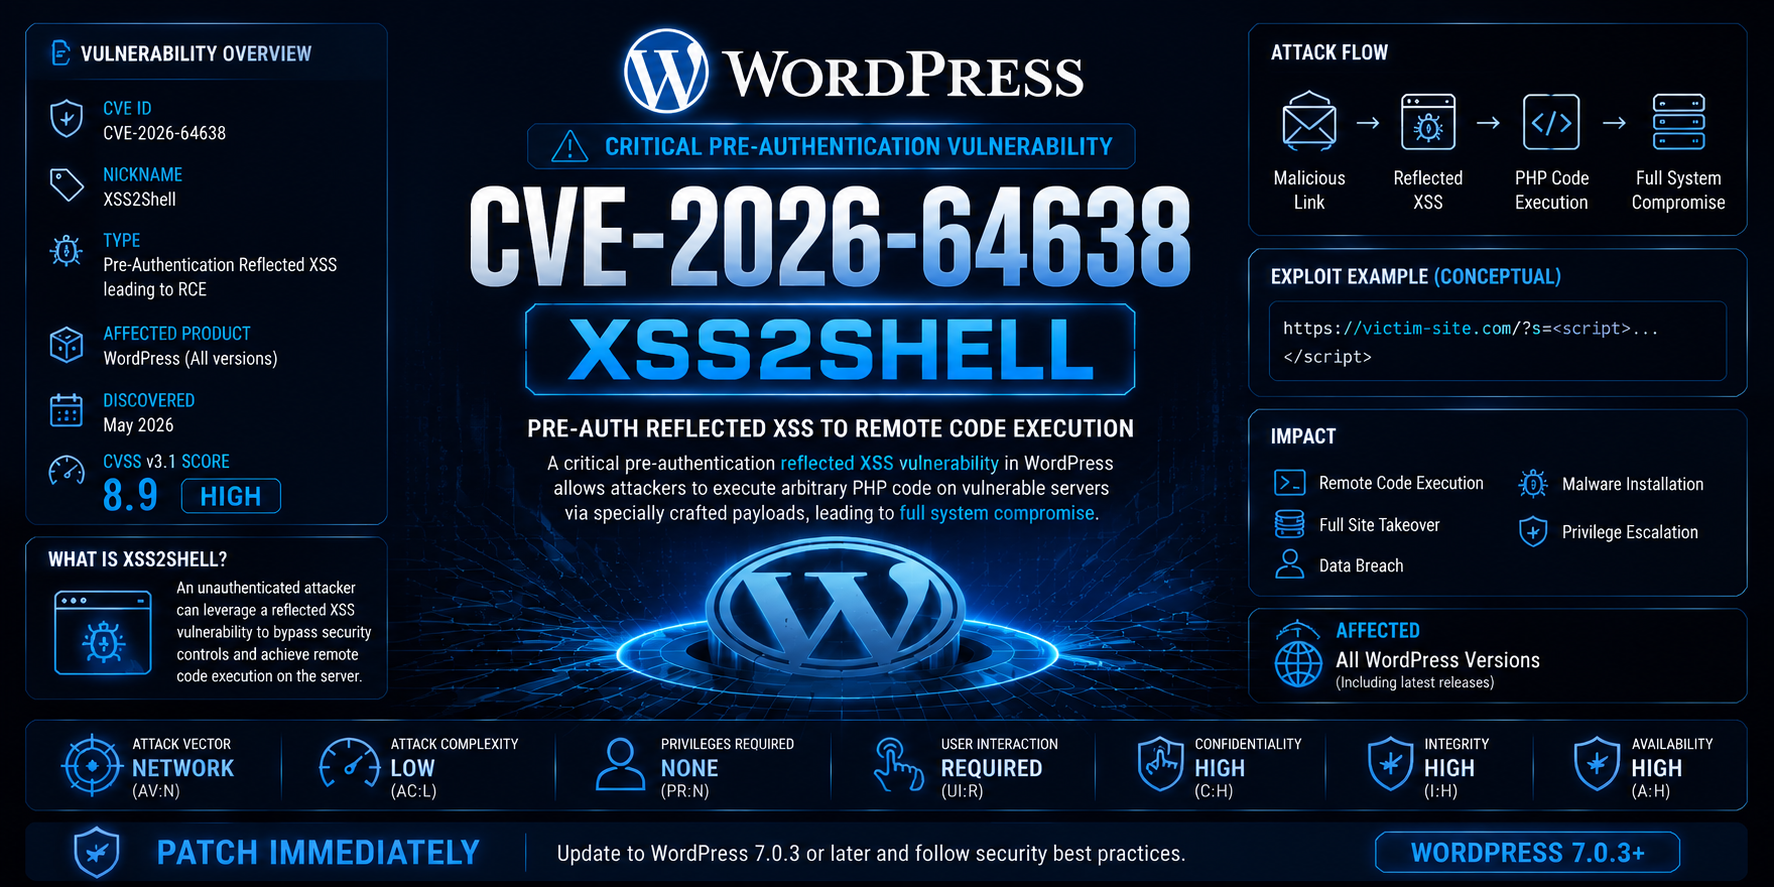
CVE‑2026‑64638 ist eine kritische, reflektierte Pre‑Authentication‑XSS‑Schwachstelle im WordPress‑Kern in den Versionen 4.7.0 bis 7.0.2, die es einem Angreifer ermöglicht, einen XSS‑Angriff zu vollständiger Remote Code Execution (RCE) über die Application‑Password‑Funktion zu eskalieren.
strip_tags() und WordPress' wp_kses_post() parsen HTML‑Tags unterschiedlich, wodurch bösartige Eingaben die Sanitierung umgehen können.wp-login.php). Bei fehlgeschlagenem Login wird die Payload zurückgespiegelt und im Browser des Opfers ausgeführt.| Tool | Zweck | Vorgesehener Benutzer |
|---|---|---|
exploit.py | Vollständiges Exploitation‑Toolkit mit Reverse Shell, Persistenz, C2, Privilegieneskalation, Speicherforensik, Datenbank‑Dump, SSH‑Key‑Extraktion und Massenscanning. | Red Teams / autorisierte Pentester |
safecheck.py | Nicht‑intrusiver Schwachstellen‑Scanner, der XSS‑Reflexion erkennt und die Sicherheitslage bewertet, ohne eine bösartige Payload auszuführen. Erstellt detaillierte Berichte. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safecheck.py |
|---|---|---|
| Schwachstellenerkennung | [+] | [+] |
| WordPress‑Versionserkennung | [+] | [+] |
| XSS‑Reflexionserkennung | [+] | [+] |
| Application‑Password‑Erfassung | [+] | [-] |
| Plugin‑Upload (RCE) | [+] | [-] |
| Reverse Shell | [+] | [-] |
| C2‑Beaconing (HTTP/DNS/Telegram) | [+] | [-] |
| Privilegieneskalation | [+] | [-] |
| Speicherforensik | [+] | [-] |
| Datenbank‑Dump | [+] | [-] |
| SSH‑Key‑Extraktion | [+] | [-] |
| Persistenzmethoden | [+] | [-] |
| Audit der Sicherheitsheader | [-] | [+] |
| Prüfung auf Config‑Datei‑Exposition | [-] | [+] |
| Prüfung auf Directory Listing | [-] | [+] |
| Prüfung auf phpinfo‑Exposition | [-] | [+] |
| Massenscanning | [+] | [+] |
| Proxy‑Unterstützung | [+] | [+] |
| Tor‑Unterstützung | [+] | [+] |
| Ngrok‑Tunneling | [+] | [-] |
| Interaktive Shell | [+] | [-] |
| Nicht‑intrusiver (sicherer) Modus | [-] | [+] |
| JSON‑ / Berichtsausgabe | [+] | [+] |
| Szenario | Empfohlenes Tool |
|---|---|
| Blue Team – Überprüfung, ob Ihre WordPress‑Installation anfällig ist | safecheck.py |
| Sicherheitsaudit – nicht‑intrusive Schwachstellenbewertung | safecheck.py |
| Red Team – autorisierte Penetrationstests mit vollständiger Exploitation | exploit.py |
| Bug Bounty – Tests zur verantwortungsvollen Offenlegung | safecheck.py |
| Massenscanning – Überprüfung mehrerer Ziele auf Anfälligkeit | exploit.py oder safecheck.py |
| Incident Response – Überprüfung, ob Systeme kompromittiert wurden | safecheck.py |
| Erweiterte Post‑Exploitation – Persistenz, C2, Forensik | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel‑WordPress‑URL (z. B. https://wordpress-site.com) |
-l, --list | Datei mit Zielliste (eine pro Zeile) für Massenscanning |
--lhost | Lokale IP‑Adresse für Reverse‑Shell‑Callbacks |
--lport | Lokaler Port für Reverse Shell (Standard: 4444) |
--proxy | HTTP/HTTPS‑Proxy (z. B. http://127.0.0.1:8080) |
--timeout | Request‑Timeout in Sekunden (Standard: 10) |
--retry | Anzahl der Wiederholungsversuche (Standard: 3) |
--threads | Anzahl der Threads für Massenscanning (Standard: 5) |
--exploit | Automatische Exploitation anfälliger Ziele während des Massenscans |
--ngrok-token | Ngrok‑Authtoken für externes Tunneling |
--payload-type | XSS‑Payload‑Typ: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Session Hijacking aktivieren (Admin‑Cookies stehlen) |
--dump-db | WordPress‑Datenbank dumpen (erfordert pymysql) |
--extract-ssh | SSH‑Keys aus dem Zielsystem extrahieren |
--tor | Datenverkehr über Tor leiten (socks5h://127.0.0.1:9050) |
--stealth | Stealth‑Modus aktivieren (Header spoofen, Requests verzögern) |
--no-cleanup | Log‑Bereinigung nach der Exploitation überspringen |
--ssl-verify | SSL‑Zertifikate verifizieren |
--c2-type | C2‑Typ: http, dns, telegram |
--c2-server | C2‑Server‑URL oder Telegram‑Bot‑Token |
--auto-priv-esc | Automatische Privilegieneskalation nach Shell |
--memory-forensics | Speicherforensik‑Modul aktivieren |
-v, --verbose | Ausführliche Ausgabe |
-q, --quiet | Quiet‑Modus (minimale Ausgabe) |
safecheck.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel‑WordPress‑URL (z. B. https://wordpress-site.com) |
-l, --list | Datei mit Zielliste (eine pro Zeile) für Massenscanning |
--timeout | Request‑Timeout in Sekunden (Standard: 10) |
--retry | Anzahl der Wiederholungsversuche (Standard: 3) |
--threads | Anzahl der Threads für Massenscanning (Standard: 5) |
--proxy | HTTP/HTTPS‑Proxy (z. B. http://127.0.0.1:8080) |
--tor | Datenverkehr über Tor leiten (socks5h://127.0.0.1:9050) |
--ssl-verify | SSL‑Zertifikate verifizieren |
--output | Ausgabedatei für JSON‑Bericht |
-v, --verbose | Ausführliche Ausgabe |
-q, --quiet | Quiet‑Modus (minimale Ausgabe) |
