
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-34632 — Reflektiertes XSS in 1000projects Book Management System 1.0 | Kitploit

Tools/GitHubGitHub/ssophiz/cve-2023-34632
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHubssophiz/cve-2023-34632

CVE-2023-34632

Reflektiertes XSS in 1000projects Book Management System 1.0

Repository anzeigen
27vor 9 MonatenNoch nicht geprüft
Teilen

CVE-2023-34632

Reflektiertes XSS in 1000projects Book Management System 1.0

image

CVE-2023-34632

Reflektiertes Cross-Site Scripting (XSS) in 1000projects Book Management System 1.0


Beschreibung

Eine reflektierte Cross-Site Scripting (XSS) Schwachstelle wurde im 1000projects Book Management System Version 1.0 entdeckt. Die Schwachstelle besteht in der Suchfunktion (index.php), bei der benutzereingegebene Daten über den Parameter search ohne ordnungsgemäße Bereinigung oder Ausgangskodierung in der HTTP-Antwort widergespiegelt werden.

Ein Angreifer kann eine bösartige URL mit JavaScript-Code erstellen. Wenn ein Opfer auf den Link klickt, wird das Skript im Kontext der Browsersitzung des Opfers ausgeführt, was möglicherweise zu Session-Hijacking, Diebstahl von Anmeldeinformationen oder Phishing-Angriffen führen kann.


Betroffenes Produkt

ElementDetail
Anbieter1000projects
ProduktBuchverwaltungssystem
Version1.0
Komponenteindex.php (Suchfunktion)
TechnologiePHP / MySQL

Schwachstellendetails

ElementDetail
CVE-IDCVE-2023-34632
TypCWE-79: Unzureichende Neutralisierung von Eingaben während der Generierung von Webseiten (Reflektiertes XSS)
AngriffsvektorNetzwerk
AngriffskomplexitätNiedrig
Erforderliche BerechtigungenKeine
BenutzerinteraktionErforderlich (Opfer klickt manipulierten Link)
CVSS 3.1 Wert6.1 (Mittel)
CVSS VektorCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N

Konzeptnachweis

Payload

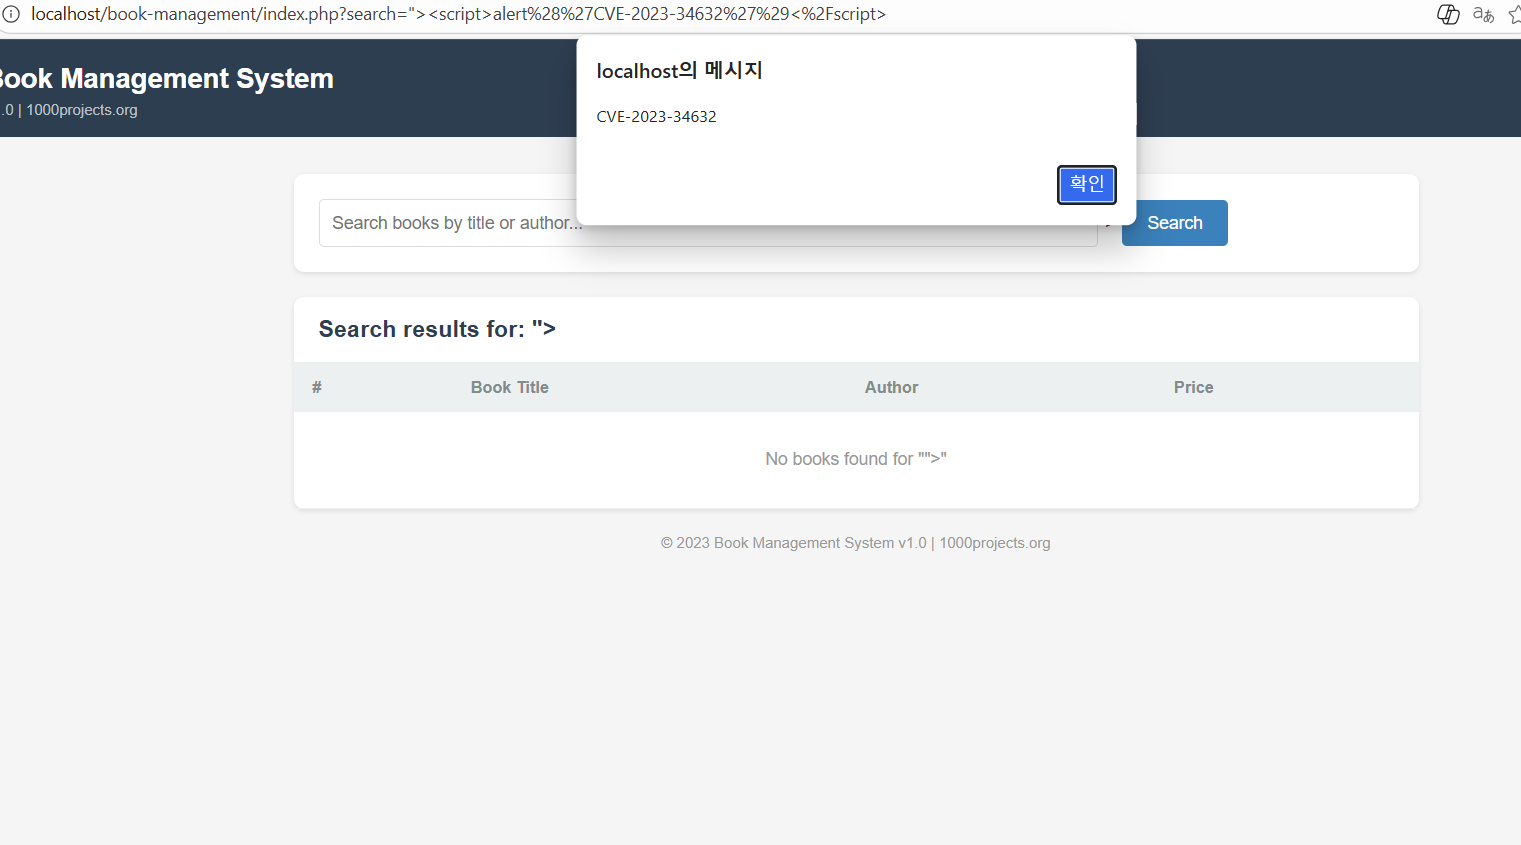
http://localhost/book-management/index.php?search="><script>alert('CVE-2023-34632')</script>

Schritte zur Reproduktion

  1. Installieren Sie XAMPP/WAMP und deployen Sie das Book Management System 1.0 im Webroot.
  2. Navigieren Sie im Browser zur Anwendung.
  3. Geben Sie die folgende Payload in das Suchfeld ein (oder besuchen Sie die oben erstellte URL):
    "><script>alert('CVE-2023-34632')</script>
    
  4. Beobachten Sie das JavaScript-Alert-Popup, das die XSS-Schwachstelle bestätigt.

Screenshot

XSS PoC

Alternative Payloads

">
"><svg/onload=alert('CVE-2023-34632')>

Grundursache

Der Wert des Parameters search wird direkt in die HTML-Antwort eingebettet, ohne jegliche Bereinigung. Der PHP-Code wendet htmlspecialchars() oder eine äquivalente Ausgangskodierung nicht an, bevor Benutzereingaben gerendert werden.

Schwachstellen-Code-Muster

// Schwachstelle - Benutzereingabe wird direkt in der HTML-Ausgabe gerendert
$search = $_GET['search'];
echo "Search results for: " . $search;

Behebung

Wenden Sie eine ordnungsgemäße Ausgangskodierung auf alle benutzereingegebenen Daten an, bevor sie im HTML-Kontext gerendert werden:

// Behoben - korrekte Ausgangskodierung
$search = htmlspecialchars($_GET['search'], ENT_QUOTES, 'UTF-8');
echo "Search results for: " . $search;

Auswirkungen

  • Session-Hijacking – Angreifer kann Sitzungscookies über document.cookie stehlen.
  • Diebstahl von Anmeldeinformationen – Gefälschte Anmeldeformulare können eingeschleust werden, um Benutzerdaten zu phishen.
  • Malware-Verteilung – Opfer können auf bösartige Websites umgeleitet werden.
  • Defacement – Seiteninhalte können im Browser des Opfers manipuliert werden.

Zeitplan

DatumEreignis
2023-06Schwachstelle entdeckt
2023-06CVE-2023-34632 von MITRE reserviert
2026-02Öffentliche Offenlegung

Anerkennung

Entdecker: Wonkyeom Kim (@ssophiz)


Referenzen

  • 1000projects Book Management System
  • CWE-79: Improper Neutralization of Input During Web Page Generation
  • OWASP - Cross-Site Scripting (XSS)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





