
Gepflanzte Zugangsdaten, die den Angreifer verraten. Ein kostenloses Sicherheitsnetz für jedes Netzwerk: Unternehmens-IT, Wohnungen, Büros, Banken, Krankenhäuser, Werke. Alarm bei Nutzung, nicht beim Öffnen. CLI, lokales Dashboard und MCP für KI-Agenten. Apache-2.0.



Erlebe in unter einer Minute, wie es jemanden auf deiner eigenen Maschine fängt:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure von SilentMesh
Platzierte Zugangsdaten, die den Angreifer verraten. Ein stilles Sicherheitsnetz für jedes Netzwerk, vom Heimrouter bis zum Rechenzentrum. Täuschen, niemals stören.
Kostenlose Köder-Zugangsdaten für alle, in jedem Netzwerk: Zuhause, kleine Büros, Unternehmens-IT, Rechenzentren, Banken, Krankenhäuser und Industrieanlagen.
Angreifer gelangen oft mit einem gestohlenen VPN- oder Jump-Host-Login hinein und suchen dann auf den Maschinen, die sie erreichen, nach weiteren gespeicherten Passwörtern: Admin-Desktops, Dateifreigaben, Home-Verzeichnisse und alte E-Mails. Lure platziert gefälschte, die sie finden sollen. Wenn jemand versucht, eines davon zu verwenden, erhalten Sie eine Warnung, die angibt, welche Datei gefunden wurde und wo Sie sie platziert haben.
| Wer | Wie Lure hilft |
|---|---|
Unternehmens-IT (Standardprofil it) | Ein Sicherheitsnetz hinter Firewall und Endpoint-Tools: Köder-Tabellen auf Dateiservern, eine gespeicherte RDP-Datei auf Admin-Desktops, ein Vendor-VPN-Profil auf dem Jump-Host. Die erste Passwortsuche löst den Alarm aus |
| Frühwarnung bei Ransomware | Ransomware-Gruppen sammeln tagelang Zugangsdaten, bevor sie verschlüsseln. Ein am ersten Tag verwendeter Köder schenkt Ihnen diese Tage zurück |
| Verlorene Laptops und geleakte Backups | Köderdateien in einem gestohlenen Laptop, Backup oder Mailbox-Export lösen aus, wenn jemand sie versucht, selbst Monate später, weil rotierte Köder weiterhin warnen |
| Entwickler | Eine Köder-.git-credentials erwischt jeden, der Home-Verzeichnisse nach Codezugriff durchsucht. Echtes git sendet sie |
Kleine Büros (office) | Gehalts-, Tally- und HR-Köder auf dem Buchhaltungs-PC. Kein Sicherheitsteam nötig: eine Warnung an Ihren Webhook |
Zuhause (home) | Ein Raspberry Pi als Listener, Router-, NAS- und CCTV-Köder auf dem Familien-PC. Wer in Ihrem WLAN nach Passwörtern sucht, meldet sich auf Ihrem Telefon |
Banken, Krankenhäuser, Anlagen (bank, hospital, plant) | Core-Banking-, HIS- und PACS- oder SCADA- und Historian-Logins, in der Sprache des jeweiligen Ortes |
| MSSPs und IT-Dienstleister | Eine kostenlose Kontrolle für jeden Kunden, mit Warnungen in deren SIEM über Syslog oder Webhook |
| Incident Response | Platzieren Sie Köder mitten in der Untersuchung. Wenn sie auslösen, ist der Angreifer noch drin, und sein Pfad zeigt, wohin er gegangen ist |
| Red- und Blue-Teams | Hat das Red Team den Köder genommen, und wie schnell hat das Blue Team es gesehen? |
| KI-Agenten (MCP) | Ein Agent prüft Lure täglich, rotiert Köder, zeichnet Platzierungen auf und verwandelt eine Warnung samt Pfad in eine Incident-Notiz |
| Schulungen und Workshops | Deception, die Sie live in zehn Minuten auf einem Laptop oder einem Pi vorführen können |
Noch nicht abgedeckt: Azure-Köder-Schlüssel, ein gehosteter Demo-Listener und macOS. AWS-Köder-Schlüssel sind eine Vorschau.
Kein Installationsschritt: Klonen Sie das Repo und führen Sie es mit python3 -m lure aus dem Repo-Ordner aus (oder pip install .).
Wählen Sie einen Listener-Host: eine beliebige freie Linux-Maschine oder VM auf der IT-Seite, in die sich niemand legitimerweise einloggt.
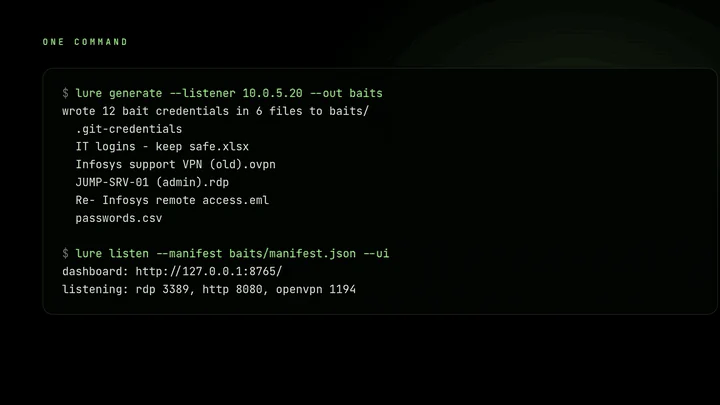
Generieren Sie das Köder-Set und richten Sie es auf diesen Host aus:
python3 -m lure generate --listener 10.0.5.20 --out baits
Dies schreibt acht Köderdateien, die überzeugend wirken sollen:
| Köder | Wie er aussieht | Wo er platziert wird |
|---|---|---|
Eine Tabellenkalkulation wie passwords_FINAL_v2.xlsx | Eine echte Arbeitsmappe vom „IT-Support“, Monate alt, mit einer Notizen-Spalte, einer „temporären“ gemeinsamen Admin-Zeile („TODO: nach dem Audit rotieren“) und einem Blatt „Alt – nicht verwenden“ | Eine Dateifreigabe oder ein Dokumente-Ordner |
DO NOT DELETE - JUMP-SRV-01.rdp | Eine gespeicherte Remotedesktopverbindung mit eingetragenem Benutzernamen | Der Desktop eines Admin- oder Engineering-Arbeitsplatzes |
Infosys support VPN (old).ovpn | Ein Anbieter-VPN-Profil mit dem Login in einem Kommentar und einem Hinweis auf die RDP-Datei | Eine Freigabe auf einem Jump-Host oder einem Anbieter-Laptop |
passwords.csv | Ein Browser-Passwortexport | Ein Downloads-Ordner |
.git-credentials | Ein Git-Credential-Store; echtes git sendet dieses Login | Ein Home-Verzeichnis |
Re- Infosys remote access.eml | Eine E-Mail, die ein temporäres Login preisgibt und auf das VPN-Profil und die Tabellenkalkulation verweist | Ein Postfach-Export oder ein Dokumente-Ordner |
Ein QR-Hinweis wie IT helpdesk - scan to set up VPN.png | Ein QR-Code, der eine URL mit einem versteckten Token öffnet. Das Scannen löst einen Alarm aus | Ein Schwarzes Brett, ein gedrucktes Poster oder ein gemeinsamer Bilder-Ordner |
bookmarks.html | Eine exportierte Browser-Lesezeichen-Datei mit Admin-Konsolen, eine davon mit einem Token | Das Browserprofil eines Admins oder ein Dokumente-Ordner |
manifest.json | Welcher Benutzername zu welchem Köder gehört (keine Passwörter). Nicht im Netzwerk belassen. | Nur auf dem Listener-Host |
Namen, Anbieter und Daten ändern sich bei jedem Lauf. Benutzernamen sehen wie echte Konten aus (r.patil_adm, svc_vcenter2, vendor.infosys), niemals wie zufällige Zeichenketten, und die Dateien werden um Wochen oder Monate zurückdatiert. Die Köder verweisen aufeinander, sodass jeder gefundene den nächsten überzeugender macht.
Wählen Sie mit --profile it (Standard: NAS, vCenter, Intranet), office (Lohnabrechnung, Tally, HR), home (Router, NAS, CCTV, für einen Raspberry Pi zu Hause), bank (Core Banking, Payment Switch), hospital (HIS, PACS, Labor) oder plant (SCADA, Historian, MES) ein passendes Vokabular. Oder bringen Sie Ihr eigenes mit: Kopieren Sie profiles/legal.json (auch education.json, retail.json), ändern Sie Systeme, Anbieter und Formulierungen und übergeben Sie die Datei mit --profile my-org.json. Pull Requests mit neuen Profilen sind willkommen.








