
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/shubhamshubhankar/autosource
Statische Code-Analyse (SAST)SchwachstellenanalyseCode-AnalyseDevSecOps
GitHubshubhamshubhankar/autosource

autoSource

Automatisiertes Framework für statische Code-Analyse, integriert mit SonarQube, zur frühzeitigen Erkennung von Schwachstellen im Quellcode durch Scannen von Git-Repositorys auf allen Plattformen.

Repository anzeigen
Teilen
702457vor 7 JahrenVon Kitploit geprüft

AutoSource

AutoSource ist ein automatisiertes Quellcode-Überprüfungs-Framework, das in SonarQube integriert ist und statische Code-Analysen/-Überprüfungen durchführen kann. Es kann verwendet werden, um Schwachstellen bereits in einer frühen Phase des SDLC (Software Development Life Cycle) effektiv zu finden. Der Benutzer kann den Code scannen, indem er einfach einen GIT-Repository-Link in das Framework eingibt.

Das AutoSource-Framework kann Quellcode-Überprüfungen auf allen Plattformen (MAC, Linux und Windows) durchführen.
INSTALLATION

  1. Laden Sie das AutoSource-Repository auf Ihr System herunter.
  2. Lesen Sie die Datei prerequisites.txt und installieren Sie die Abhängigkeiten (für jede Plattform angegeben).
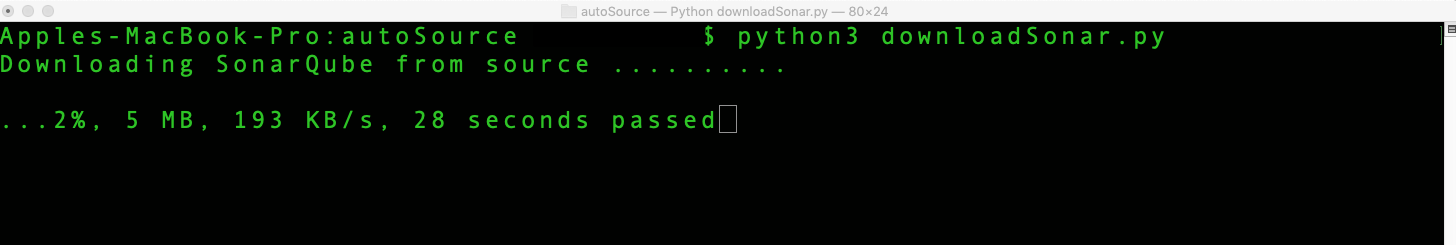
  3. Führen Sie downloadSonar.py aus (python3 downloadSonar.py). Dies lädt das SonarQube-Framework herunter und richtet es ein, das unter 'http://127.0.0.1:9000' zugänglich ist.
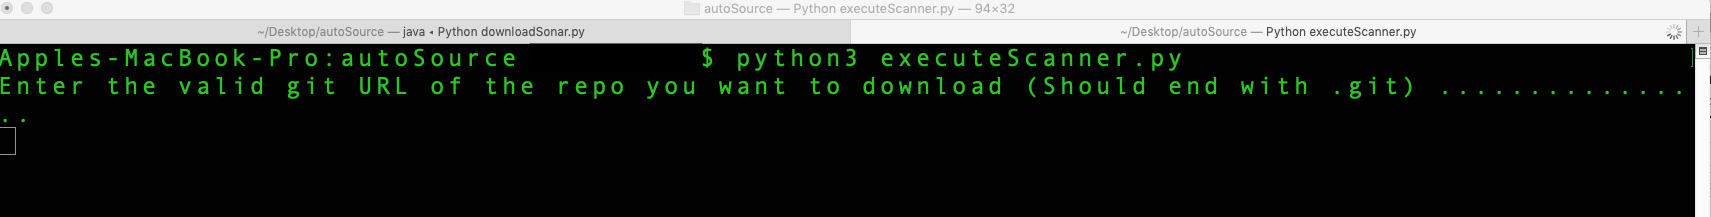
  4. Führen Sie danach executeScanner.py aus (python3 executeScanner.py). Dies fragt nach Ihrem GIT-Repository, das Sie scannen möchten.
  5. Greifen Sie auf die Ergebnisse im SonarQube-Portal zu ('http://127.0.0.1:9000').

Screenshots

Herunterladen von SonarQube und SonarScanner

Herunterladen von SonarQube und SonarScanner

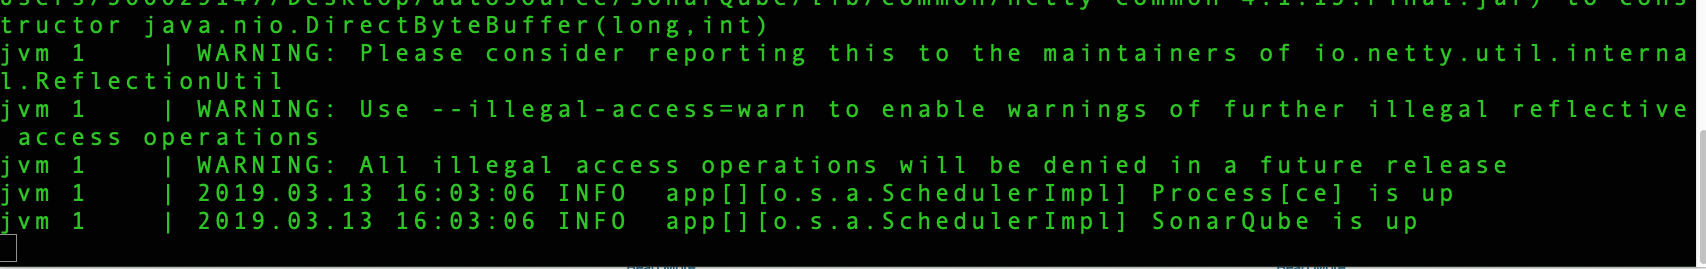
SonarQube ist gestartet und läuft

SonarQube ist gestartet und läuft

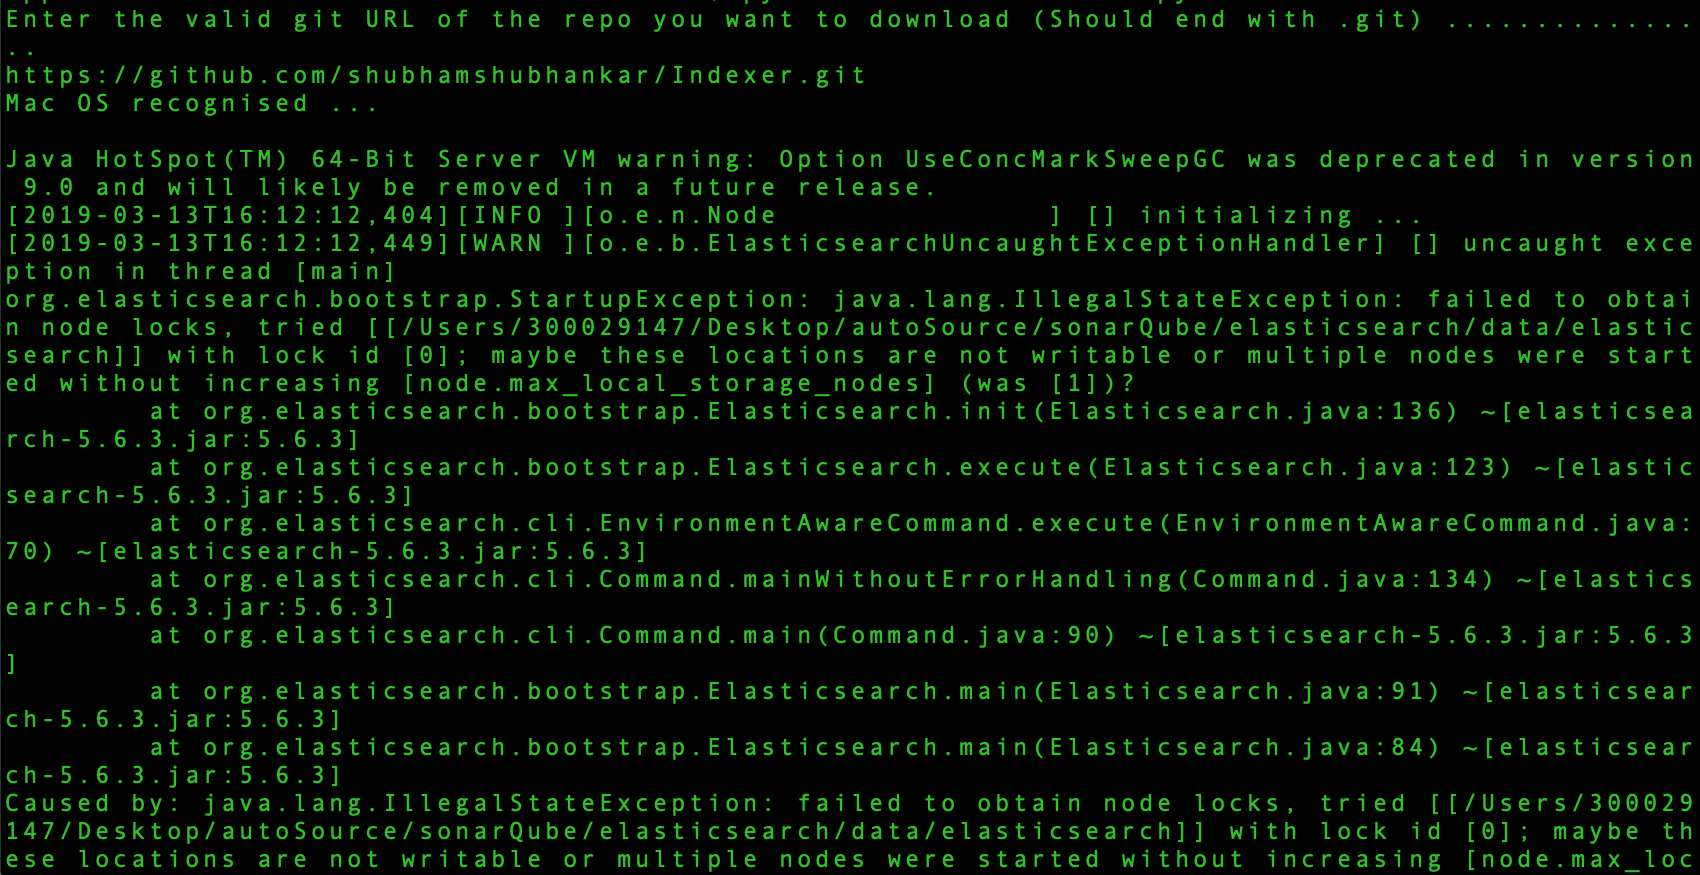
Ausführen des Scanners

Ausführen des SonarScanners

Scan gestartet

SonarScan gestartet

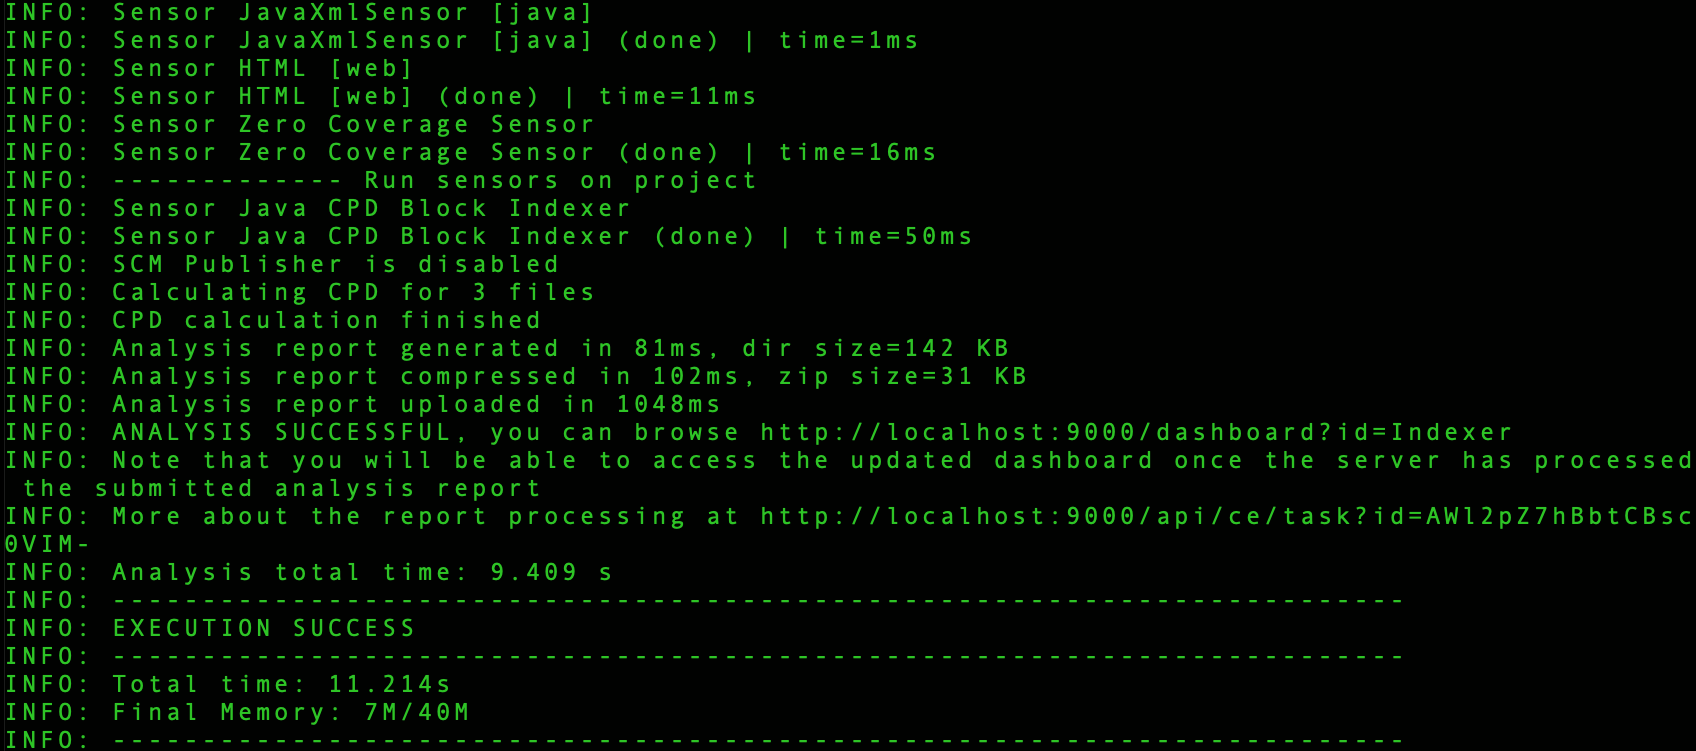
Scanner-Ausführung erfolgreich

Scanner-Ausführung erfolgreich

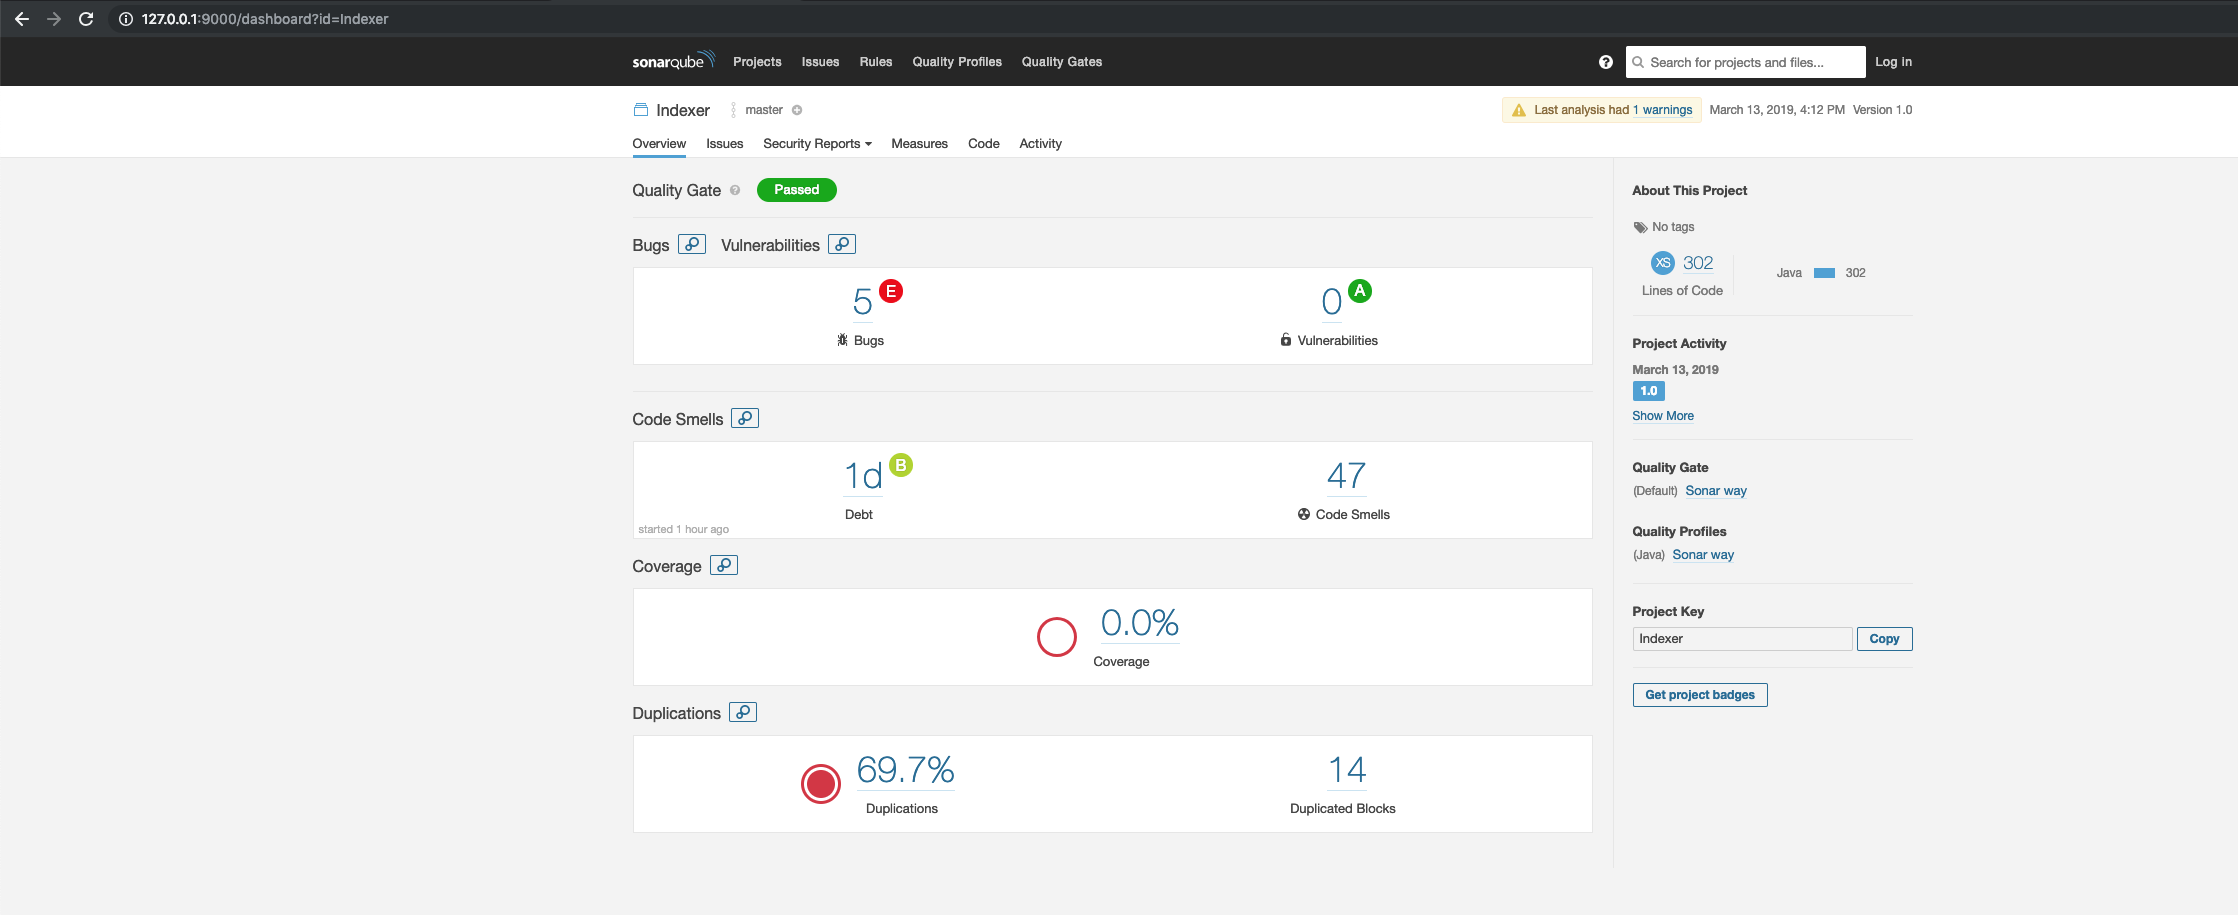
Ergebnisse im SonarQube-Dashboard

Ergebnisse im SonarQube-Dashboard

Mitwirkende

  • Malkit Singh
  • Shubham Shubhankar Sharma
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →