
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-22457 — CVE-2025-22457: Python-Exploit-POC-Scanner zur Erkennung von Ivanti Connect Secure RCE | Kitploit

Tools/GitHubGitHub/securekomodo/cve-2025-22457
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubsecurekomodo/cve-2025-22457

CVE-2025-22457

CVE-2025-22457: Python-Exploit-POC-Scanner zur Erkennung von Ivanti Connect Secure RCE

Repository anzeigen
18547vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-22457

CVE-2025-22457: Python Exploit POC Scanner zum Erkennen von Ivanti Connect Secure RCE

image

Dieses Skript hilft dabei, Ivanti Connect Secure, Policy Secure oder ZTA Gateways zu identifizieren, die möglicherweise anfällig für CVE-2025-22457 sind, einen kritischen, nicht authentifizierten stack-basierten Pufferüberlauf im Webprozess, der über einen manipulierten X-Forwarded-For-Header ausgelöst wird. Es kann auch die Version der entfernten Ziele identifizieren, indem es die Versionsinformationen aus der HTTP-Antwort extrahiert.

Inspiriert von frühen Arbeiten zur Erstellung einer Nuclei-Vorlage, wurde dieses Skript erstellt, nachdem festgestellt wurde, dass Nuclei Fälle nicht verarbeiten konnte, in denen keine Antwort vom Ziel empfangen wird, was für die zuverlässige Erkennung dieses Problems unerlässlich ist.

📖 Hintergrund

Ursprüngliche Forschung und Offenlegung:

  • watchTowr Labs Blog

  • Redline Blog)

Shodan-Abfrage: http.favicon.hash:-485487831

4,260 Results as of April 9, 2025

Wenn das Payload erfolgreich ist, protokolliert das Zielsystem: ERROR31093: Program web recently failed.

Dies kann verwendet werden, um neben dem Scan auch protokollbasierte Erkennungen aufzubauen.

🔍 So funktioniert es

Das Skript sendet einen langen X-Forwarded-For-Header an anfällige .cgi-Endpunkte. Es unterstützt zwei Modi:

Schnellmodus (Standard)

  • Ermittelt den Fingerabdruck des Ziels und holt die Version ab
  • Bestimmt die Anfälligkeit nur anhand der Version, ohne einen Pufferüberlauf zu versuchen.

Detailmodus

  • Sendet eine Vorprüfungsanfrage und erwartet HTTP 200.
  • Sendet das Crash-Payload und erwartet keine Antwort.
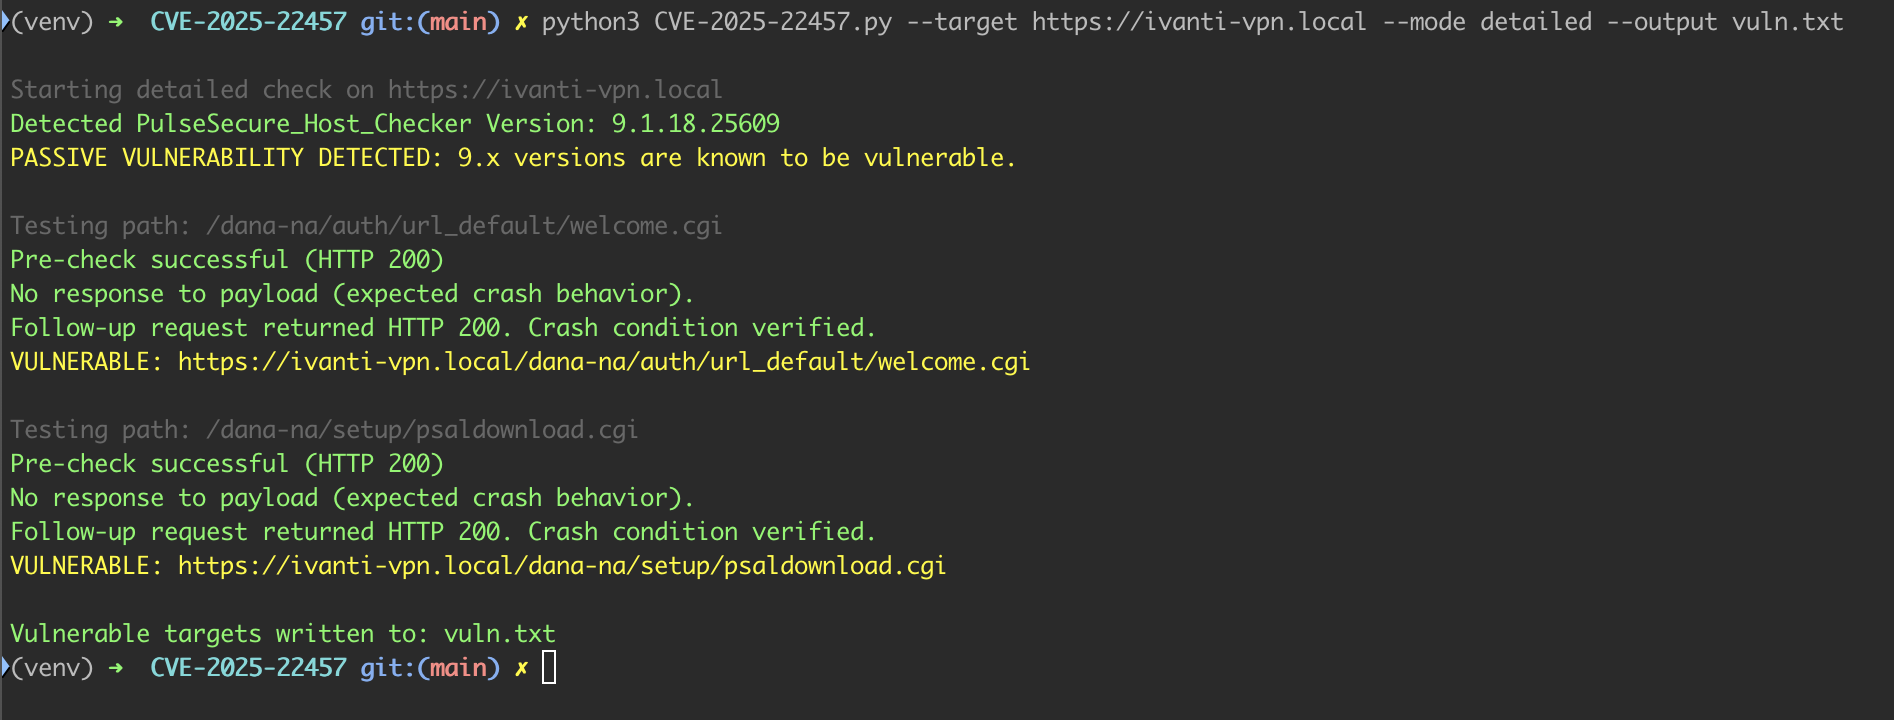
  • Sendet eine Folgeanfrage, um sicherzustellen, dass der Absturz nicht zufällig war.
  • Nur wenn alle drei Schritte wie erwartet verlaufen, wird das System als anfällig markiert.

🛠 Verwendung

Abhängigkeiten installieren:

pip install requests

Ein einzelnes Ziel scannen

python cve_2025_22457_check.py --target https://example.com

Detailmodus verwenden

python cve_2025_22457_check.py --target https://example.com --mode detailed

Eine Liste von Zielen aus einer Datei scannen

python cve_2025_22457_check.py --input targets.txt --mode detailed

Ergebnisse in eine Datei ausgeben

python cve_2025_22457_check.py --input targets.txt --mode detailed --output vulnerable.txt

📌 So funktioniert es

Der Standardpfad /dana-na/auth/url_default/welcome.cgi kann von Ivanti-Administratoren geändert werden und kann zu falsch negativen Ergebnissen führen. Ein zweiter fest codierter Pfad /dana-na/setup/psaldownload.cgi ist enthalten, der nicht geändert werden kann und dennoch die Schwachstelle auslöst. Jeder .cgi-Endpunkt scheint potenziell betroffen zu sein.

✅ Beispielausgabe

Pre-check successful (HTTP 200)
No response to payload (expected crash behavior).
Follow-up request returned HTTP 200. Crash condition verified.
VULNERABLE: https://example.com/dana-na/setup/psaldownload.cgi

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





