
 sbousseaden/edrunchoker
EDRUnChoker - dateilose WMI-Abwehr, die EDRChoker-QoS-Drosselungsrichtlinien entfernt

Dateilose WMI-Bereinigung für EDRChoker wirkt QoS-Missbrauch (pacer.sys) entgegen, der EDR-Agenten auf nahezu null Netzwerkbandbreite drosselt.
Registriert ein dauerhaftes Abonnement in root\subscription (keine Dateien auf der Festplatte). Ein 5-Sekunden-Timer führt eingebettetes VBScript aus, das QoS-Richtlinien mit WbemContext PolicyStore unter ActiveStore und GPO:localhost auflistet – einfaches WMI ExecQuery übersieht ActiveStore-Richtlinien, die von New-NetQosPolicy / EDRChoker erstellt wurden – und entfernt bösartige App-Pfad-Drosselungen, die auf bekannte Sicherheitsprodukte oder aggressive Raten (≤ 1 Mbit/s) abzielen.
| Skript | Zweck |
|---|---|
Install-EdrChokerWmiDefense.ps1 | Abonnement bereitstellen (mit erhöhten Rechten) |
Uninstall-EdrChokerWmiDefense.ps1 | Abonnement entfernen |
Get-EdrChokerDefenseStatus.ps1 | Abonnement und Richtlinienanzahl prüfen |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
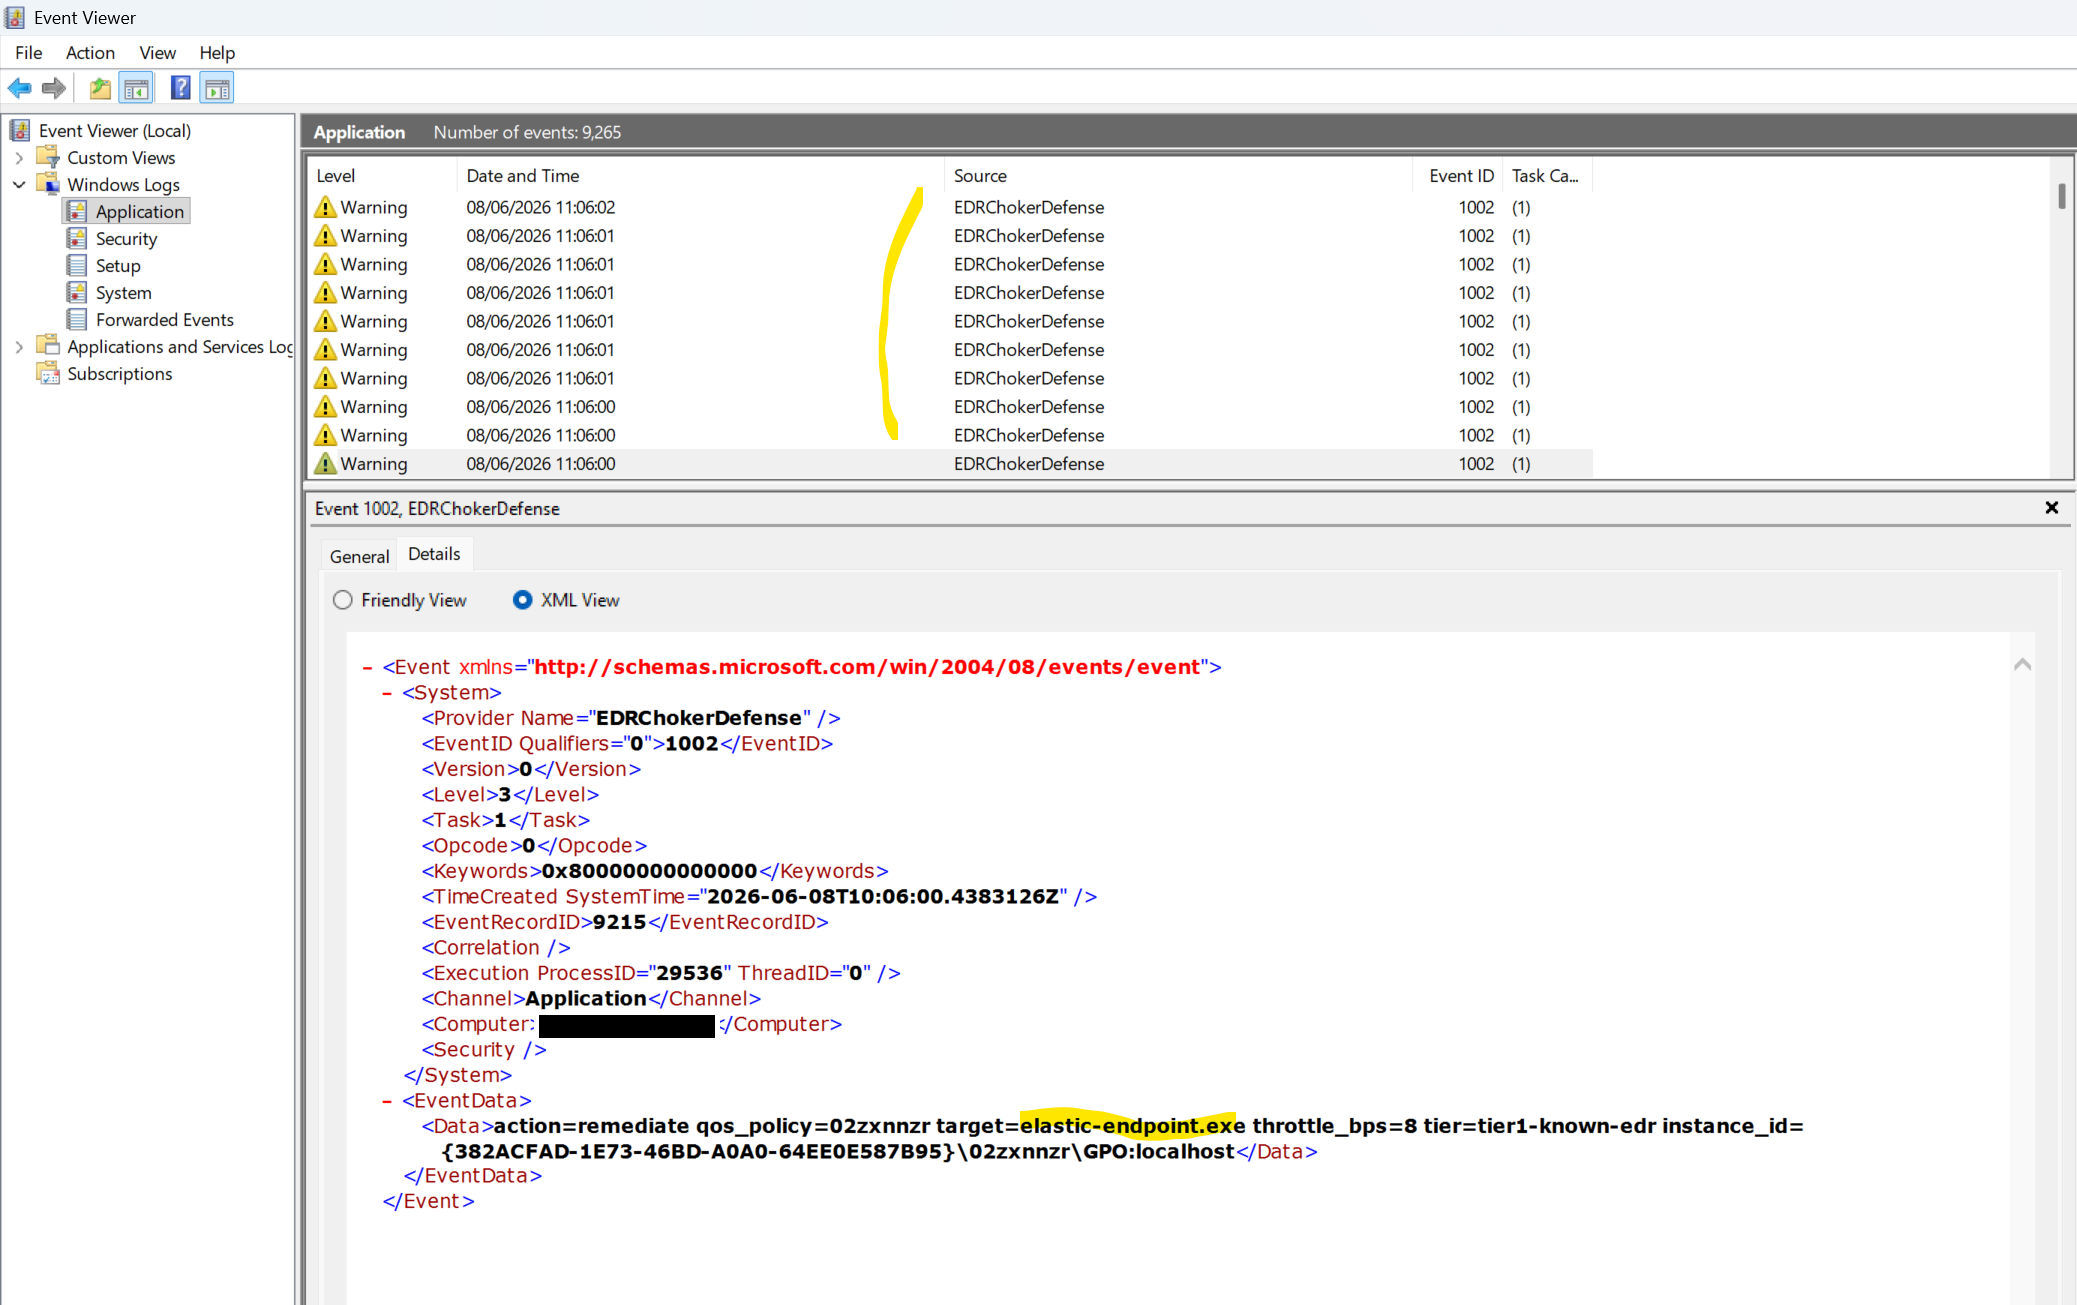
Jede erfolgreiche Bereinigung schreibt eine Warnung in das Anwendungsprotokoll unter der Quelle EDRChokerDefense. Pro entfernter Richtlinie wird ein Ereignis ausgegeben; das ist nützlich als Nachweis für die Behebung und zur Korrelation mit EDRChoker-Aktivität auf dem Host.

| Ereignis-ID | Bedeutung |
|---|---|
| 1000 | Abonnement installiert |
| 1001 | Abonnement entfernt |
| 1002 | Bösartige QoS-Richtlinie entfernt |
| 1003 | Behebung fehlgeschlagen |
1002-Beispiel: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
Leiten Sie ProviderName="EDRChokerDefense" über WEF, Splunk UF, Elastic Agent usw. weiter.
Angreifer können die WMI-Objekte in root\subscription löschen oder ändern, um die Verteidigung zu deaktivieren. Erstellen Sie nach der Installation eine Baseline des Abonnements und lösen Sie bei Änderungen einen Alarm aus.
Sysmon (empfohlen): aktivieren und überwachen:
| Sysmon-ID | Worauf Sie achten sollten |
|---|---|
| 19 | WmiEventFilter erstellt/geändert/gelöscht |
| 20 | WmiEventConsumer erstellt/geändert/gelöscht |
| 21 | Änderungen an WmiEventFilter ↔ Consumer-Bindungen |
Alarmieren Sie bei jeglicher Aktivität, die EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer oder EDRChokerDefense_Timer betrifft, sowie bei neuen Instanzen von ActiveScriptEventConsumer / CommandLineEventConsumer außerhalb Ihres Änderungsfensters.
Regelmäßige Überprüfung (GPO/Skript): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






